Datenschutzfolgenabschätzung (DSFA): wann Pflicht und wie vorgehen
Eine DSFA ist Pflicht, bevor Sie eine Verarbeitung beginnen, die voraussichtlich ein hohes Risiko für die Rechte und Freiheiten von Personen hat (Art. 35 Abs. 1 DSGVO). Für Unternehmen in Deutschland nennt die Liste der Datenschutzkonferenz 17 solche Fälle, etwa die Ortung von Beschäftigten im Außendienst oder KI im Kundenkontakt.

Wann ist eine DSFA Pflicht?
Art. 35 Abs. 1 DSGVO verlangt eine DSFA, wenn eine Verarbeitung voraussichtlich ein hohes Risiko für die Rechte und Freiheiten natürlicher Personen hat, besonders beim Einsatz neuer Technologien. Sie machen sie vorab, also bevor die Verarbeitung beginnt. Mehrere ähnliche Vorgänge mit ähnlich hohen Risiken dürfen Sie gemeinsam bewerten.
Abs. 3 nennt drei Fälle, in denen sie jedenfalls erforderlich ist: eine systematische und umfassende automatisierte Bewertung von Personen, auf die Entscheidungen mit Rechtswirkung oder ähnlich erheblicher Wirkung gestützt werden; die umfangreiche Verarbeitung besonderer Kategorien von Daten oder von Daten über Straftaten; und die systematische umfangreiche Überwachung öffentlich zugänglicher Bereiche.
Ob eine Verarbeitung darunter fällt, prüft Ihr Unternehmen selbst. Die Datenschutzkonferenz nennt diesen ersten Schritt Schwellwertanalyse. Nach ihrer Auffassung halten Sie die Entscheidung für oder gegen eine DSFA mit Gründen schriftlich fest.
Art. 35 Abs. 1 und 3 DSGVO
Wann gilt die Liste der DSK, und was steht darauf?
Jede Aufsichtsbehörde veröffentlicht eine Liste der Verarbeitungen, für die eine DSFA durchzuführen ist (Art. 35 Abs. 4). Für Unternehmen in Deutschland ist das die Liste der Datenschutzkonferenz (DSK) für den nichtöffentlichen Bereich, Version 1.1 vom 17.10.2018. Steht Ihre Verarbeitung darauf, ist die DSFA Pflicht.
Einem Betrieb mit 50 bis 250 Beschäftigten liegen nach unserer Einschätzung drei der 17 Einträge am nächsten. Nr. 8: umfangreiche Daten über das Verhalten von Beschäftigten, mit denen sich ihre Arbeit so bewerten lässt, dass Rechtsfolgen drohen, etwa ihre Ortung im Außendienst. Nr. 11: KI, die personenbezogene Daten verarbeitet, um mit Personen zu interagieren oder sie zu bewerten. Nr. 1: biometrische Erkennung, etwa per Fingerabdruck bei der Zutrittskontrolle, wenn ein weiteres Kriterium hinzukommt.
Die Liste ist nicht abschließend, schreibt die DSK selbst. Steht eine Verarbeitung nicht darauf, prüfen Sie Art. 35 Abs. 1 mit den neun Kriterien der europäischen Leitlinien WP 248, an denen sich die Liste orientiert: vertrauliche oder höchst persönliche Daten, schutzbedürftige Betroffene wie Arbeitnehmer, große Datenmengen, systematische Überwachung, neue Technik, Bewerten oder Einstufen, Zusammenführen von Datensätzen, automatisierte Entscheidungen mit Rechtswirkung und das Hindern an einem Recht oder Vertrag. Trifft eine Verarbeitung zwei davon, ist nach den Leitlinien in den meisten Fällen eine DSFA nötig.
Unterliegt eine Ihrer Verarbeitungen einer DSFA, brauchen Sie in Deutschland außerdem einen Datenschutzbeauftragten, unabhängig davon, wie viele Personen mit der Verarbeitung beschäftigt sind (§ 38 Abs. 1 Satz 2 BDSG).
Art. 35 Abs. 4 DSGVO · § 38 Abs. 1 Satz 2 BDSG
Was in die DSFA hineingehört
Art. 35 Abs. 7 nennt den Mindestinhalt: eine systematische Beschreibung der geplanten Vorgänge und ihrer Zwecke, eine Bewertung, ob sie für den Zweck notwendig und verhältnismäßig sind, eine Bewertung der Risiken für die betroffenen Personen und die geplanten Abhilfemaßnahmen.
Ist ein Datenschutzbeauftragter benannt, holen Sie seinen Rat ein (Abs. 2). Wo es passt, holen Sie den Standpunkt der Betroffenen oder ihrer Vertreter ein (Abs. 9); die DSK nennt als Beispiel den Betriebsrat.
Bleibt ein hohes Risiko, das Sie mit geeigneten Maßnahmen nicht eindämmen können, konsultieren Sie vor dem Start die Aufsichtsbehörde (Art. 36 Abs. 1, Erwägungsgrund 84). Für Unternehmen in Deutschland ist das die Behörde ihres Landes (§ 40 BDSG). Ändert sich das Risiko später, prüfen Sie die DSFA erneut (Art. 35 Abs. 11).
Art. 35 Abs. 2, 7, 9 und 11 · Art. 36 Abs. 1 DSGVO
Ein Beispiel: Ortung der Servicewagen
Die Keller Haustechnik GmbH (ausgedacht, 90 Beschäftigte) will ihre Servicewagen per GPS orten, damit die Disposition Einsätze besser plant. Die Liste der DSK nennt die Ortung von Beschäftigten zur Koordination von Einsätzen im Außendienst unter Nr. 8. Die DSFA ist also vor dem Einbau fällig.
Die Beschreibung hält fest, welche Daten anfallen (Standort, Zeit, Fahrzeug, wer fährt), wer sie sieht und wie lange sie bleiben. Zur Notwendigkeit fragt Keller: Braucht die Disposition den Standort laufend oder nur während eines Einsatzes, und was gilt nach Feierabend?
Das Risiko für die Monteure ist ein lückenloses Bewegungsprofil, das sich zur Leistungskontrolle nutzen ließe. Keller beschließt Ortung nur in der Arbeitszeit, eine Taste für private Fahrten, Zugriff nur für die Disposition und Löschung nach einer festen Frist; Betriebsrat und Datenschutzbeauftragte werden gehört. Bleibt danach kein hohes Risiko, startet die Ortung, und die DSFA kommt zu den Unterlagen.
Häufige Fehler bei der DSFA
Die DSFA erst schreiben, wenn das System schon läuft. Art. 35 Abs. 1 verlangt sie vorab, und nach der DSK können auch bestehende Verarbeitungen unter die Pflicht fallen.
Die Risikoanalyse der IT Sicherheit für eine DSFA halten. Die eine fragt, was ein Ausfall oder Angriff Ihren Betrieb kostet. Die DSFA fragt, was eine Verarbeitung für die Menschen bedeutet, deren Daten sie nutzt.
Mit einem KI Assistenten
Ein KI Assistent wie Claude, ChatGPT oder Copilot kann aus Ihrer Prozessbeschreibung und dem Angebot des Herstellers die systematische Beschreibung nach Art. 35 Abs. 7 entwerfen. Er kann die Verarbeitung mit der Liste der DSK und WP 248 abgleichen und Fragen für Ihren Datenschutzbeauftragten vorbereiten.
Ob ein hohes Risiko besteht, welche Maßnahmen Sie treffen und ob Sie die Aufsicht konsultieren, entscheidet Ihr Unternehmen. Geben Sie dem Assistenten Beschreibungen statt echter Personaldaten, denn was Sie ihm zeigen, verarbeitet sein Anbieter mit.
Einen DSFA Entwurf aus Ihren Unterlagen schreiben zu lassen, fällt nach unserer Lesart nicht unter Nr. 11 der Liste, solange dabei niemand bewertet wird. Ein DSGVO Durchgang auf nisd2.eu ist in Arbeit, mit demselben MCP Server wie der NIS 2 Durchgang.
Was der NIS 2 Durchgang davon schon festhält
Der Durchgang bewertet Risiken für Ihren Betrieb; eine DSFA ersetzt er nicht.
2.1 Festlegen, wie Sie Risiken einstufen: Sie können die Methode aus BSI Standard 200-3 übernehmen, eine Matrix aus Häufigkeit und Schaden mit vier Stufen. Die Beispiele dort sind Schäden für den Betrieb, etwa ein Brand im Serverraum oder ein Tag ohne Versand.
2.3 Risiken bewerten: Für jedes Programm, jedes Gerät und jeden Lieferanten tippen Sie an, wie oft der schlimmste realistische Fall eintritt und wie groß der Schaden wäre. „Ihre Risiken auf einen Blick“ zählt danach die Einträge in jedem Feld der Matrix.
Wo 2.3 aufhört: Nach den Risiken für die Menschen, deren Daten eine Verarbeitung nutzt, fragt 2.3 nicht. Die Form der Matrix können Sie nach unserer Lesart für die DSFA übernehmen, denn bei der Methode lässt die DSK Spielraum, solange die Anforderungen der DSGVO vorgehen.
Die Programme in 2.2 sind nach unserer Lesart ein guter Ausgangspunkt, um Verarbeitungen für den Abgleich mit der Liste der DSK zu finden. Ein KI Assistent kann die Bewertungen in 2.3 eintragen; Sie prüfen sie und schließen den Punkt selbst ab.
Häufige Fragen
Gibt es eine DSFA Vorlage?
Die DSGVO schreibt kein Formular vor; Art. 35 Abs. 7 legt den Mindestinhalt fest. Das Kurzpapier Nr. 5 der DSK beschreibt die Schritte von der Vorbereitung bis zur Fortschreibung und lässt Ihnen bei der Methode Spielraum. Wer eine Vorlage nutzt, prüft, ob sie alle vier Inhalte aus Abs. 7 abdeckt.
Wer muss die DSFA durchführen?
Der Verantwortliche, also Ihr Unternehmen (Art. 35 Abs. 1). Der Datenschutzbeauftragte berät auf Anfrage und überwacht die Durchführung (Art. 39 Abs. 1 Buchst. c). Nach der DSK braucht es dafür in der Regel ein Team, das Datenschutz, Risikoermittlung und die betroffene Fachabteilung zusammenbringt.
Muss die DSFA an die Aufsichtsbehörde geschickt werden?
Nicht von sich aus. Sie bewahren sie als Nachweis auf und legen sie vor, wenn die Aufsicht Informationen anfordert (Art. 58 Abs. 1 Buchst. a). Vorher konsultieren müssen Sie die Behörde, wenn ein hohes Risiko bleibt, das Sie nicht eindämmen können (Art. 36 Abs. 1).
Braucht der Einsatz von KI eine DSFA?
Wenn KI personenbezogene Daten verarbeitet, um mit Personen zu interagieren oder persönliche Aspekte zu bewerten, ja: Das steht als Nr. 11 auf der Liste der DSK, mit dem Kundensupport als Beispiel. Für andere Einsätze prüfen Sie Art. 35 Abs. 1, der neue Technologien ausdrücklich nennt.
Gilt die DSFA Pflicht auch für kleine Unternehmen?
Ja. Art. 35 knüpft an das Risiko der Verarbeitung an und nennt keine Größe. Die Ausnahme für Unternehmen unter 250 Beschäftigten in Art. 30 Abs. 5 betrifft das Verzeichnis von Verarbeitungstätigkeiten, nicht die DSFA.
Quellen
- Verordnung (EU) 2016/679 (DSGVO), Erwägungsgrund 84, Art. 35, Art. 36, Art. 39 Abs. 1 Buchst. c und Art. 58 Abs. 1 Buchst. a, CELEX 32016R0679, publications.europa.eu
- Datenschutzkonferenz, Liste von Verarbeitungsvorgängen nach Art. 35 Abs. 4 DS-GVO für den nicht-öffentlichen Bereich, Version 1.1 vom 17.10.2018, datenschutzkonferenz-online.de
- Datenschutzkonferenz, Kurzpapier Nr. 5, Datenschutz-Folgenabschätzung nach Art. 35 DS-GVO, Stand 17.12.2018, datenschutzkonferenz-online.de
- Artikel-29-Datenschutzgruppe, WP 248 Rev. 01, Leitlinien zur Datenschutz-Folgenabschätzung, vom Europäischen Datenschutzausschuss bestätigt, edpb.europa.eu
- Bundesdatenschutzgesetz (BDSG), § 38 Abs. 1 und § 40 Abs. 1, gesetze-im-internet.de
- open-isms, messages/durchgang (Punkte 2.1, 2.2 und 2.3), lib/compliance/bsi-200-3.ts und lib/mcp/walk.ts, github.com/NISD2/open-isms
In der Praxis
Wo das im Durchgang vorkommt
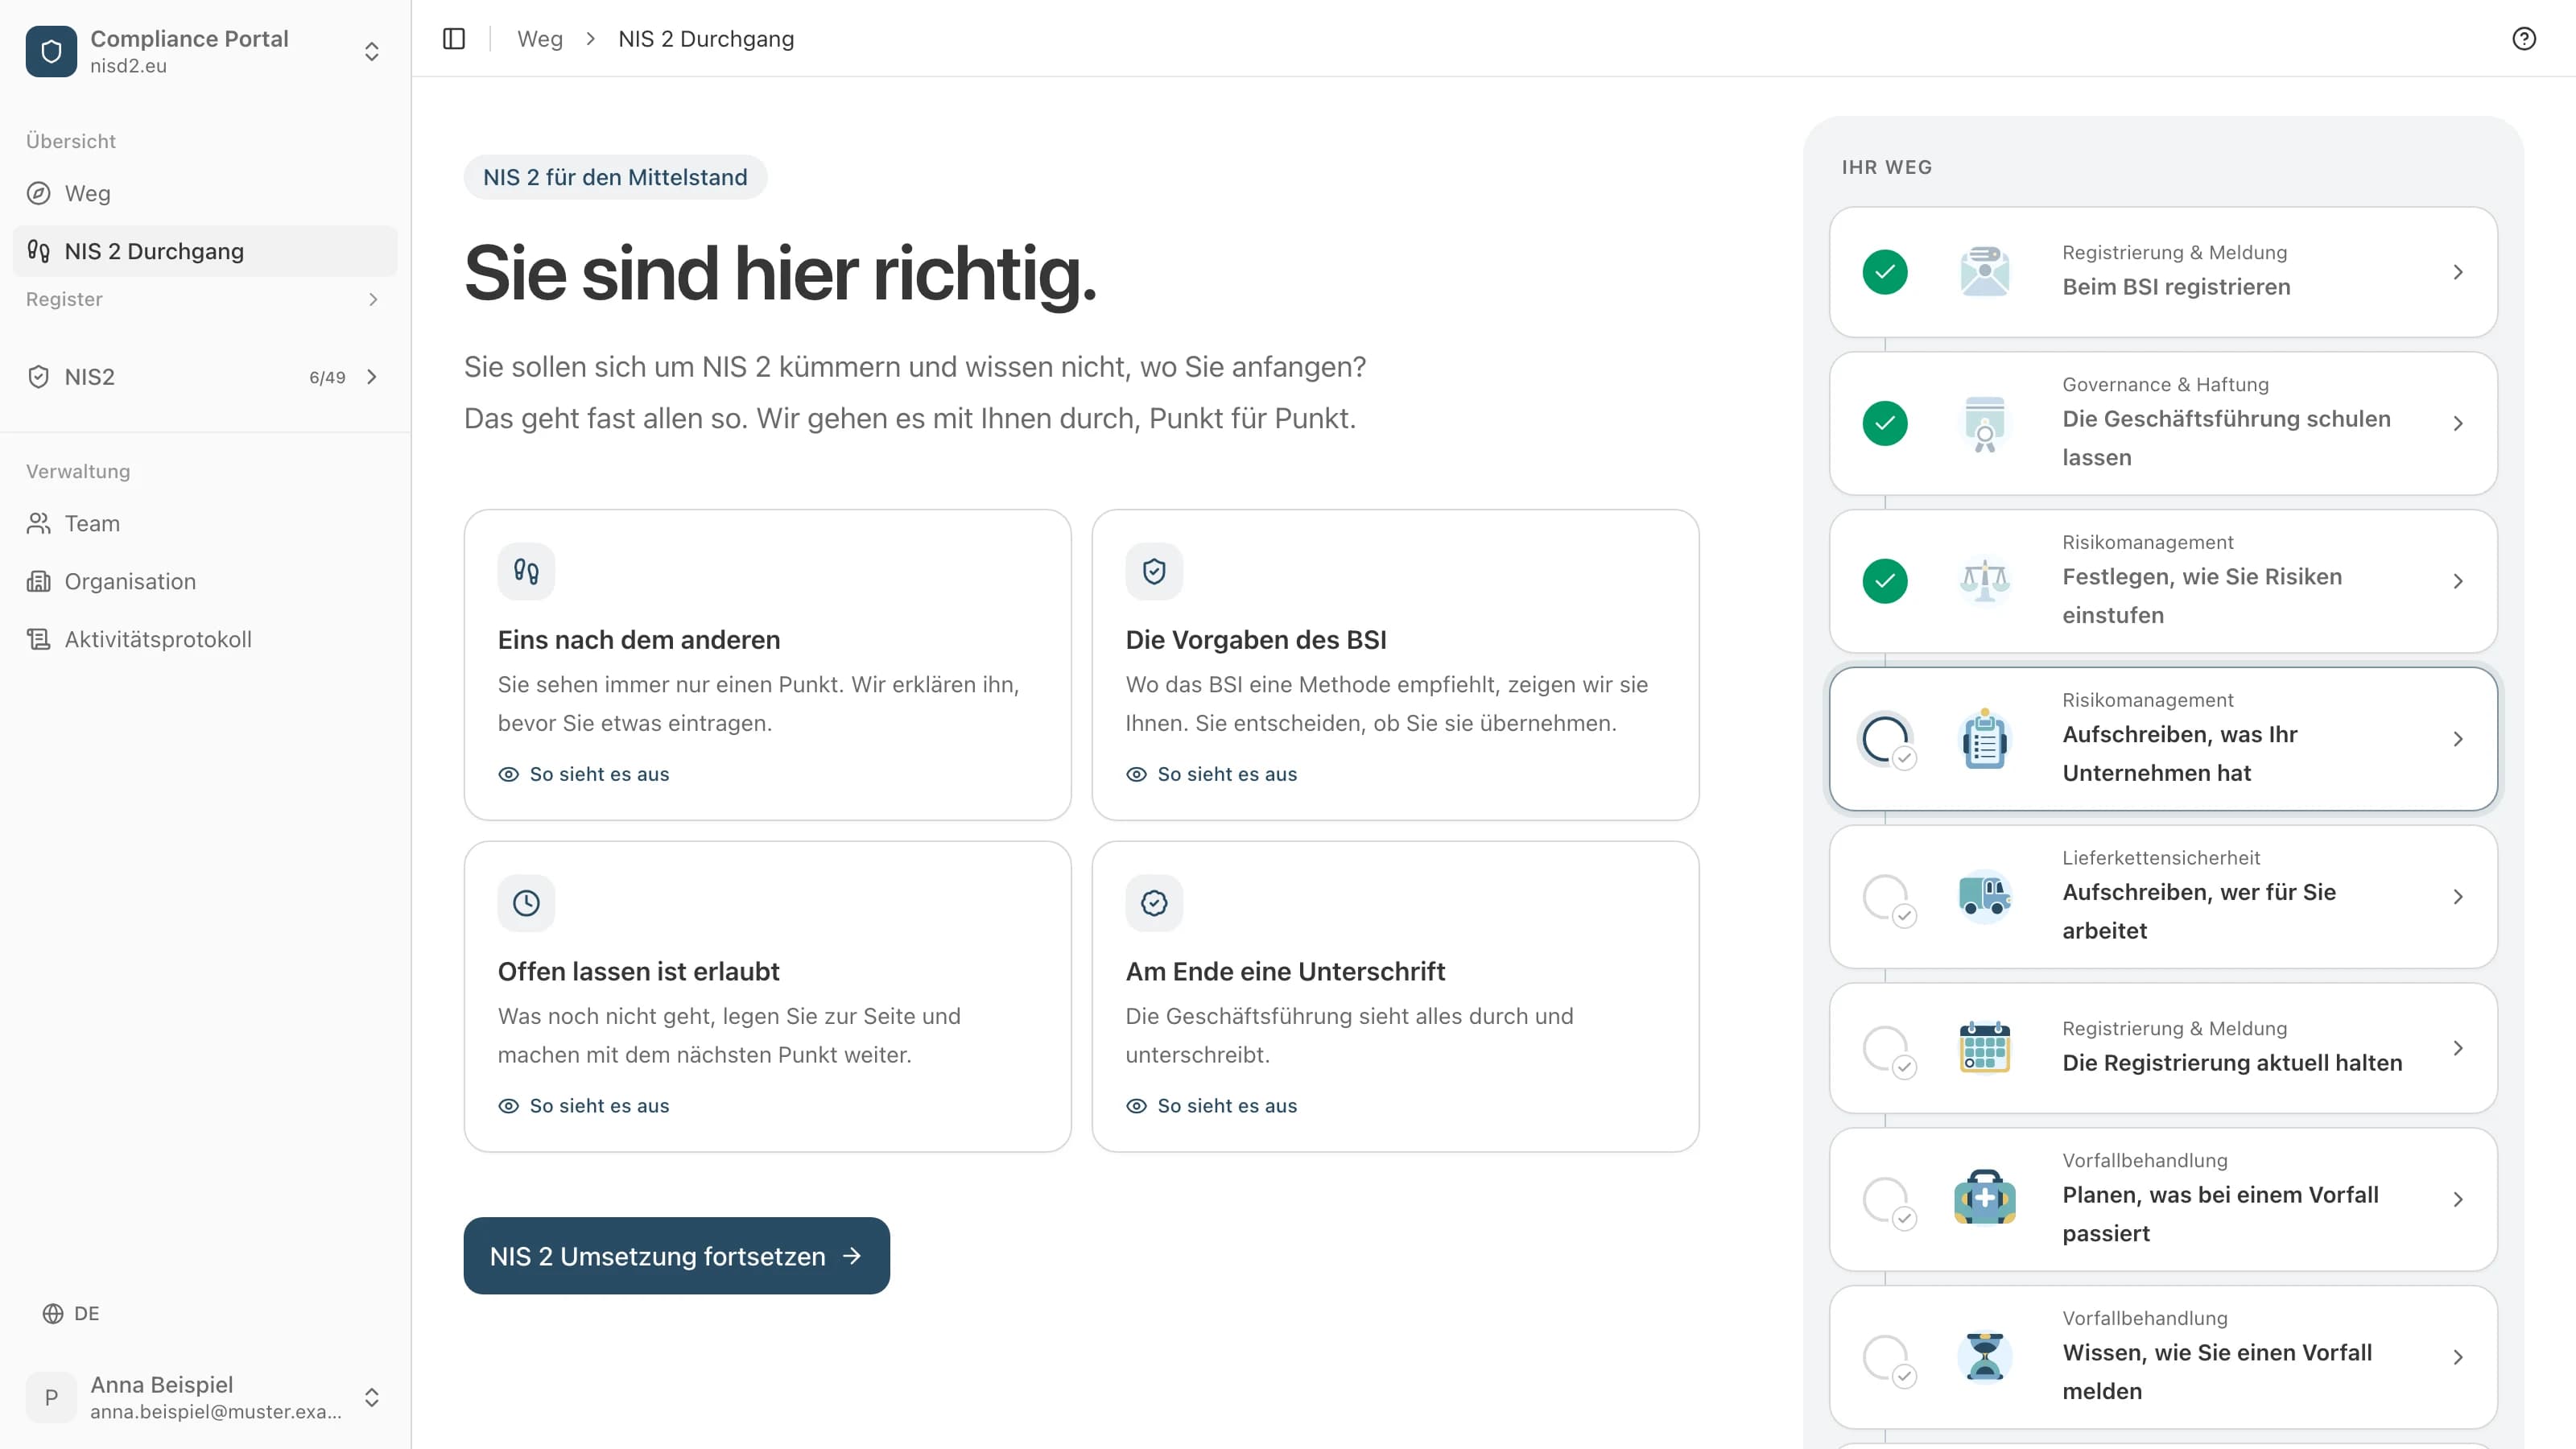
Im Durchgang werden daraus Schritte, die Sie ausfüllen, mit dem Gesetz jeweils daneben erklärt. Öffnen Sie einen Schritt, um ihn ausgefüllt am Beispiel einer erfundenen Firma zu sehen.
Risikomanagement
Risiken bewerten
Jedes Programm, jedes Gerät und jeden Lieferanten mit der Matrix einstufen.
In Arbeit
Der DSGVO Durchgang
Nach dem NIS 2 Durchgang entsteht auf nisd2.eu ein DSGVO Durchgang. Er wird mit demselben MCP Server arbeiten, sodass Ihr eigener KI Assistent auch dort ausfüllen kann. Einen Termin nennen wir noch nicht. Wenn Sie sich vormerken, schreiben wir Ihnen, sobald er bereitsteht.
Mit einem kostenlosen Konto auf nisd2.eu. Die Vormerkung beenden Sie jederzeit auf derselben Seite.
Sie sollen sich um NIS2 kümmern?
Am Ende haben Sie alles in einem Dokument: was getan ist, was noch offen ist, und die Freigabe Ihrer Geschäftsführung mit Namen und Datum. Die Texte schreibt die App.