Soll ich MCP mit OAuth oder mit einem API Key verbinden?
Nehmen Sie OAuth, also die Anmeldung im Browser, wo Ihr Assistent sie kann: Sie kopieren kein Geheimnis, und der Zugang erneuert sich bis 90 Tage nach Ihrem „Erlauben“. Den API Key, in der App „Schlüssel“ genannt, nehmen Sie für Skripte und Programme ohne Browser. Er gilt 90 Tage und wird nur einmal angezeigt.



Wann nehme ich OAuth, wann den API Key?
OAuth, wo das Programm es kann. Claude Code, Claude im Browser und am Desktop, Copilot Studio und ChatGPT beschreiben die Anmeldung im Browser in ihren Anleitungen; ChatGPT kann laut OpenAI keinen Schlüssel senden.
Getestet haben wir bisher Claude Code, mit beiden Wegen.
Den API Key für Skripte, eigene Agenten und Programme, die keinen Browser öffnen. Bewahren Sie ihn in einer Umgebungsvariable oder einem Passwortmanager auf, in keiner Datei, die Sie teilen oder in ein Repository legen.
Wie funktioniert die Anmeldung mit OAuth?
Der Assistent öffnet die Anmeldeseite Ihrer Instanz. Sie melden sich an, sehen, welcher Assistent für welches Unternehmen fragt und wohin der Browser zurückgeht, und klicken „Erlauben“.
OAuth ist das Verfahren, mit dem sich ein Programm in Ihrem Namen anmeldet, ohne Ihr Passwort zu sehen. Der Durchgang nutzt OAuth 2.1 mit PKCE: Nur das Programm, das die Anmeldung begonnen hat, kann den Zugang abholen.
Das Programm registriert sich dabei selbst (Dynamic Client Registration). Die Instanz ist ihr eigener Anmeldedienst, auch selbst gehostet ist kein Dritter beteiligt.
Wie lange gilt die Anmeldung mit OAuth?
Der Assistent bekommt zwei Token, also Ausweise mit Ablaufdatum. Mit dem Zugangstoken ruft er den Durchgang auf; es gilt eine Stunde. Mit dem Erneuerungstoken holt er sich ein neues, und jede Erneuerung ersetzt auch das Erneuerungstoken, das 30 Tage gilt.
Kommt dasselbe Erneuerungstoken innerhalb einer Minute noch einmal, nimmt der Server es an. Das passiert, wenn ein Programm zweimal gleichzeitig erneuert oder eine Antwort unterwegs verloren geht.
Kommt es später noch einmal, behandelt der Server es als kopiert und trennt jeden Assistenten dieser Person, den Schlüssel eingeschlossen. Haben Original und Kopie beide innerhalb der Minute erneuert, fällt das auf, sobald beide noch einmal erneuern.
Spätestens 90 Tage nach Ihrem „Erlauben“ endet die Anmeldung, wie oft der Assistent auch erneuert hat. Dann erlauben Sie ihn neu.
Wie funktioniert der API Key?
In den Einstellungen erzeugt „Schlüssel erzeugen“ einen Schlüssel. Er wird nur in diesem Moment angezeigt und nirgends gespeichert, die App kann ihn also nicht noch einmal zeigen.
Er gilt 90 Tage, als Sie und mit Ihrer Rolle, in dem Unternehmen, das beim Erzeugen geöffnet war. Das Programm sendet ihn im Header Authorization als Bearer.
Pro Unternehmen haben Sie einen Schlüssel. Ein neuer beendet den bisherigen; Assistenten, die sich im Browser angemeldet haben, bleiben verbunden.
Warum verlangen beide eine frische Anmeldung?
Beide Wege überleben das Abmelden im Browser: Ein Assistent bleibt verbunden, auch wenn Sie sich abmelden. Deshalb verlangen „Schlüssel erzeugen“ und „Erlauben“ eine Anmeldung aus den letzten 15 Minuten.
Bei einer älteren Sitzung schickt die Seite Sie zur Anmeldung und bringt Sie danach zurück.
Jede neue Verbindung meldet Ihnen die App per E-Mail. Waren Sie es nicht, trennen Sie alle Assistenten und ändern Ihr Passwort.
Was beendet eine Verbindung?
„Trennen“ in den Einstellungen beendet eine einzelne Verbindung beim nächsten Aufruf. „Alle Assistenten trennen“ und jede Änderung Ihres Passworts beenden den Schlüssel und jede Anmeldung im Browser auf einmal.
Verlassen Sie das Unternehmen oder werden entfernt, enden beide endgültig. Schaltet ein Admin „Assistenten für dieses Unternehmen erlauben“ aus, enden die Verbindungen aller Mitglieder. Einzelheiten stehen in unserem Artikel zum Trennen einer MCP Verbindung.
So geht das im Durchgang
Wie man sich anmeldet, ist selbst ein Punkt des Durchgangs.
11.1 „Festhalten, wo ein zweiter Faktor schützt“: Für jedes Programm und jeden Zugang auf Ihrer Liste hält der Punkt fest, wie man sich anmeldet: nur mit Passwort, mit zweitem Faktor und welchem, oder noch nicht bekannt.
Ein verbundener Assistent kann das ausfüllen. Jede Zeile beginnt bei „Nur Passwort“, der sicheren Annahme; geben Sie ihm eine Quelle, etwa eine Übersicht aus der Verwaltung Ihrer Konten, und lassen Sie ihn „Noch nicht bekannt“ wählen, wo sie nichts zeigt.
Führen Sie den Assistenten selbst in 2.2 unter „Programme, die alle nutzen“, dann fragt 11.1 auch, wie Sie sich bei ihm anmelden.
Jeder Bildschirm, den ein Assistent geschrieben hat, zeigt seinen Namen und den Tag; abschließen tun Sie 11.1 in der App.
Häufige Fragen
Unterstützt der MCP Server Dynamic Client Registration oder CIMD?
Nur Dynamic Client Registration nach RFC 7591: Das Programm registriert sich bei der ersten Anmeldung selbst. Client ID Metadata Documents (CIMD), also ein veröffentlichtes Dokument, mit dem sich ein Programm ausweist, unterstützt der Anmeldedienst nicht. In Claude wählen Sie deshalb „Register automatically“.
Kann ich mehrere Assistenten gleichzeitig verbinden?
Ja. Jede Anmeldung im Browser ist eine eigene Verbindung, dazu kommt ein Schlüssel pro Unternehmen. In den Einstellungen stehen alle unter „Verbunden“, mit dem Tag der Verbindung und der letzten Nutzung, und jede lässt sich einzeln trennen.
Was passiert nach 90 Tagen?
Der Schlüssel funktioniert nicht mehr; erzeugen Sie einen neuen und tragen Sie ihn im Programm ein. Eine Anmeldung im Browser endet 90 Tage nach dem „Erlauben“, dann erlauben Sie den Assistenten neu.
Gilt ein API Key für mehrere Unternehmen?
Nein. Er gilt in dem Unternehmen, das beim Erzeugen geöffnet war. Für ein anderes Unternehmen wechseln Sie in der App und erzeugen dort einen eigenen.
Weiterlesen
- Ist ein MCP Server sicher?Das hängt vom Server ab. Was der MCP Server des Durchgangs bei jedem Aufruf prüft, was ein Assistent dort nicht kann und was bei Ihnen bleibt.
- Claude Code: den NIS2 Durchgang als MCP Server hinzufügenEin Befehl, eine Anmeldung im Browser, und Claude Code liest und füllt Ihren Durchgang. Mit Schlüssel für Skripte und einem ersten Auftrag für 5.1.
Quellen
- MCP Spezifikation 2026-07-28, Authorization und Security Considerations, modelcontextprotocol.io
- RFC 7636 (PKCE) und RFC 7591 (Dynamic Client Registration), rfc-editor.org
- open-isms, lib/mcp/oauth.ts und lib/mcp/key.ts, github.com/NISD2/open-isms
- open-isms, lib/auth/session-age.ts und lib/auth/credential-change.ts, github.com/NISD2/open-isms
- open-isms, Dokumentation zum MCP Server, content/docs/self-hosting/mcp.md, github.com/NISD2/open-isms
In der Praxis
Wo das im Durchgang vorkommt
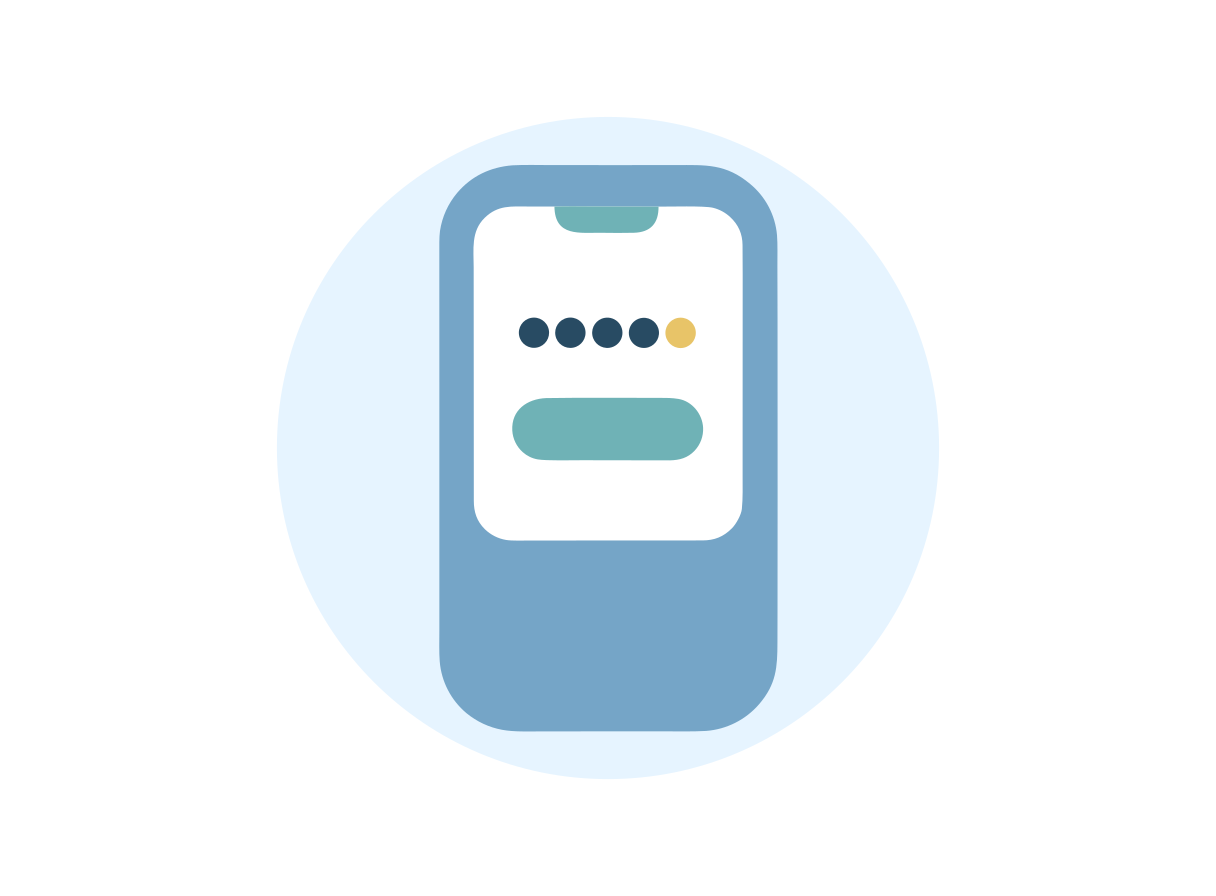
Im Durchgang werden daraus Schritte, die Sie ausfüllen, mit dem Gesetz jeweils daneben erklärt. Öffnen Sie einen Schritt, um ihn ausgefüllt am Beispiel einer erfundenen Firma zu sehen.
Authentifizierung & Kommunikation
Festhalten, wo ein zweiter Faktor schützt
Für jedes Programm auf Ihrer Liste: Passwort allein oder mit zweitem Faktor.
Was der Durchgang kostet
4.800 € netto im Jahr, zzgl. USt.
30 Tage Geld zurückAuf Rechnung, 30 Tage Zahlungsziel. Kündigung in den ersten 30 Tagen: Rechnung storniert oder Geld zurück.
Geführte NIS 2 Umsetzung, Schritt für Schritt
Verlauf der Änderungen und Freigaben, vorzeigbar beim BSI
Fristen und Erinnerungen je Anforderung
Sicherheitsfragebogen an Ihre Lieferanten
Export als PDF oder CSV, jederzeit
Sie sollen sich um NIS2 kümmern?
Am Ende haben Sie alles in einem Dokument: was getan ist, was noch offen ist, und die Freigabe Ihrer Geschäftsführung mit Namen und Datum. Die Texte schreibt die App.