Hoja de ruta NIS2: siete pasos para implementar NIS2, para la dirección
Siete pasos, en el orden en que se presentan: comprobar si NIS2 se aplica, registrarse ante el BSI, formar a la dirección, hacer la lista de lo que tiene, incorporar a sus proveedores, poner en marcha las medidas y, por último, aprobar y supervisar. Cada paso dice quién lo hace y qué norma lo exige.



Compruebe si NIS2 se le aplica
Que su empresa cuente como entidad esencial o importante depende del sector, de la plantilla y de la facturación. En Alemania, la comprobación de ámbito del BSI le guía por las preguntas. El BSI indica que su resultado no es jurídicamente vinculante. En caso de duda, lo resuelve una revisión jurídica del caso concreto.
- Base legal
- Arts. 2, 3 NIS 2 · § 28 BSIG (DE)
- Quién
- La dirección o la persona que designe
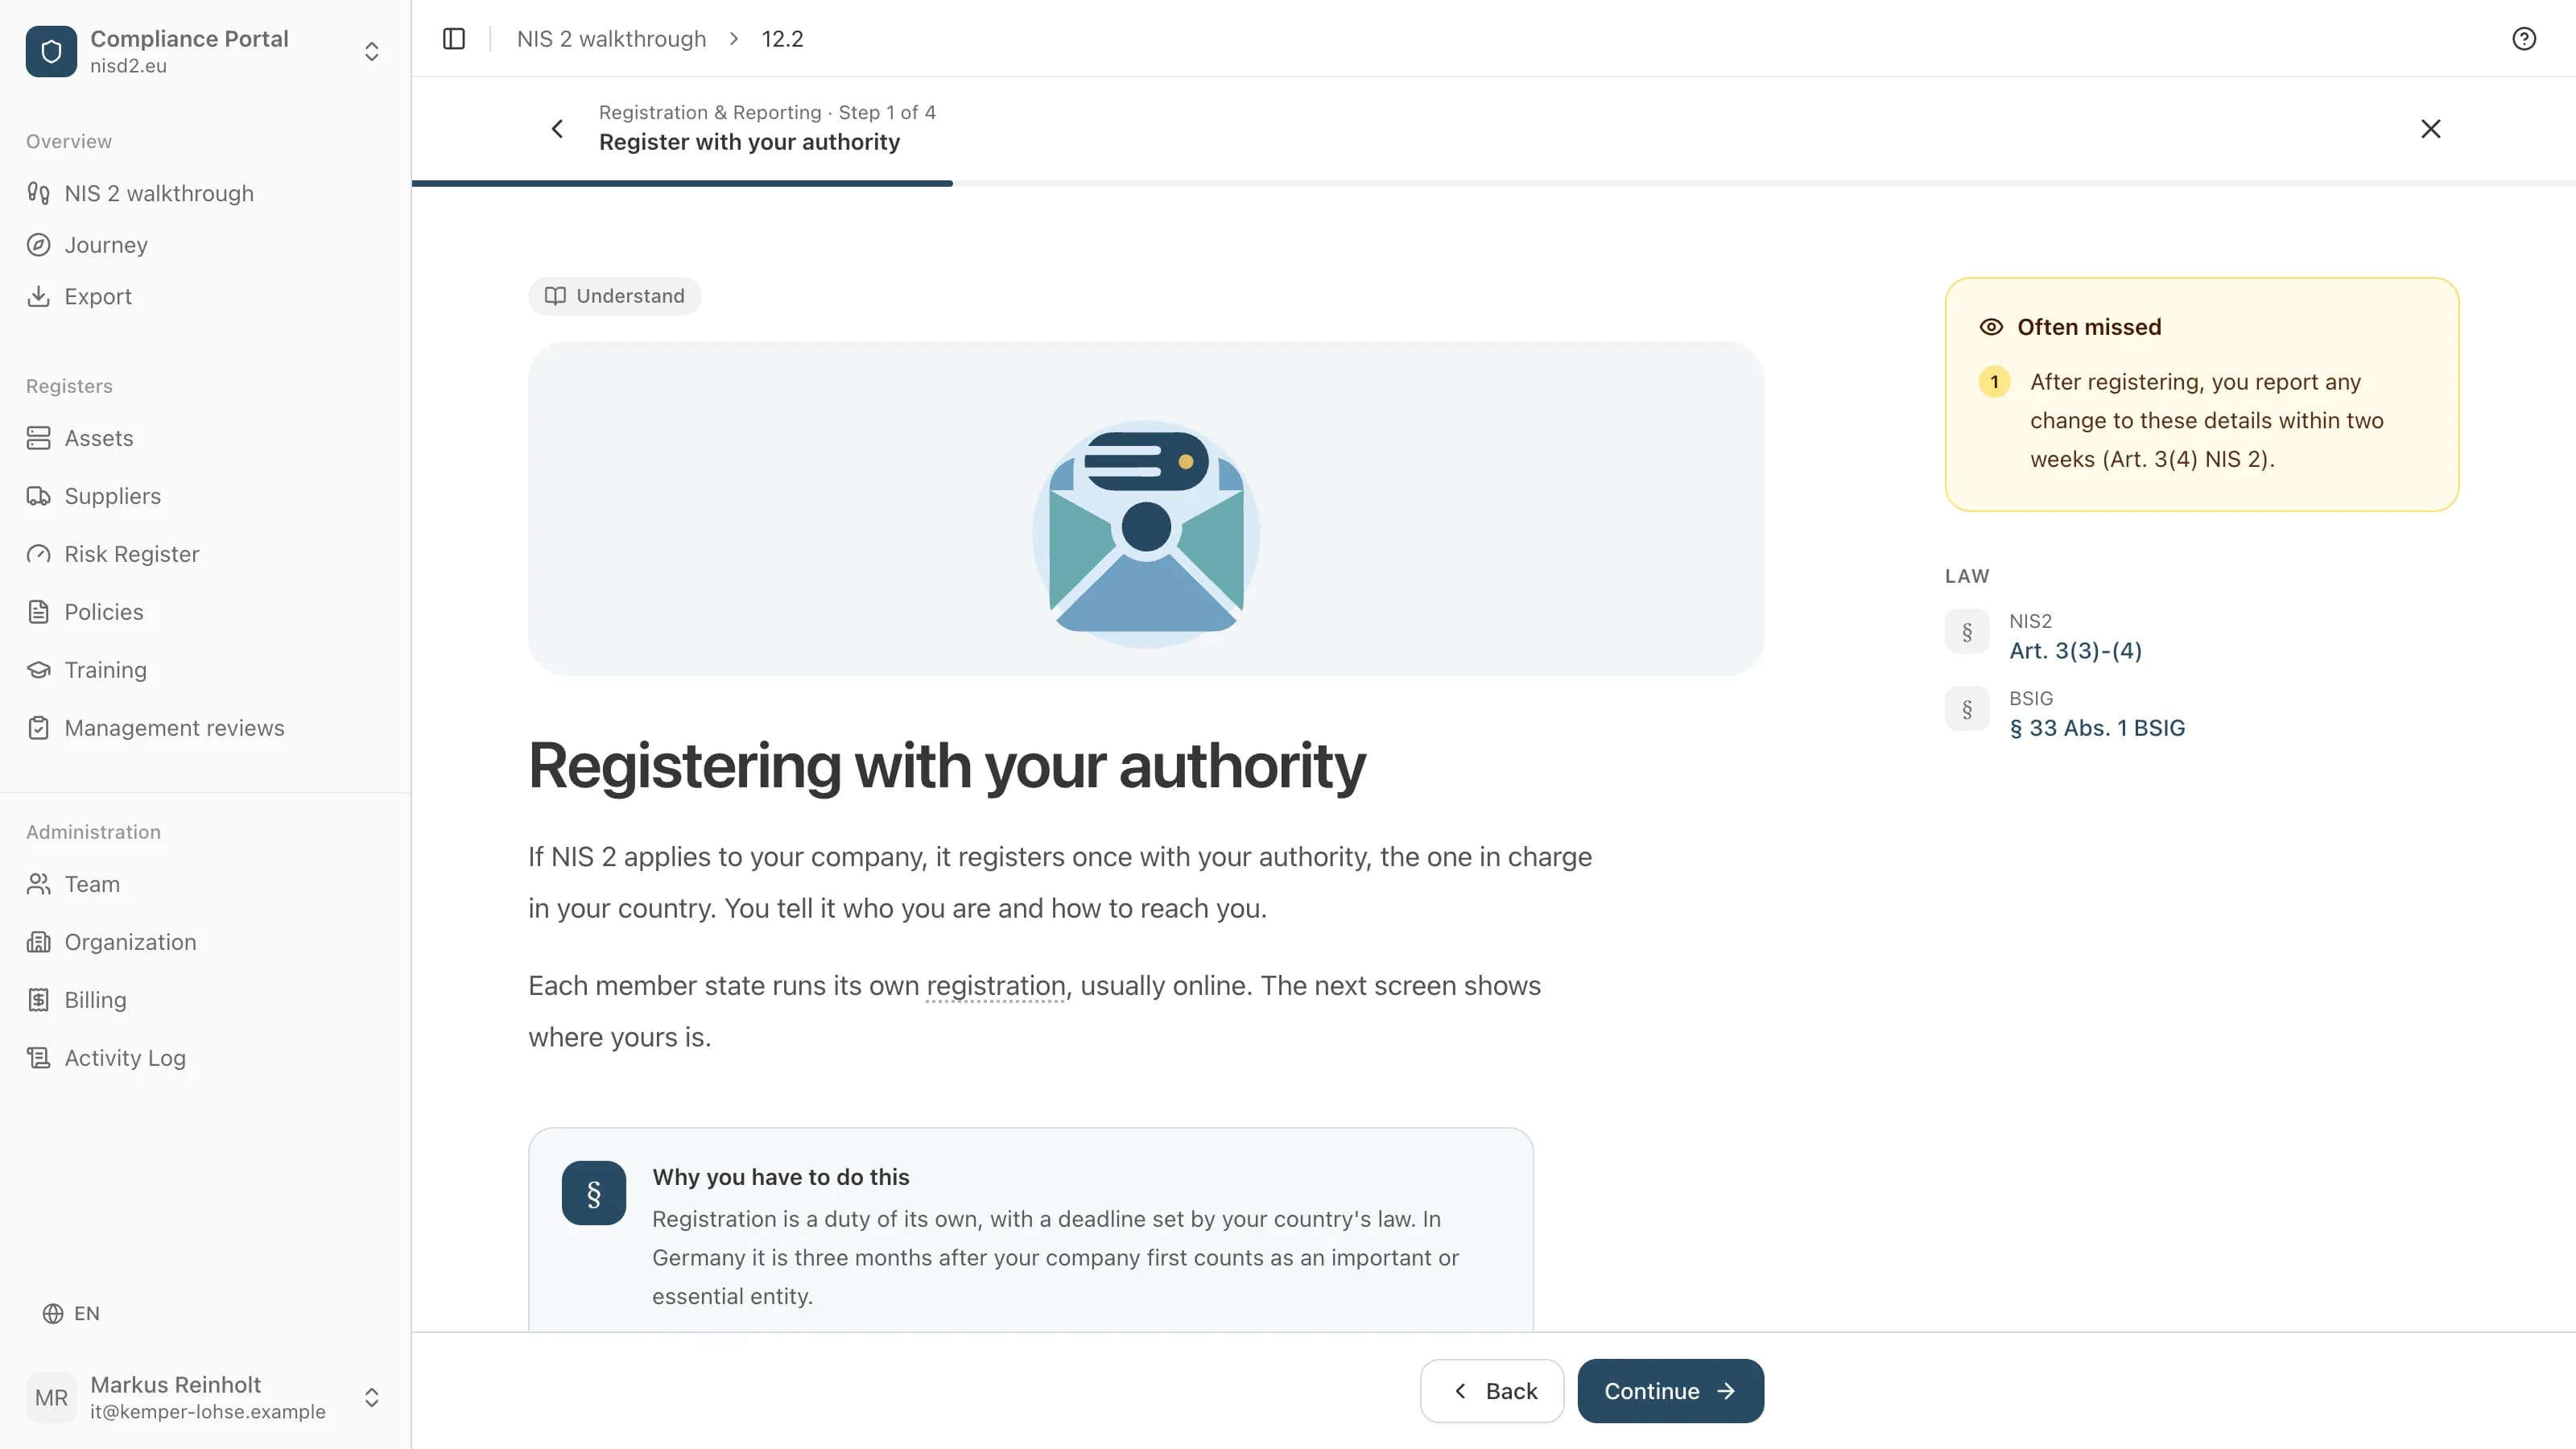
Regístrese ante su autoridad
Como muy tarde tres meses después de que su empresa quede afectada, la registra ante el BSI, a través del portal del BSI con su cuenta de empresa. Un certificado de organización de ELSTER que ya exista, por ejemplo de las declaraciones fiscales, puede reutilizarse. Uno nuevo se activa por carta; según Mein Unternehmenskonto, eso tarda al menos cinco días hábiles. Si tiene establecimientos en otros países de la UE, se registra también allí.
- Base legal
- Art. 3(4) NIS 2 · § 33 BSIG (DE)
- Quién
- Quien gestiona la cuenta de empresa (ELSTER)
Forme a la dirección
Cada miembro de la dirección participa periódicamente en formaciones, para identificar y evaluar los riesgos y las prácticas de gestión de riesgos en seguridad de la información. La ley no fija un intervalo. La exposición de motivos interpreta «periódicamente» como una formación ofrecida al menos cada tres años. La ley no exige ni una duración mínima ni una autorización del proveedor.
- Base legal
- Art. 20(2) NIS 2 · § 38(3) BSIG (DE)
- Quién
- La dirección, personalmente
Haga la lista de lo que tiene y evalúe los riesgos
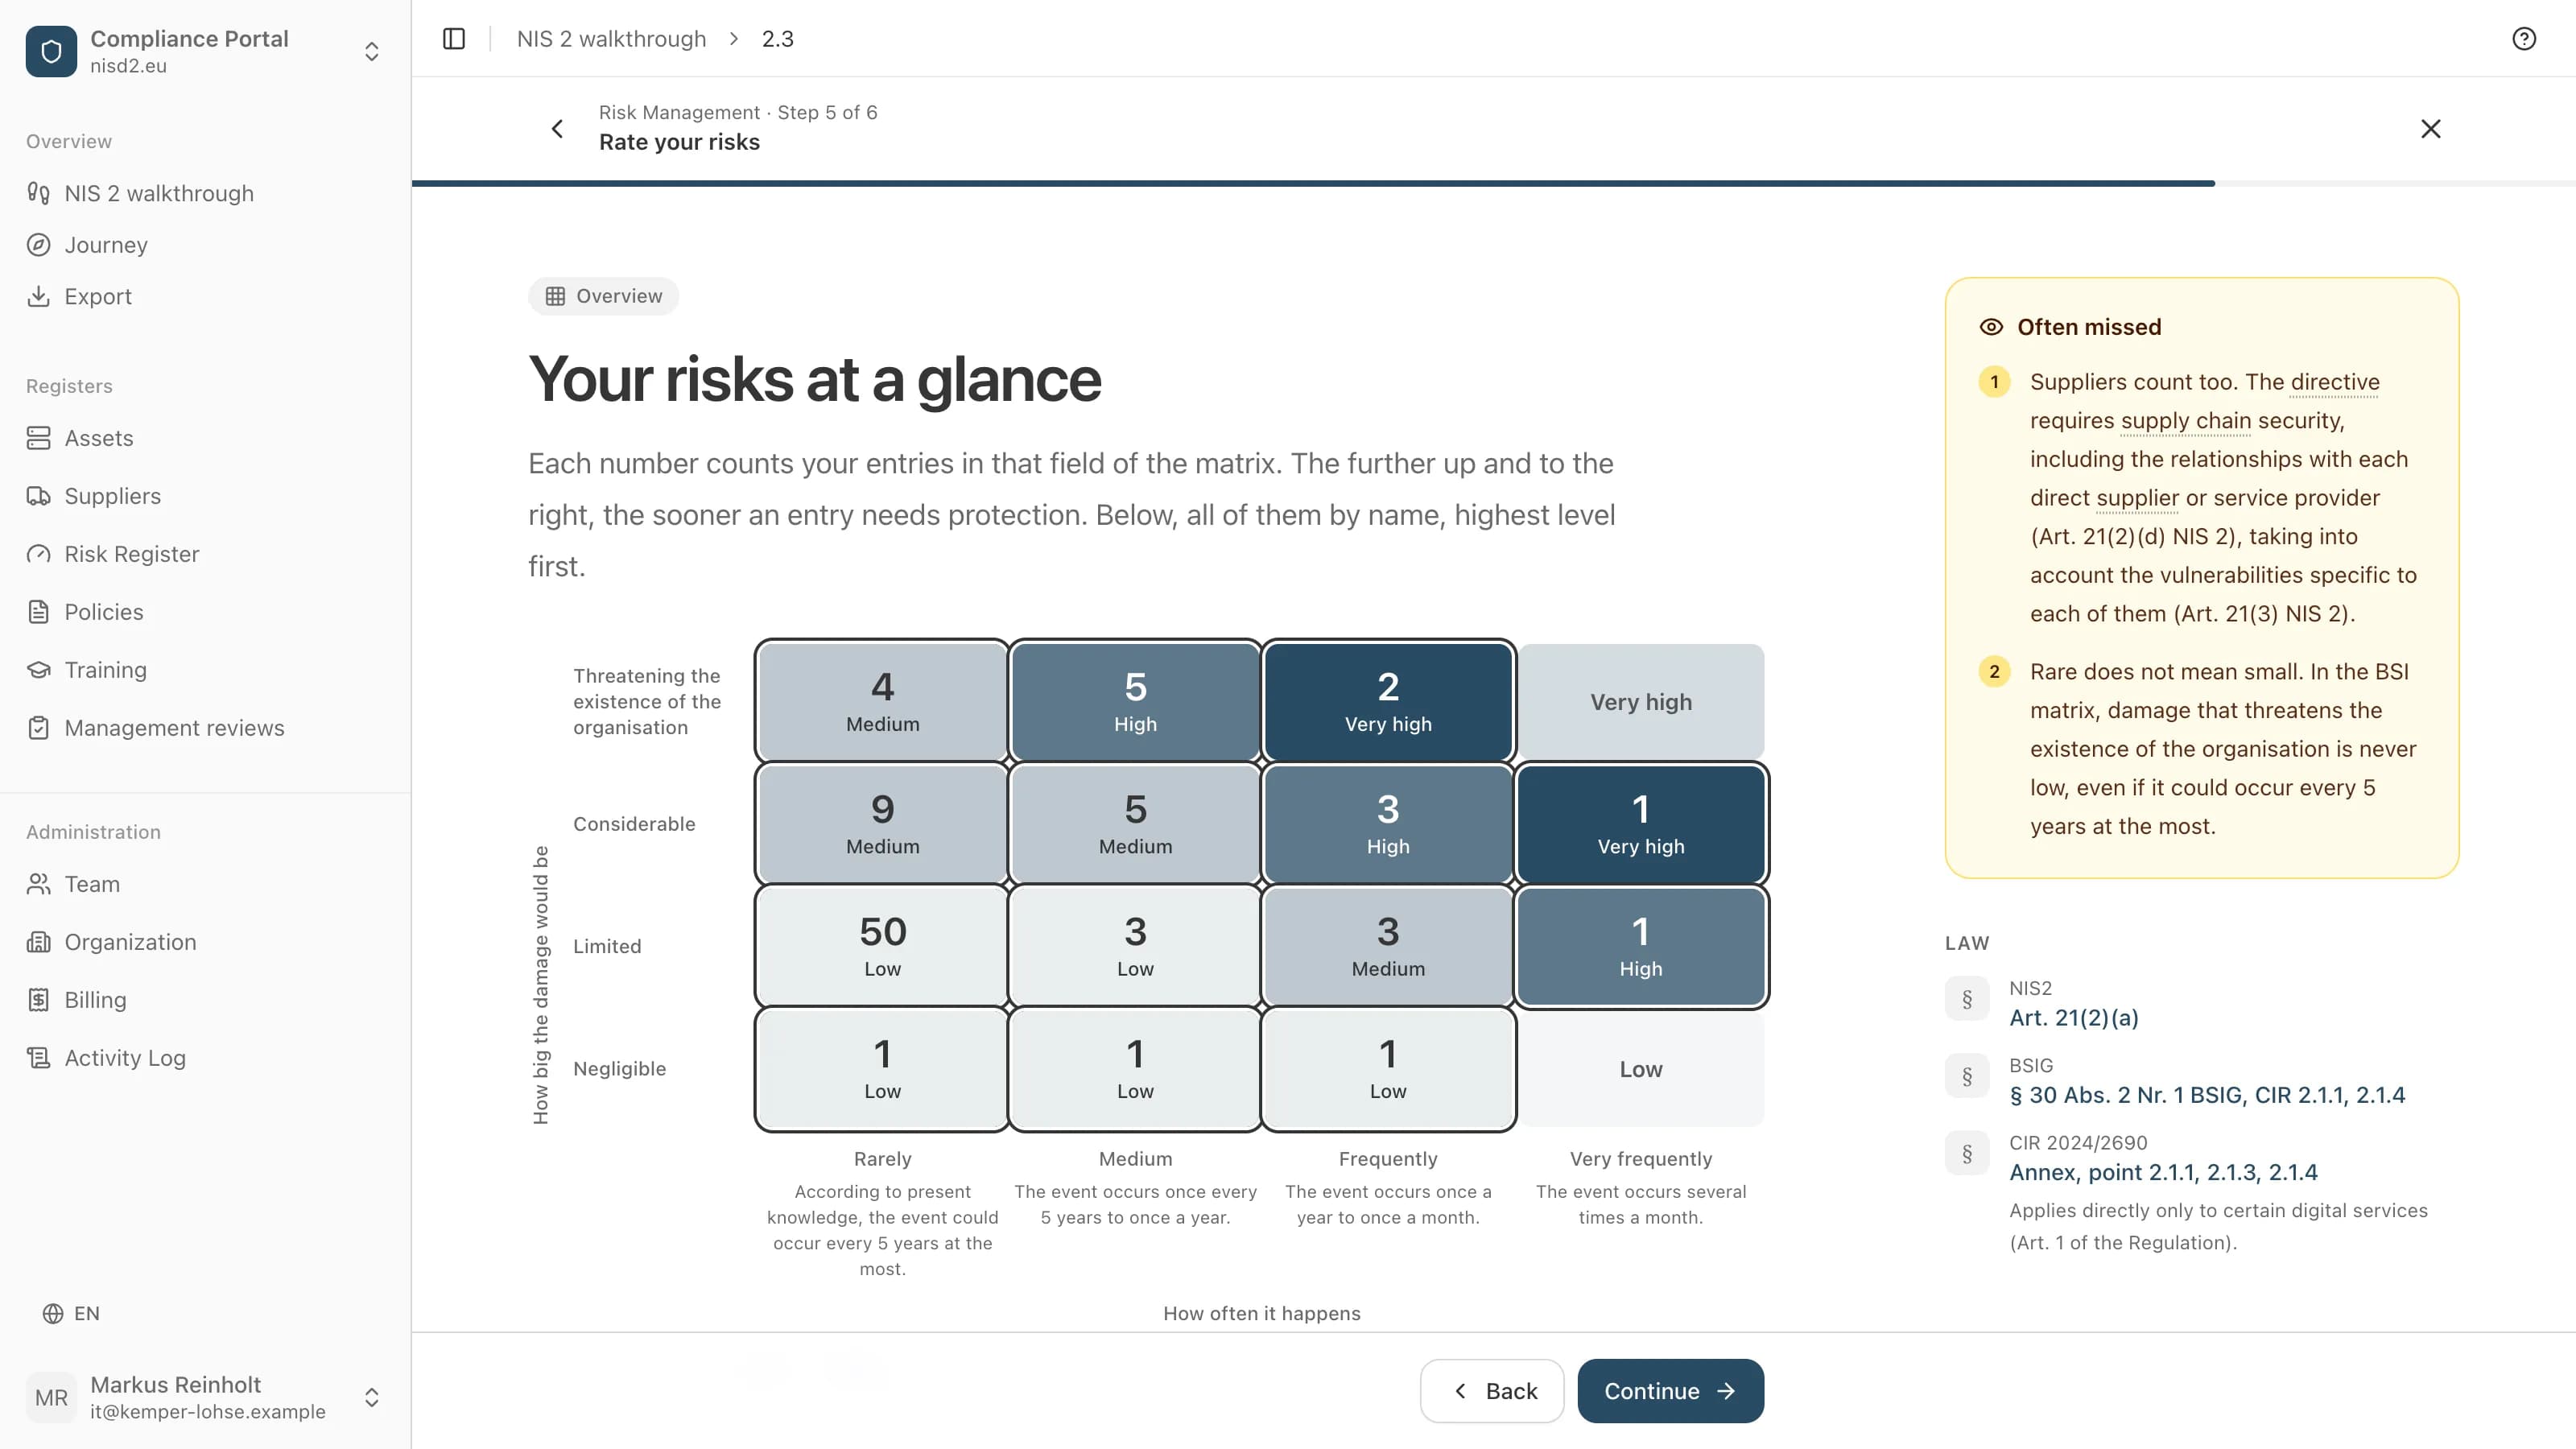
Primero la lista: el software, los dispositivos, los servicios y los procesos de los que depende su actividad. Después, para cada entrada, qué puede pasar y qué gravedad tendría. La profundidad necesaria depende del tamaño y del riesgo de su empresa (§ 30(1), segunda frase, BSIG). Lo que decida, lo deja por escrito (tercera frase).
- Base legal
- Art. 21(2)(a), (i) NIS 2 · § 30(2) n.º 1, 9 BSIG (DE)
- Quién
- Responsable de TI, con los departamentos
Incorpore a sus proveedores
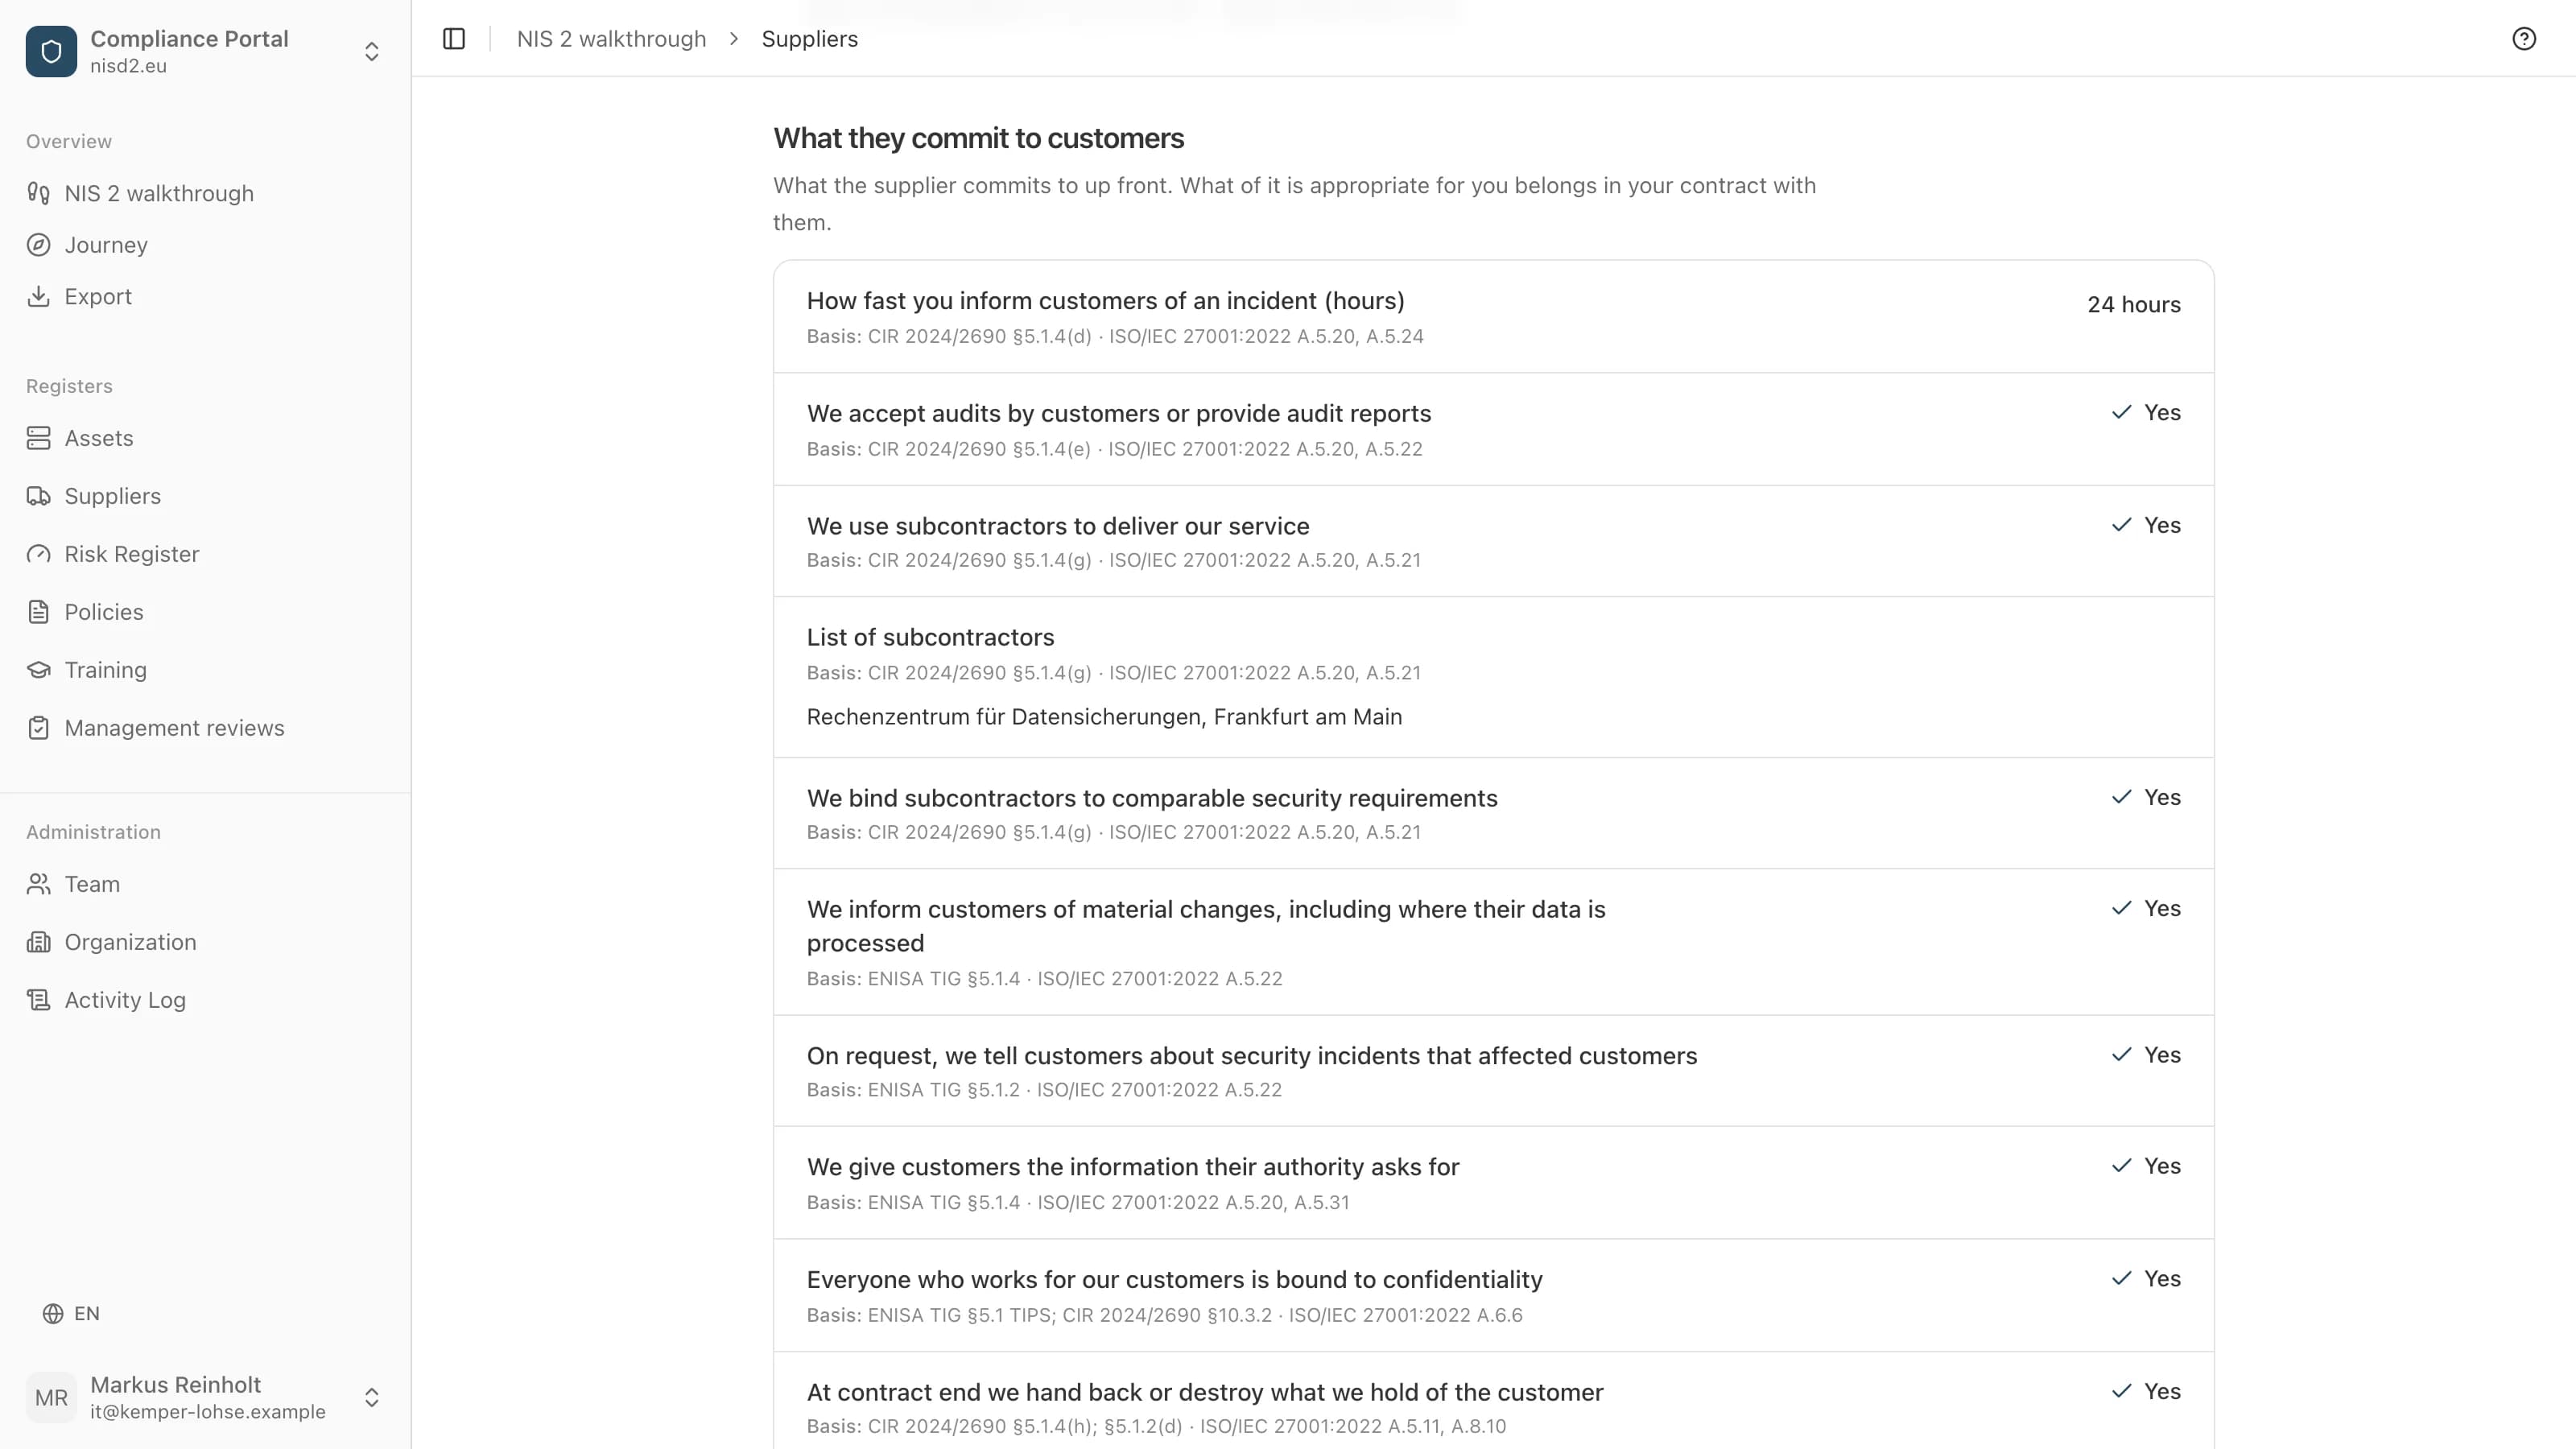
Se refiere a todos los proveedores y prestadores de servicios directos, no solo a los de informática. Anote quién trabaja para usted, cuánto depende su actividad de cada uno y qué ha acordado con ellos sobre seguridad.
- Base legal
- Art. 21(2)(d) NIS 2 · § 30(2) n.º 4 BSIG (DE)
- Quién
- Compras o responsable de TI
Ponga en marcha las medidas y déjelas por escrito
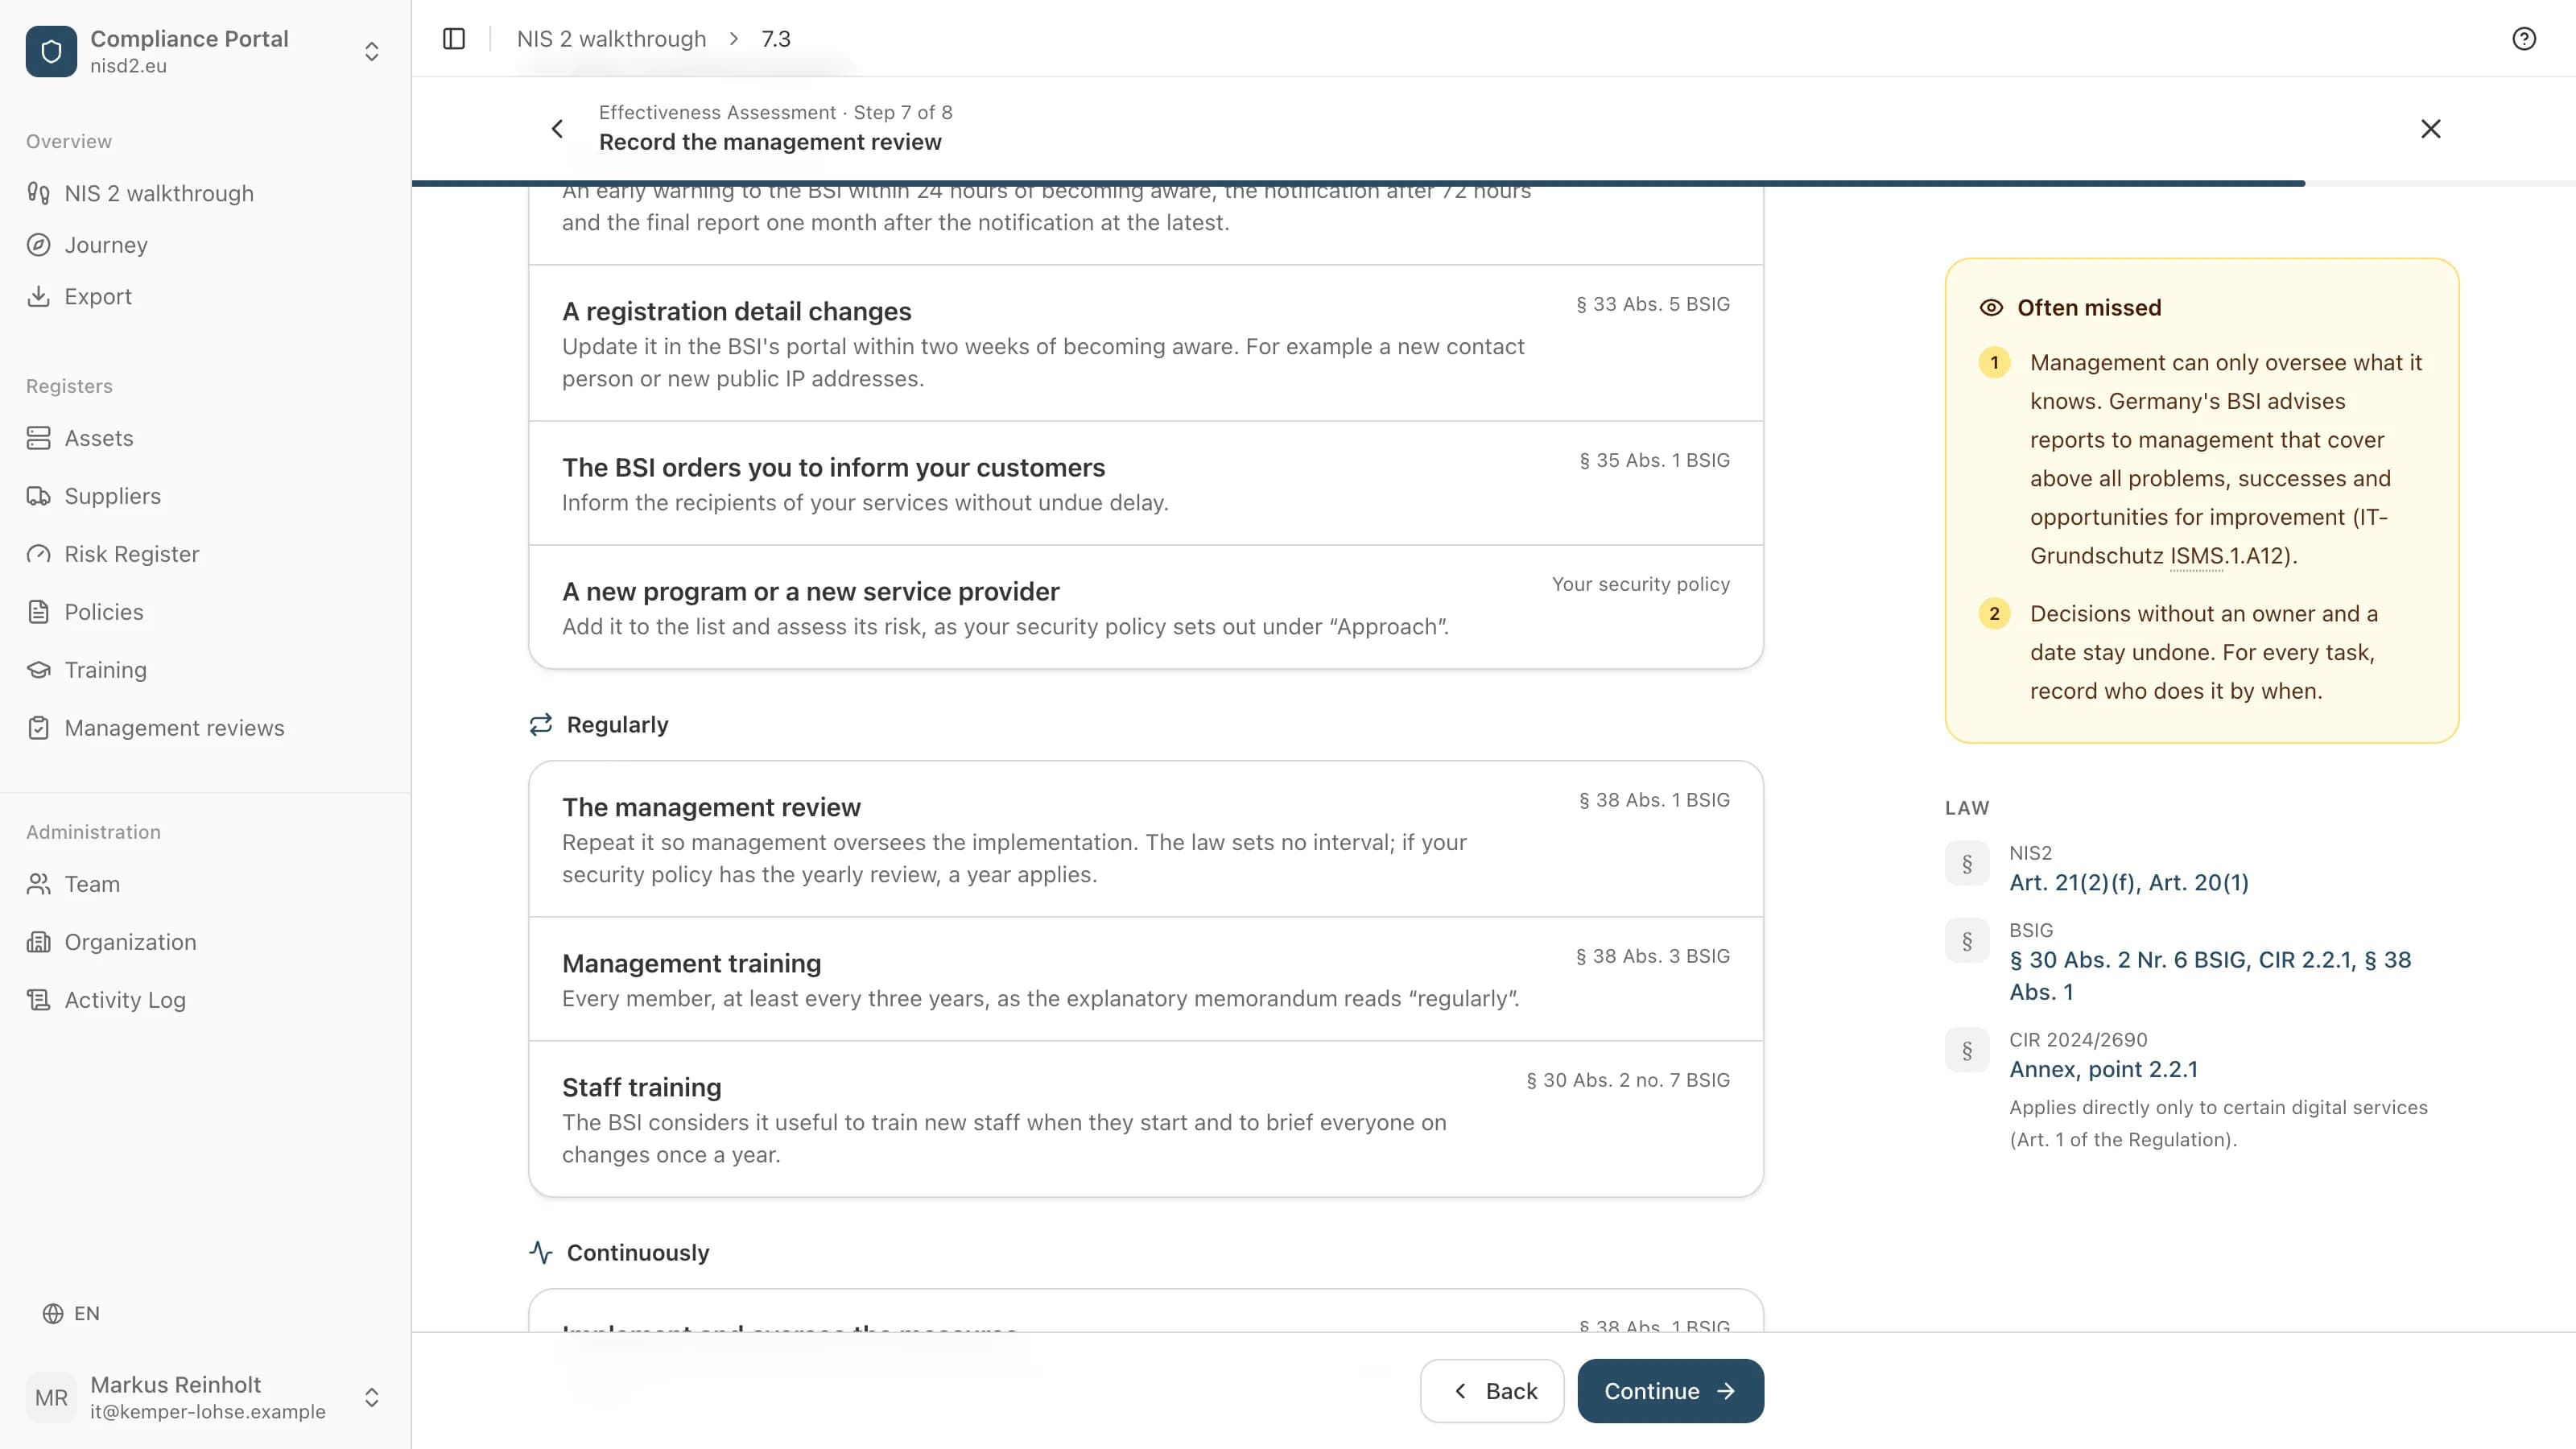
El § 30(2) BSIG nombra diez ámbitos, desde la gestión de incidentes de seguridad, pasando por las copias de seguridad y la cadena de suministro, hasta un segundo factor al iniciar sesión. La profundidad de cada medida depende del tamaño y del riesgo. Los incidentes significativos los notifica a la oficina conjunta de notificación del BSI y de la Oficina Federal de Protección Civil y Asistencia en Catástrofes: una alerta temprana en 24 horas, una notificación del incidente en 72 horas y un informe final un mes después de la notificación (§ 32(1) BSIG).
- Base legal
- Arts. 21, 23 NIS 2 · §§ 30, 32 BSIG (DE)
- Quién
- Responsable de TI o responsable de seguridad de la información
Apruebe y supervise la implementación
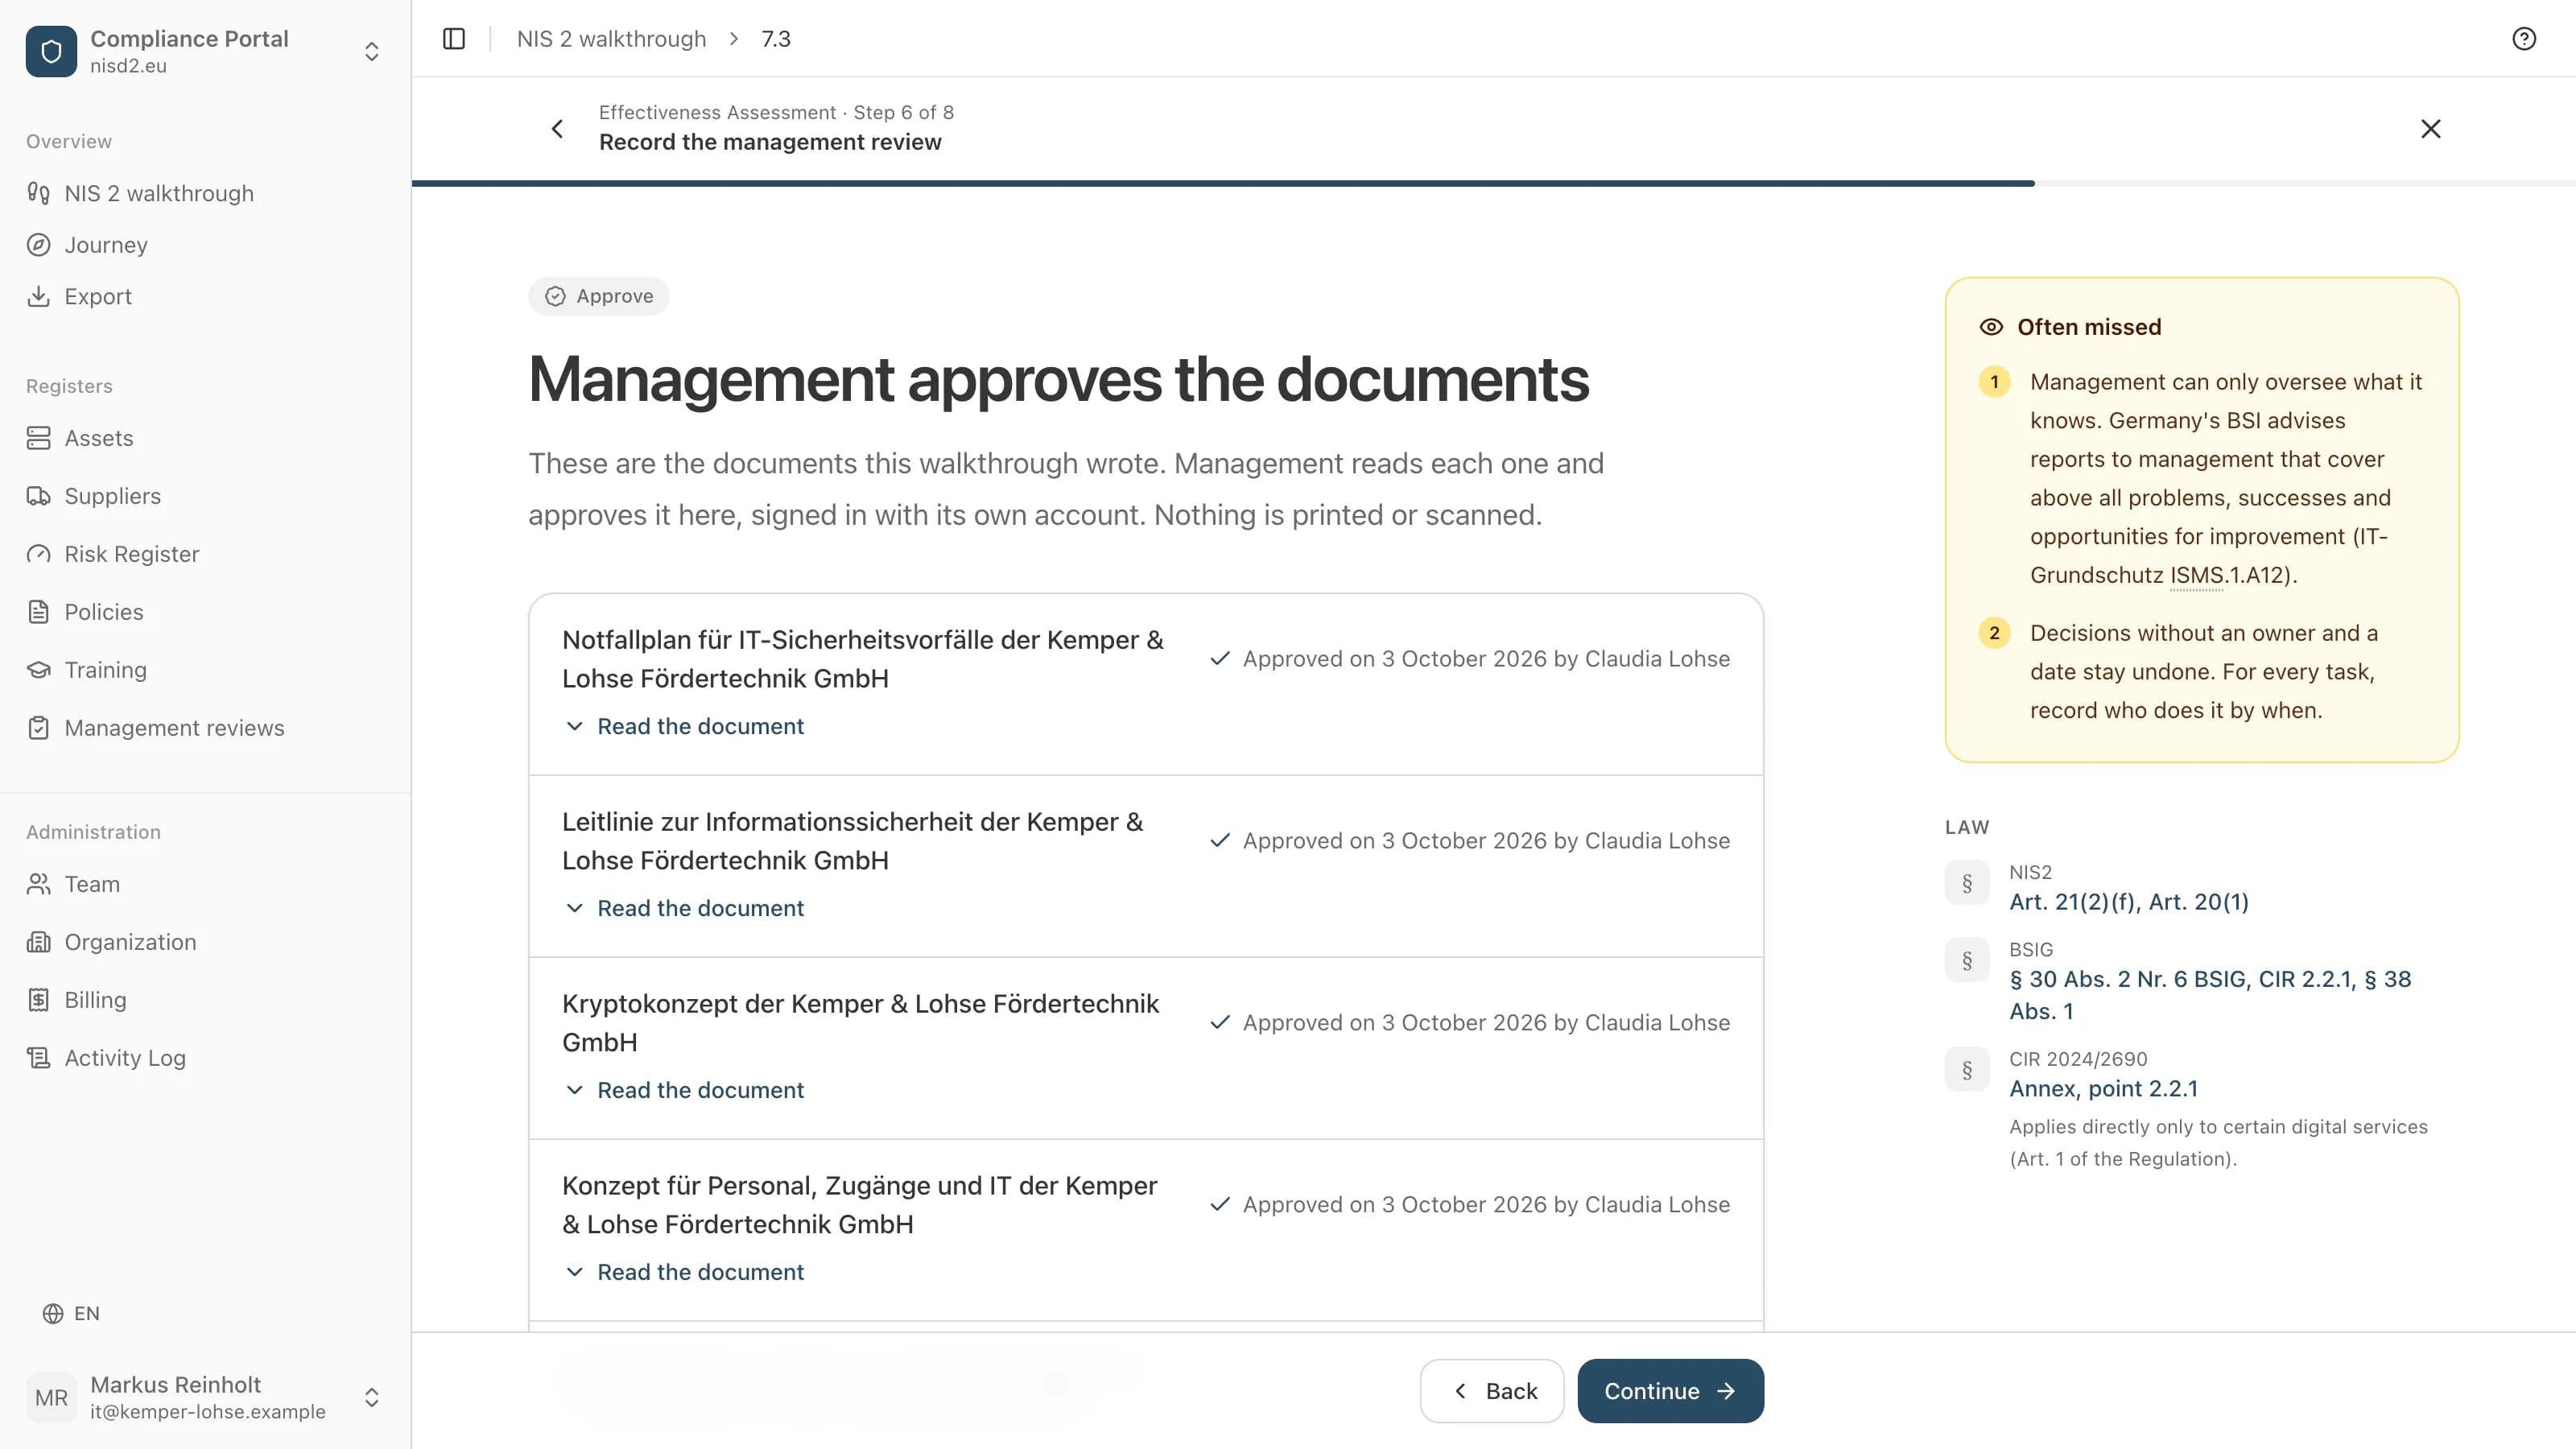
La dirección está obligada a implementar las medidas y a supervisar su implementación (§ 38(1) BSIG). La directiva de la UE exige además que las apruebe (art. 20(1) NIS 2). La ley no fija con qué frecuencia revisa la dirección el estado.
- Base legal
- Art. 20(1) NIS 2 · § 38(1) BSIG (DE)
- Quién
- La dirección, personalmente
Qué significa esto para una empresa de 50 a 150 empleados
Los siete pasos se aplican a toda empresa afectada. Cuánto trabajo supone cada uno depende del tamaño y del riesgo.
Dos pasos quedan personalmente en manos de la dirección: la formación, y la aprobación con la supervisión. Los demás suelen hacerlos el responsable de TI, compras o un proveedor de servicios de TI.
El registro es el paso con un plazo fijo: como muy tarde tres meses después de que su empresa quede afectada. Los demás deberes se aplican desde ese mismo día.
§ 30(1), segunda frase · § 33(1) · § 38 BSIG
Un ejemplo
Una empresa inventada: un fabricante de maquinaria de embalaje con 110 empleados y un gerente.
Comprobar: la fabricación de maquinaria figura en el Anexo 2 del BSIG. Con 110 empleados, la empresa es entidad importante.
Registrarse: ya tiene un certificado de organización de ELSTER para los impuestos. Lo usa para registrarse en el portal del BSI.
Formarse: el gerente asiste a una formación para la dirección y anota la fecha y el contenido.
Hacer la lista: el responsable de TI anota aquello de lo que depende la empresa: ERP, software de diseño, control de la producción, correo electrónico. Para cada entrada valora qué puede pasar.
Proveedores: compras empieza por la lista de cuentas a pagar. El proveedor de servicios de TI y el fabricante del ERP encabezan la lista.
Medidas: de ahí salen la política de seguridad y el plan de respuesta a incidentes. El plan dice también quién notifica un incidente.
Aprobar: el gerente lee los documentos y los aprueba. Una vez al año revisa el estado con el responsable de TI; la empresa eligió este intervalo por sí misma.
Cómo lo hace el recorrido guiado
El recorrido guiado de nisd2.eu le lleva por la implantación en este orden, paso a paso.
20 pasos. Los operadores de instalaciones críticas tienen uno más.
Junto a cada paso está la norma, explicada con palabras sencillas.
Lo que todavía no puede hacer, lo deja aparte y sigue adelante.
Si decide no aplicar un punto, anota por qué. La dirección firma también esa decisión.
Al final, la dirección aprueba los documentos en la app, con su propia cuenta. Después, su nombre y la fecha aparecen en cada documento.
Preguntas frecuentes
¿Qué incluye una hoja de ruta NIS2?
Siete pasos: comprobar si NIS2 se aplica, registrarse ante el BSI, formar a la dirección, hacer la lista de lo que tiene y evaluar los riesgos, incorporar a sus proveedores, poner en marcha las medidas y dejarlas por escrito, aprobar y supervisar.
¿Qué pasos tiene que hacer la propia dirección?
La formación y la supervisión de la implementación (§ 38(1) y (3) BSIG). El resto del trabajo puede delegarlo, pero no el deber de asegurarse de que se hace.
¿Qué plazos hay?
El registro vence como muy tarde tres meses después de que su empresa quede afectada (§ 33(1) BSIG). Los incidentes significativos se notifican en 24 horas, 72 horas y un mes (§ 32(1) BSIG). Las medidas se aplican desde el día en que su empresa queda afectada.
¿Necesitamos una certificación como ISO 27001?
La ley no la exige. Usted deja por escrito lo que aplica (§ 30(1), tercera frase, BSIG). Un certificado puede respaldar sus pruebas.
Fuentes
- Ley del BSI (BSIG) §§ 28, 30, 32, 33, 38, gesetze-im-internet.de/bsig_2025
- Directiva (UE) 2022/2555 (NIS 2), arts. 2, 3, 20, 21, 23, EUR-Lex
- Exposición de motivos de la NIS2UmsuCG, documento del Bundestag 21/1501, p. 154 (sobre el § 38(3))
- BSI: comprobación de ámbito NIS 2, betroffenheitspruefung-nis-2.bsi.de
- Mein Unternehmenskonto: ayuda sobre el certificado de organización de ELSTER, info.mein-unternehmenskonto.de
Lo que cuesta el recorrido guiado
4800 € sin IVA al año, más IVA
30 días de devolución del dineroCon factura, a pagar en 30 días. Cancelación dentro de los primeros 30 días: factura anulada o devolución del dinero.
Implantación guiada de NIS 2, paso a paso
Un historial de cambios y aprobaciones para mostrar a su autoridad supervisora
Plazos y recordatorios para cada requisito
Cuestionario de seguridad para sus proveedores
Exportación a PDF o CSV en cualquier momento
¿Le han encargado NIS2?
Le guiamos paso a paso. Usted rellena, nosotros explicamos cada punto con palabras sencillas y, al final, firma la dirección.
