For suppliers to companies under NIS 2
Answer one security questionnaire, share it with every customer
Companies under NIS 2 have to manage the security of their supply chain, so they ask their suppliers. You answer one questionnaire, once, and every customer reads the same answers. Free for suppliers.
Programmes et adhésions
How the questionnaire works
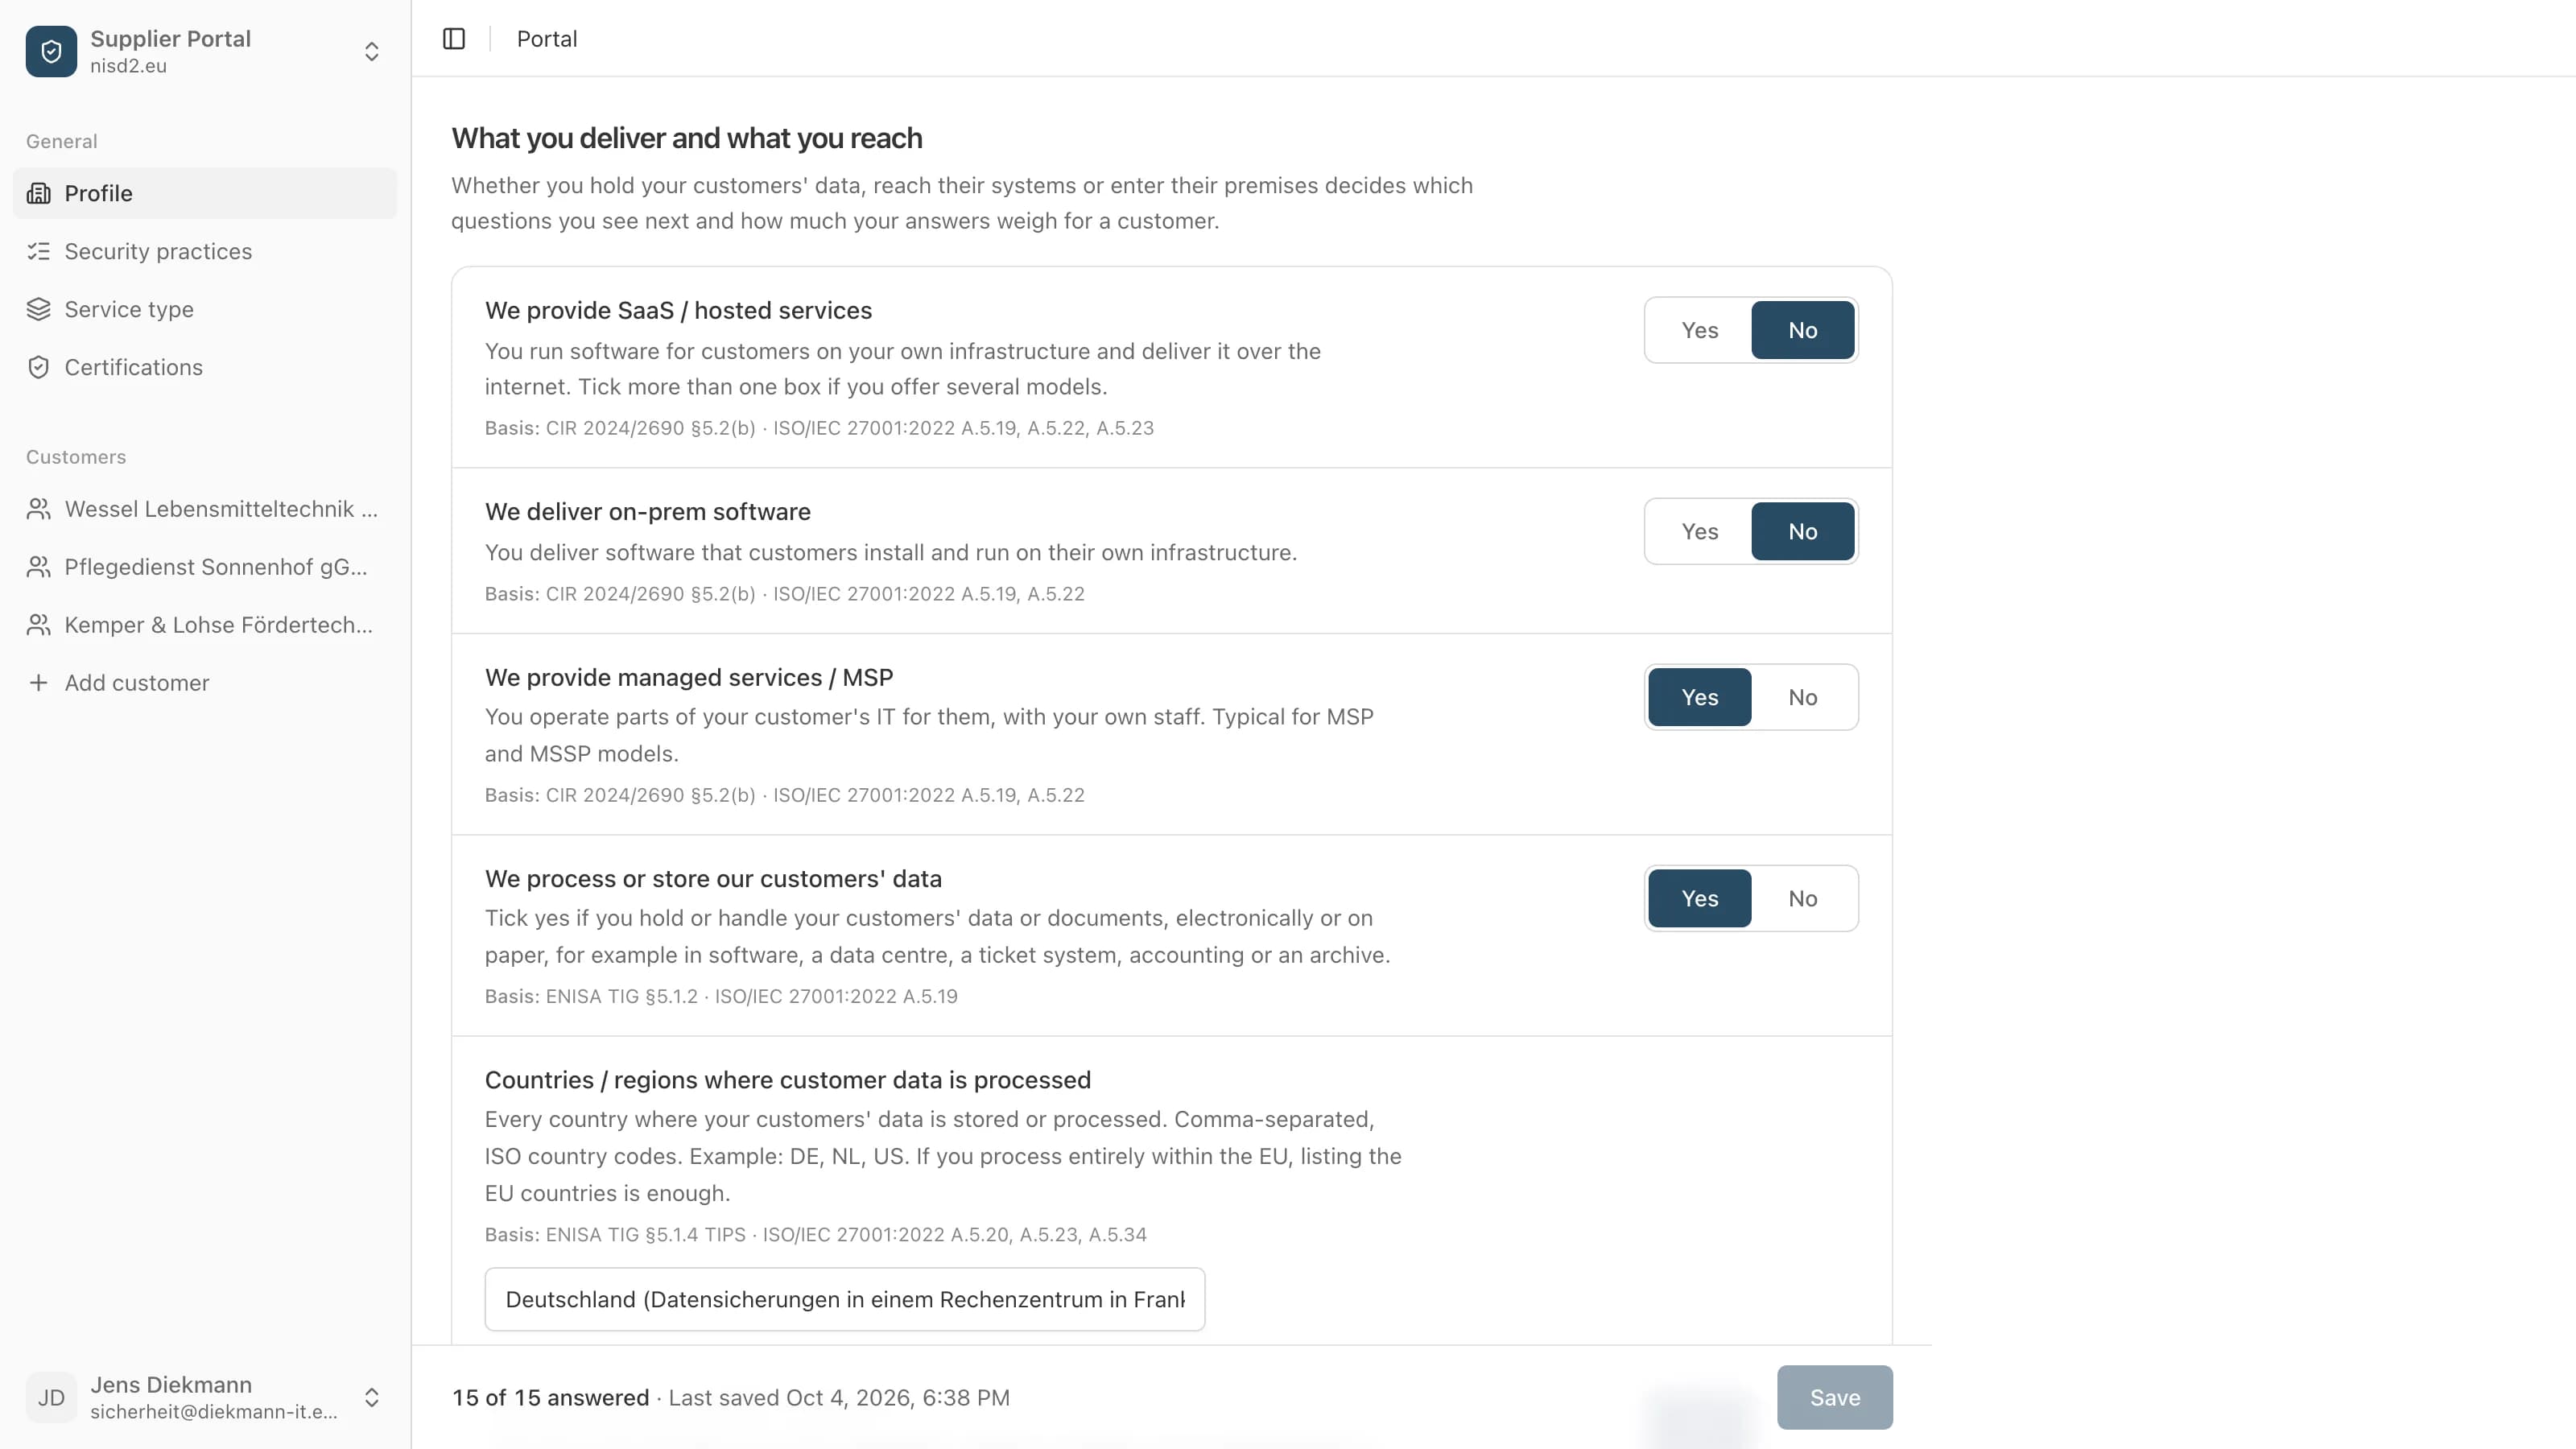
Every picture shows the real app, filled in for made-up sample companies.
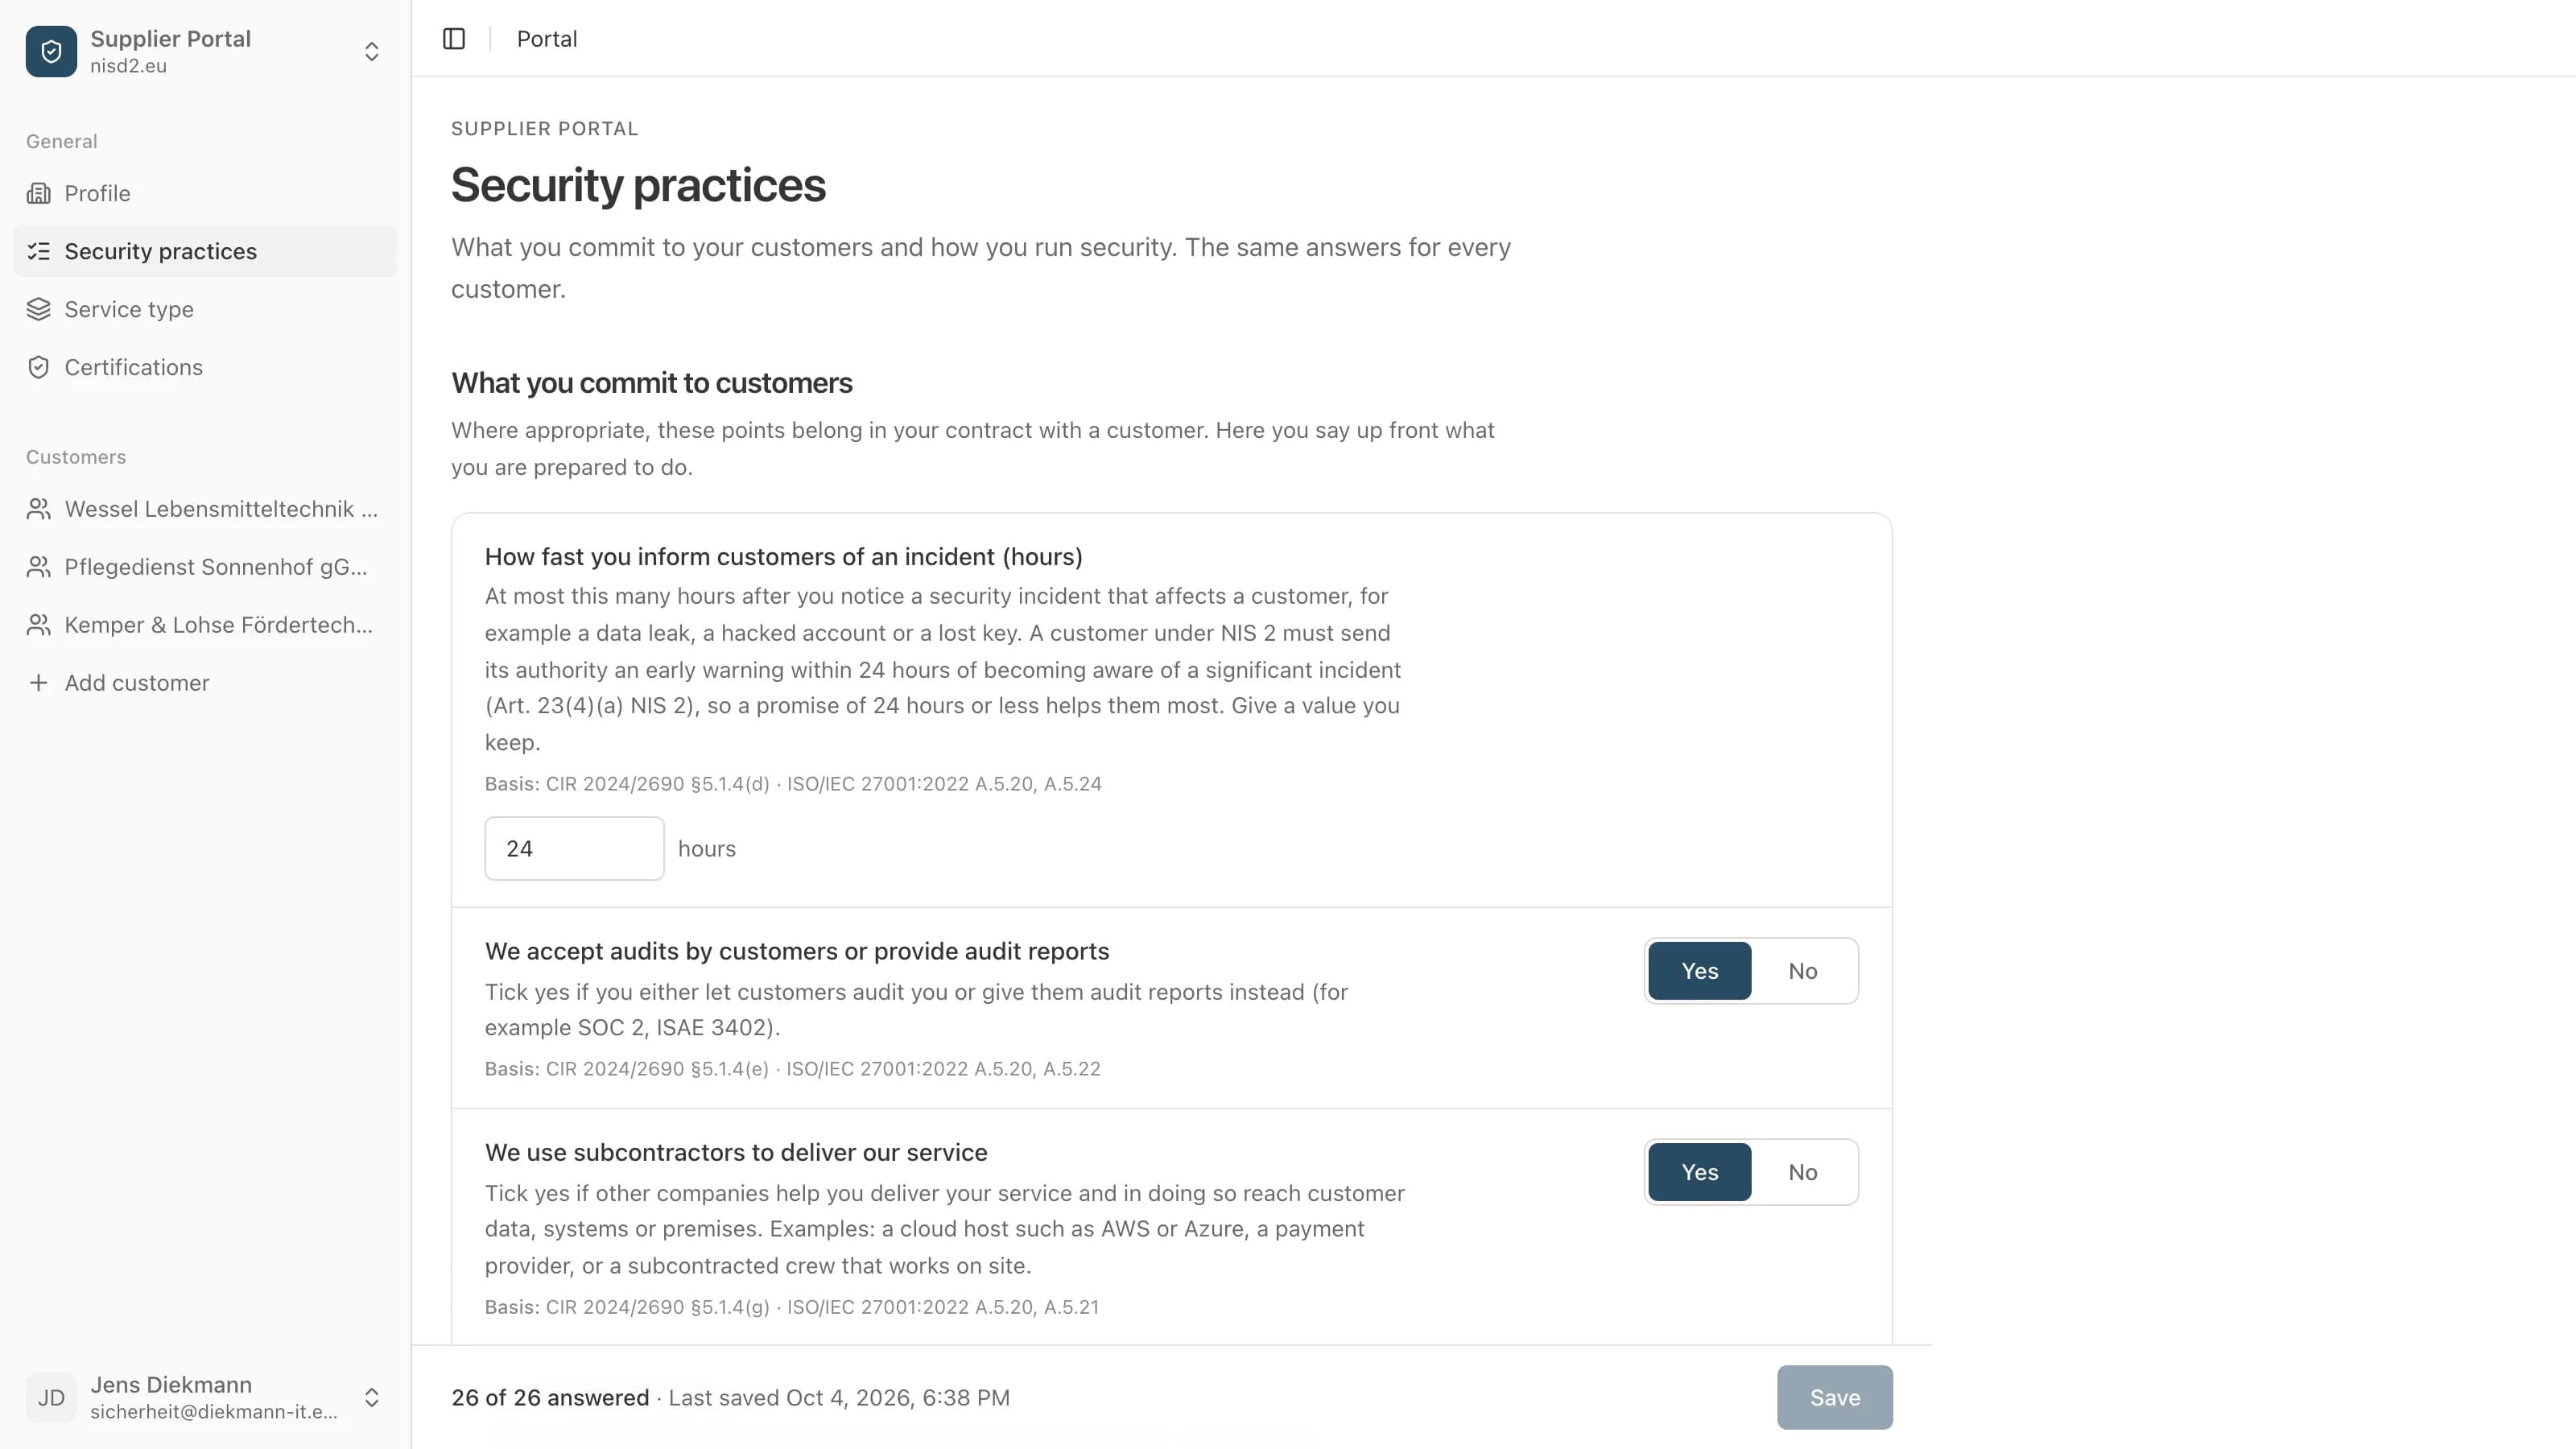
- 1
Only the questions that fit you
First you say whether you hold your customers' data, access their systems or enter their premises, and what service you provide. After that you see only the questions that belong to it, and none that do not apply to your service.
- 2
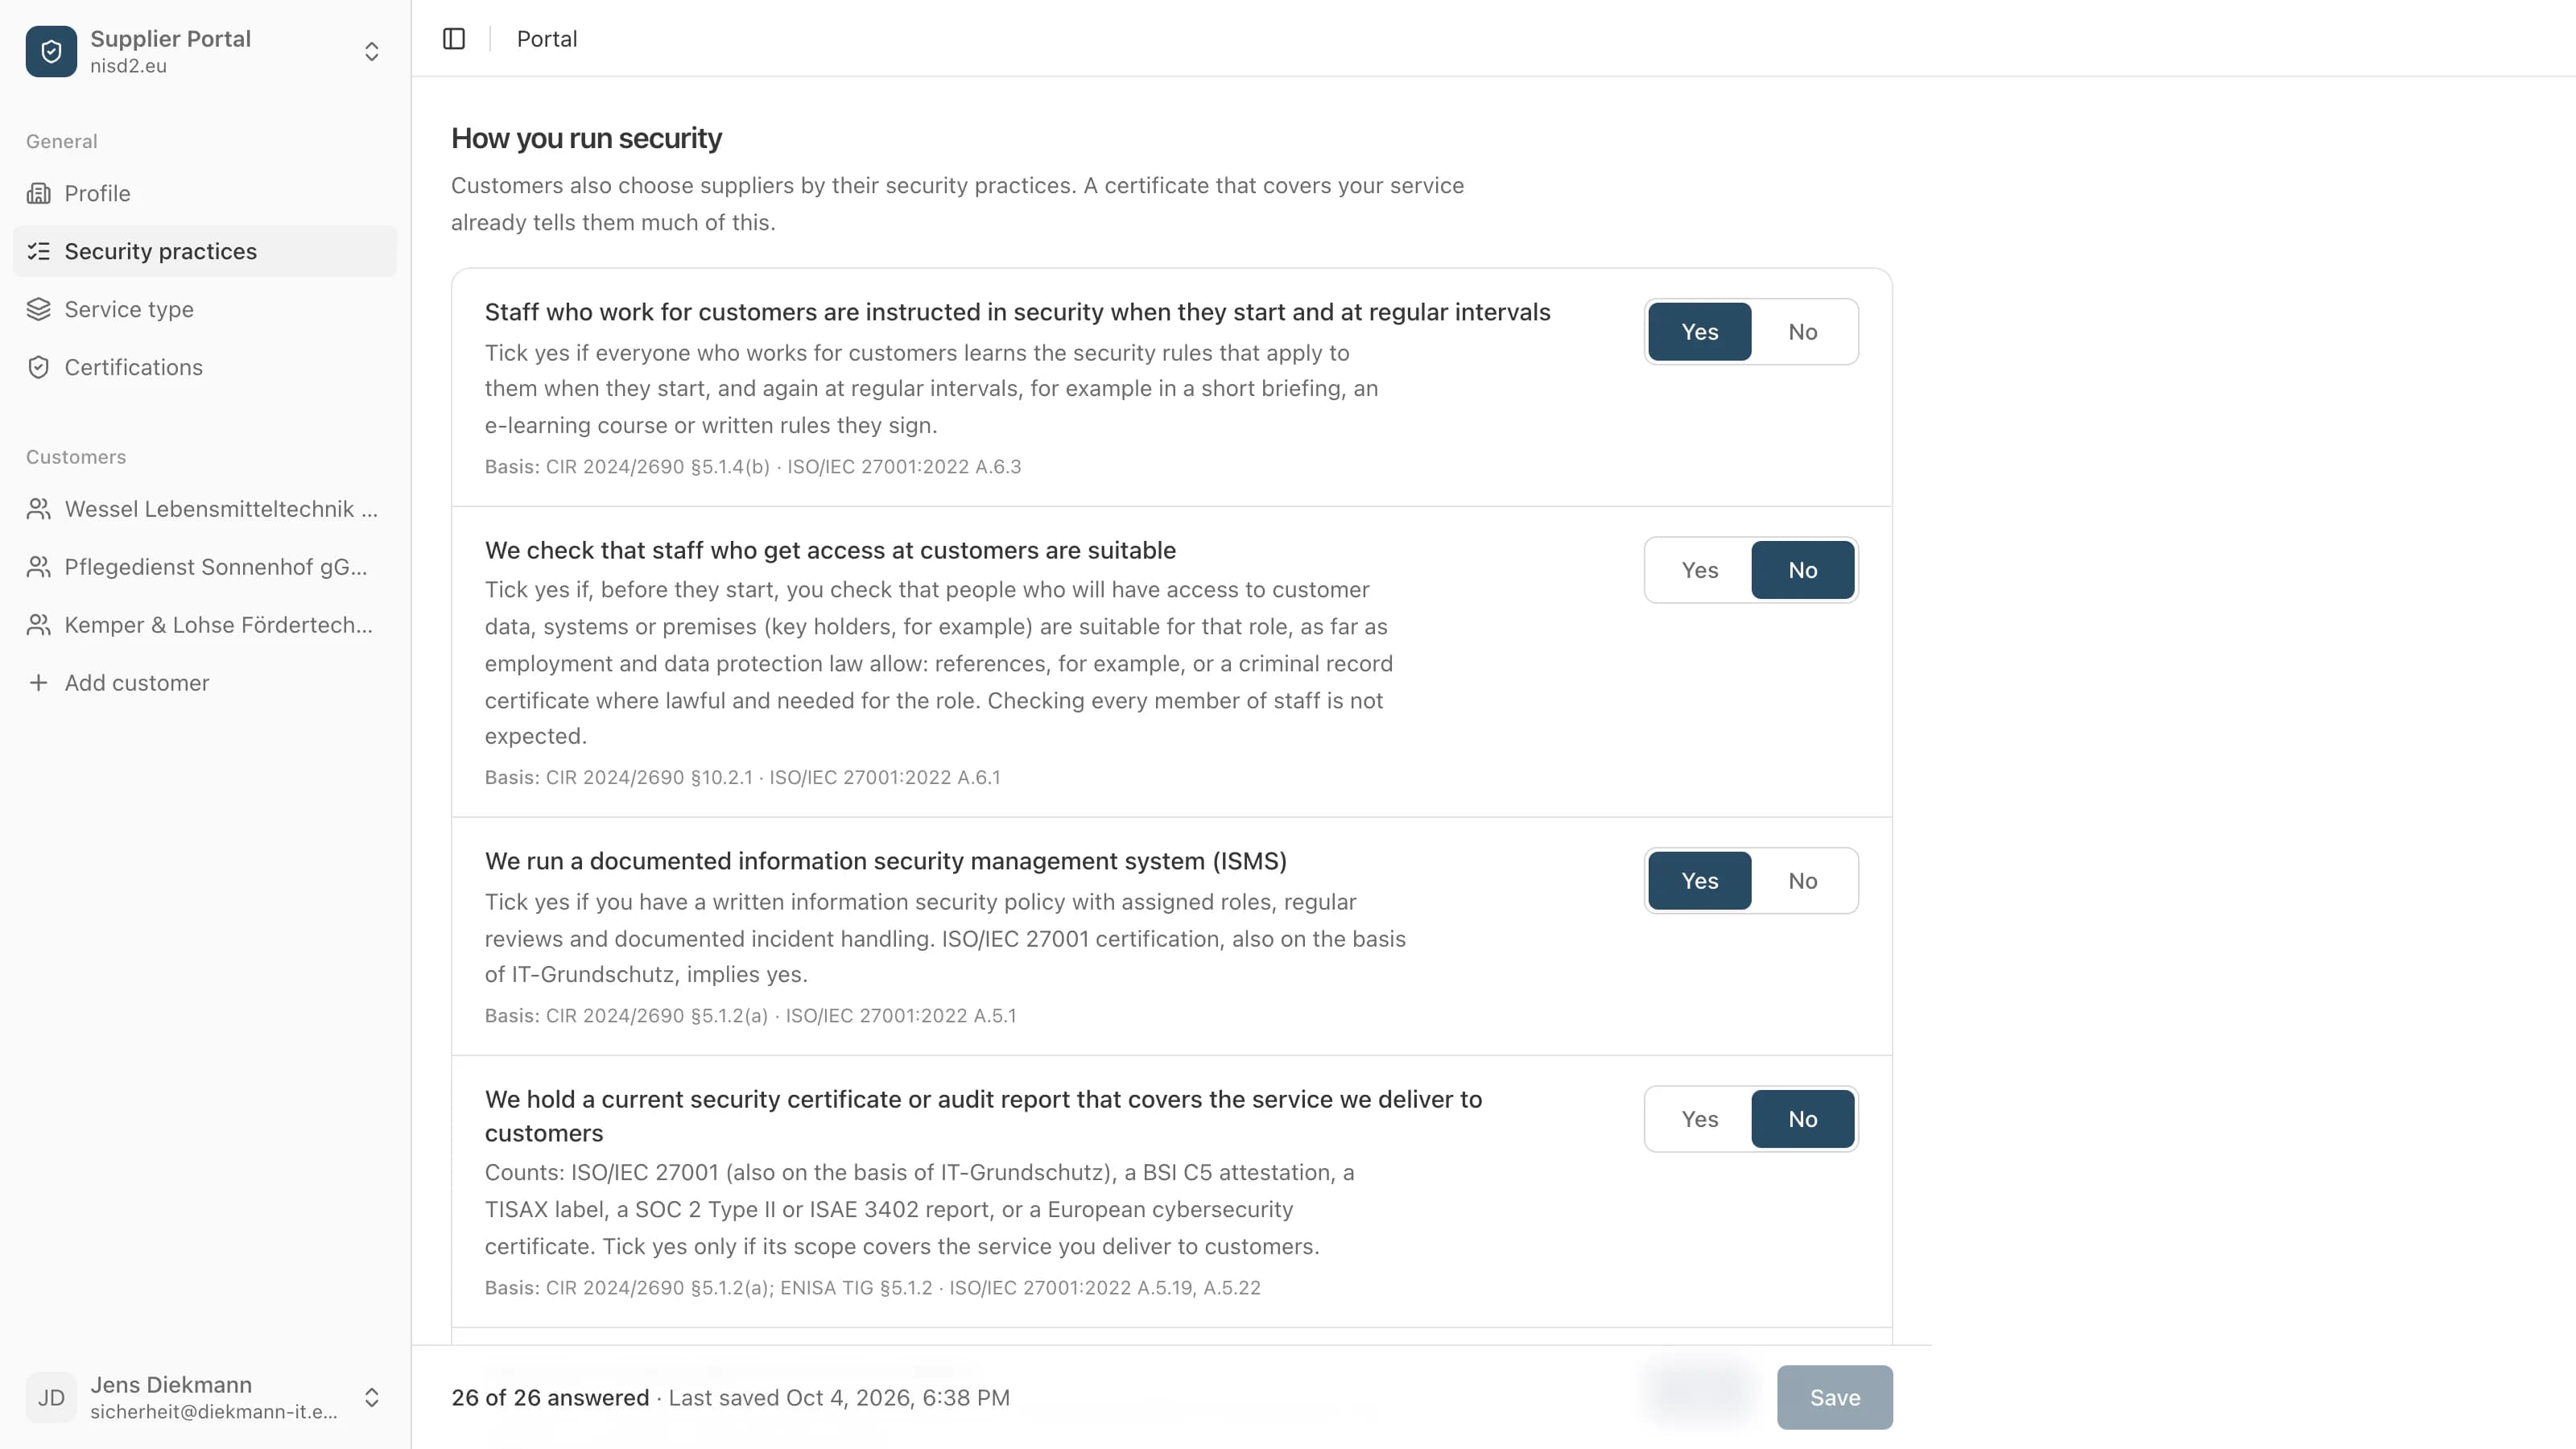
Every question says when to tick yes
Under each question it says in plain words what is meant, with examples. Below that, what the question rests on, mostly a paragraph of Implementing Regulation (EU) 2024/2690, and the matching ISO/IEC 27001:2022 control where there is one.
- 3
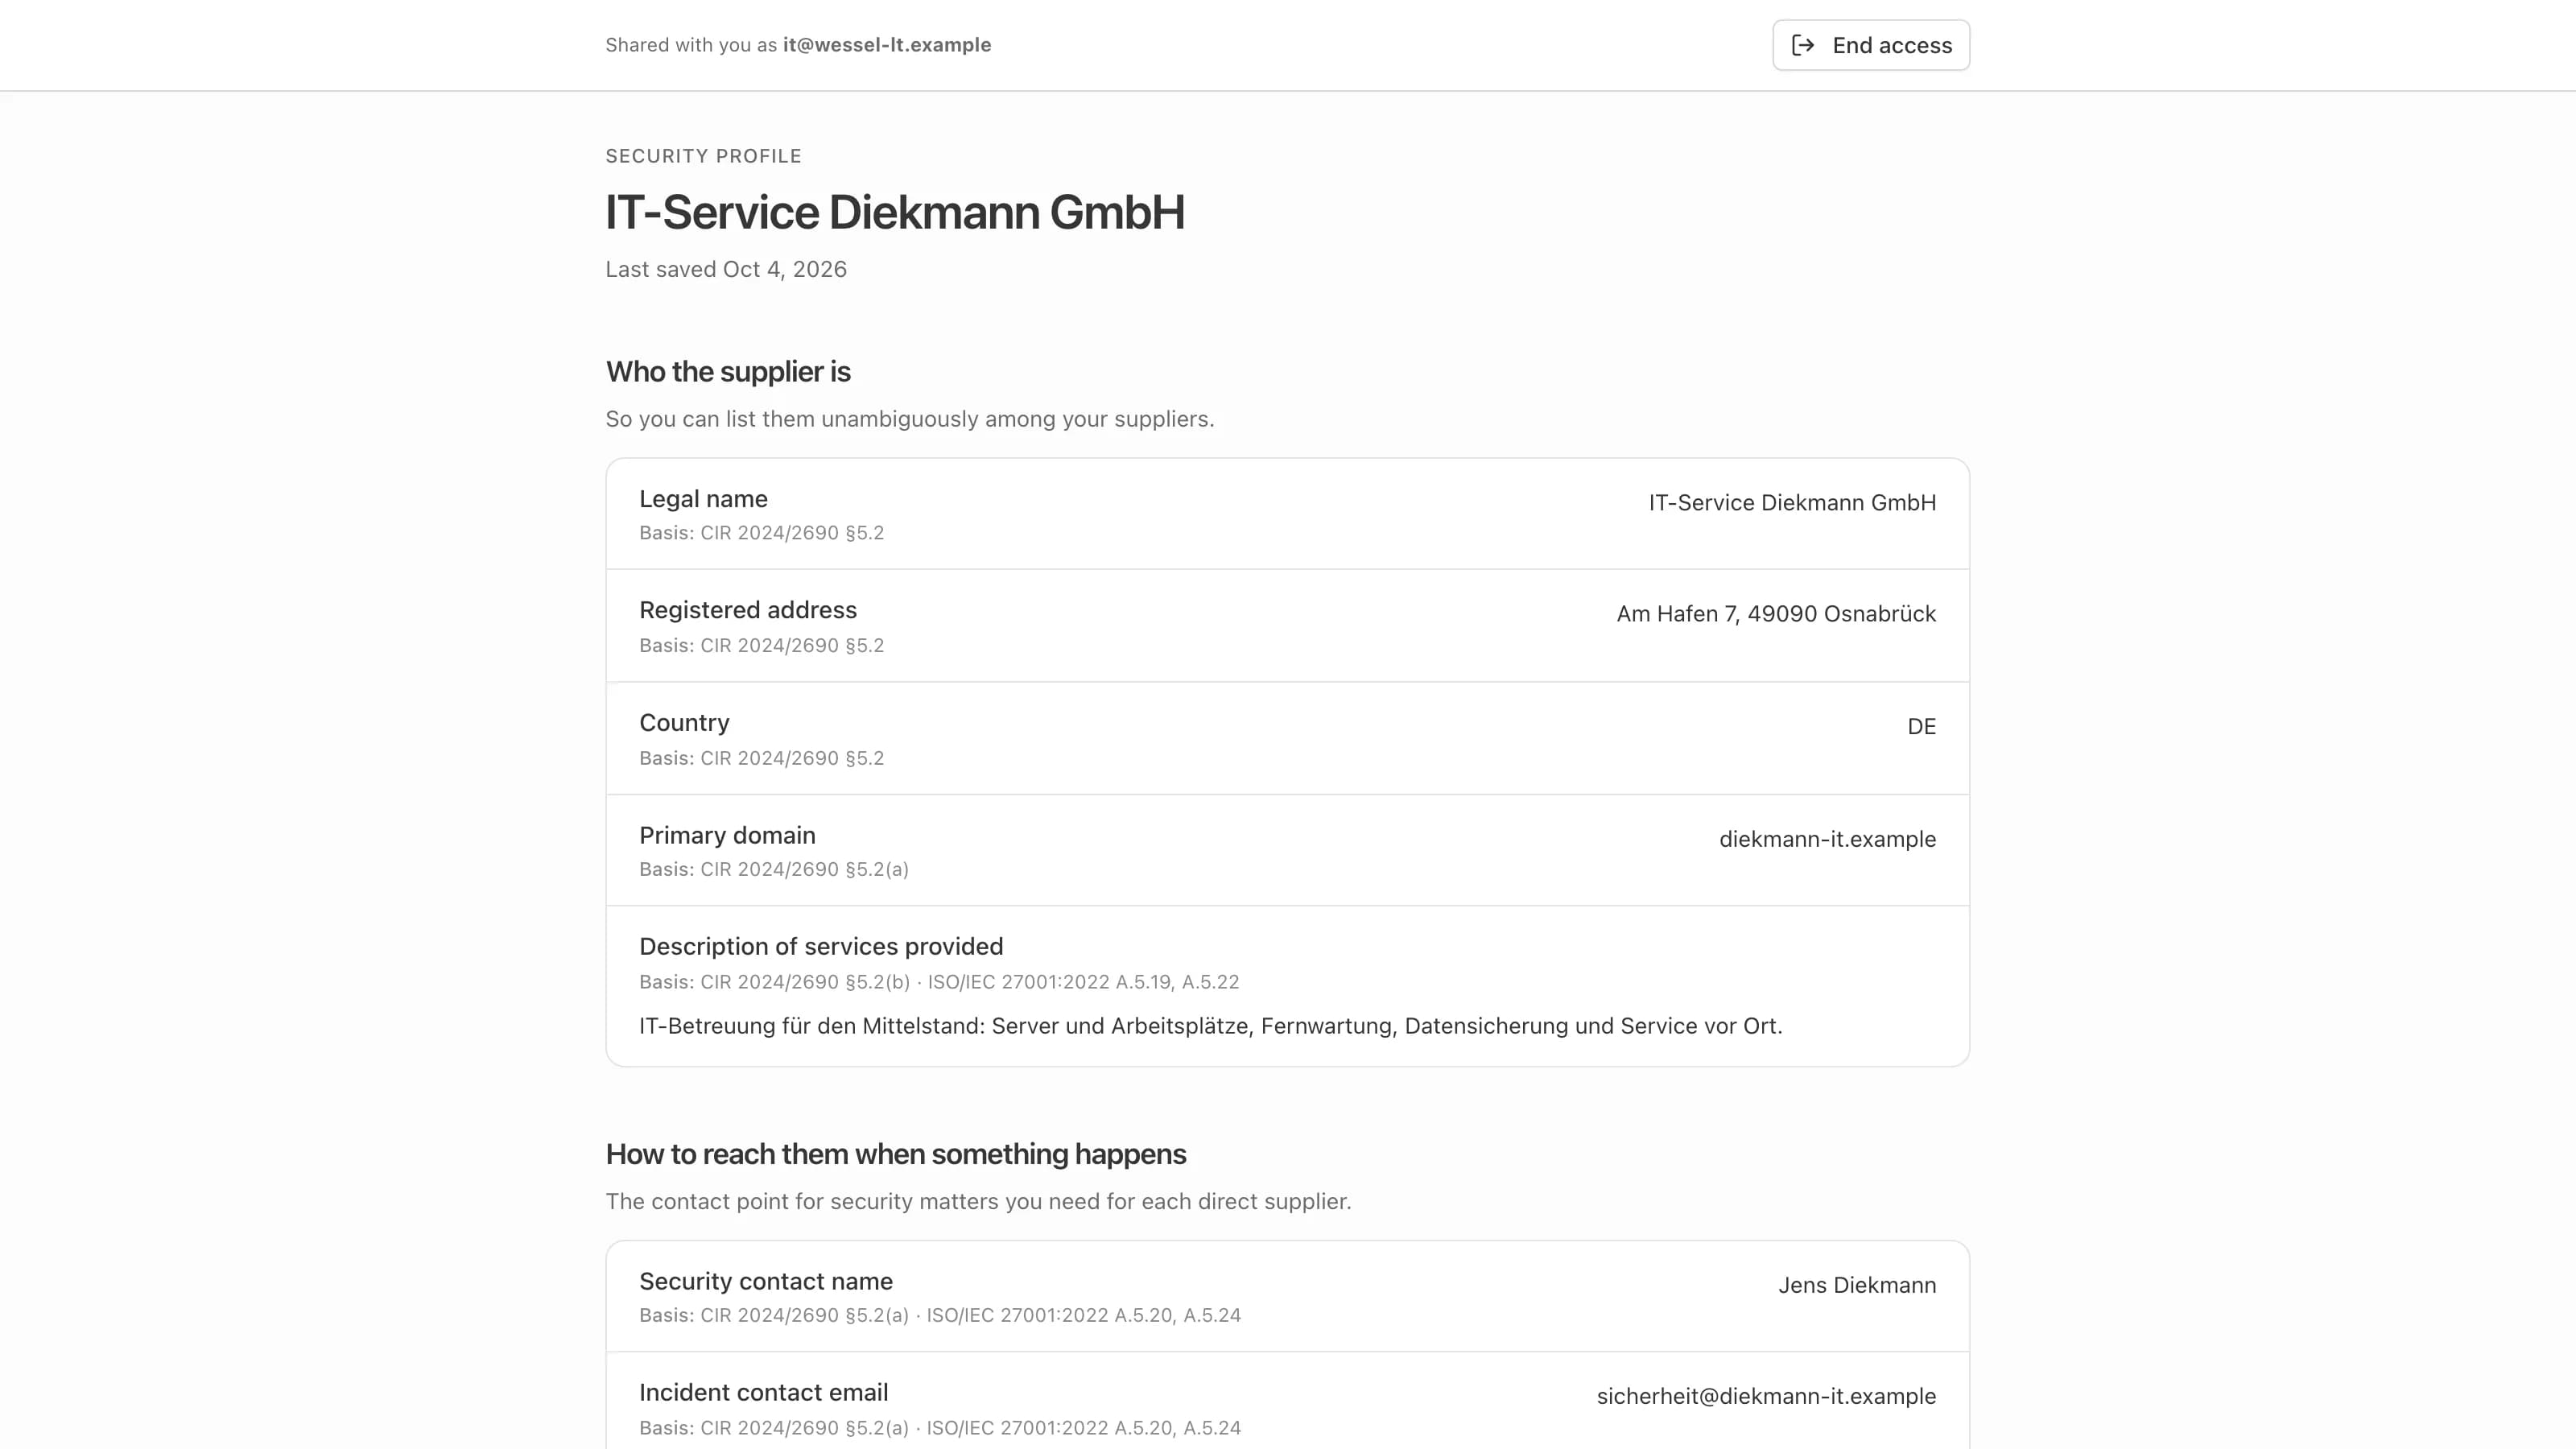
Answer once, show every customer
You invite your customers by email. Each opens your answers through a link of their own, without creating an account, and reads the same answers as everyone else. Nothing is public: no profile page, nothing for search engines. You can take the access back at any time.
- 4
Customers on nisd2.eu have you in their supplier register
If your customer uses nisd2.eu itself, it requests your answers in the portal. From then on it opens them from its supplier register, where it keeps its suppliers under NIS 2.
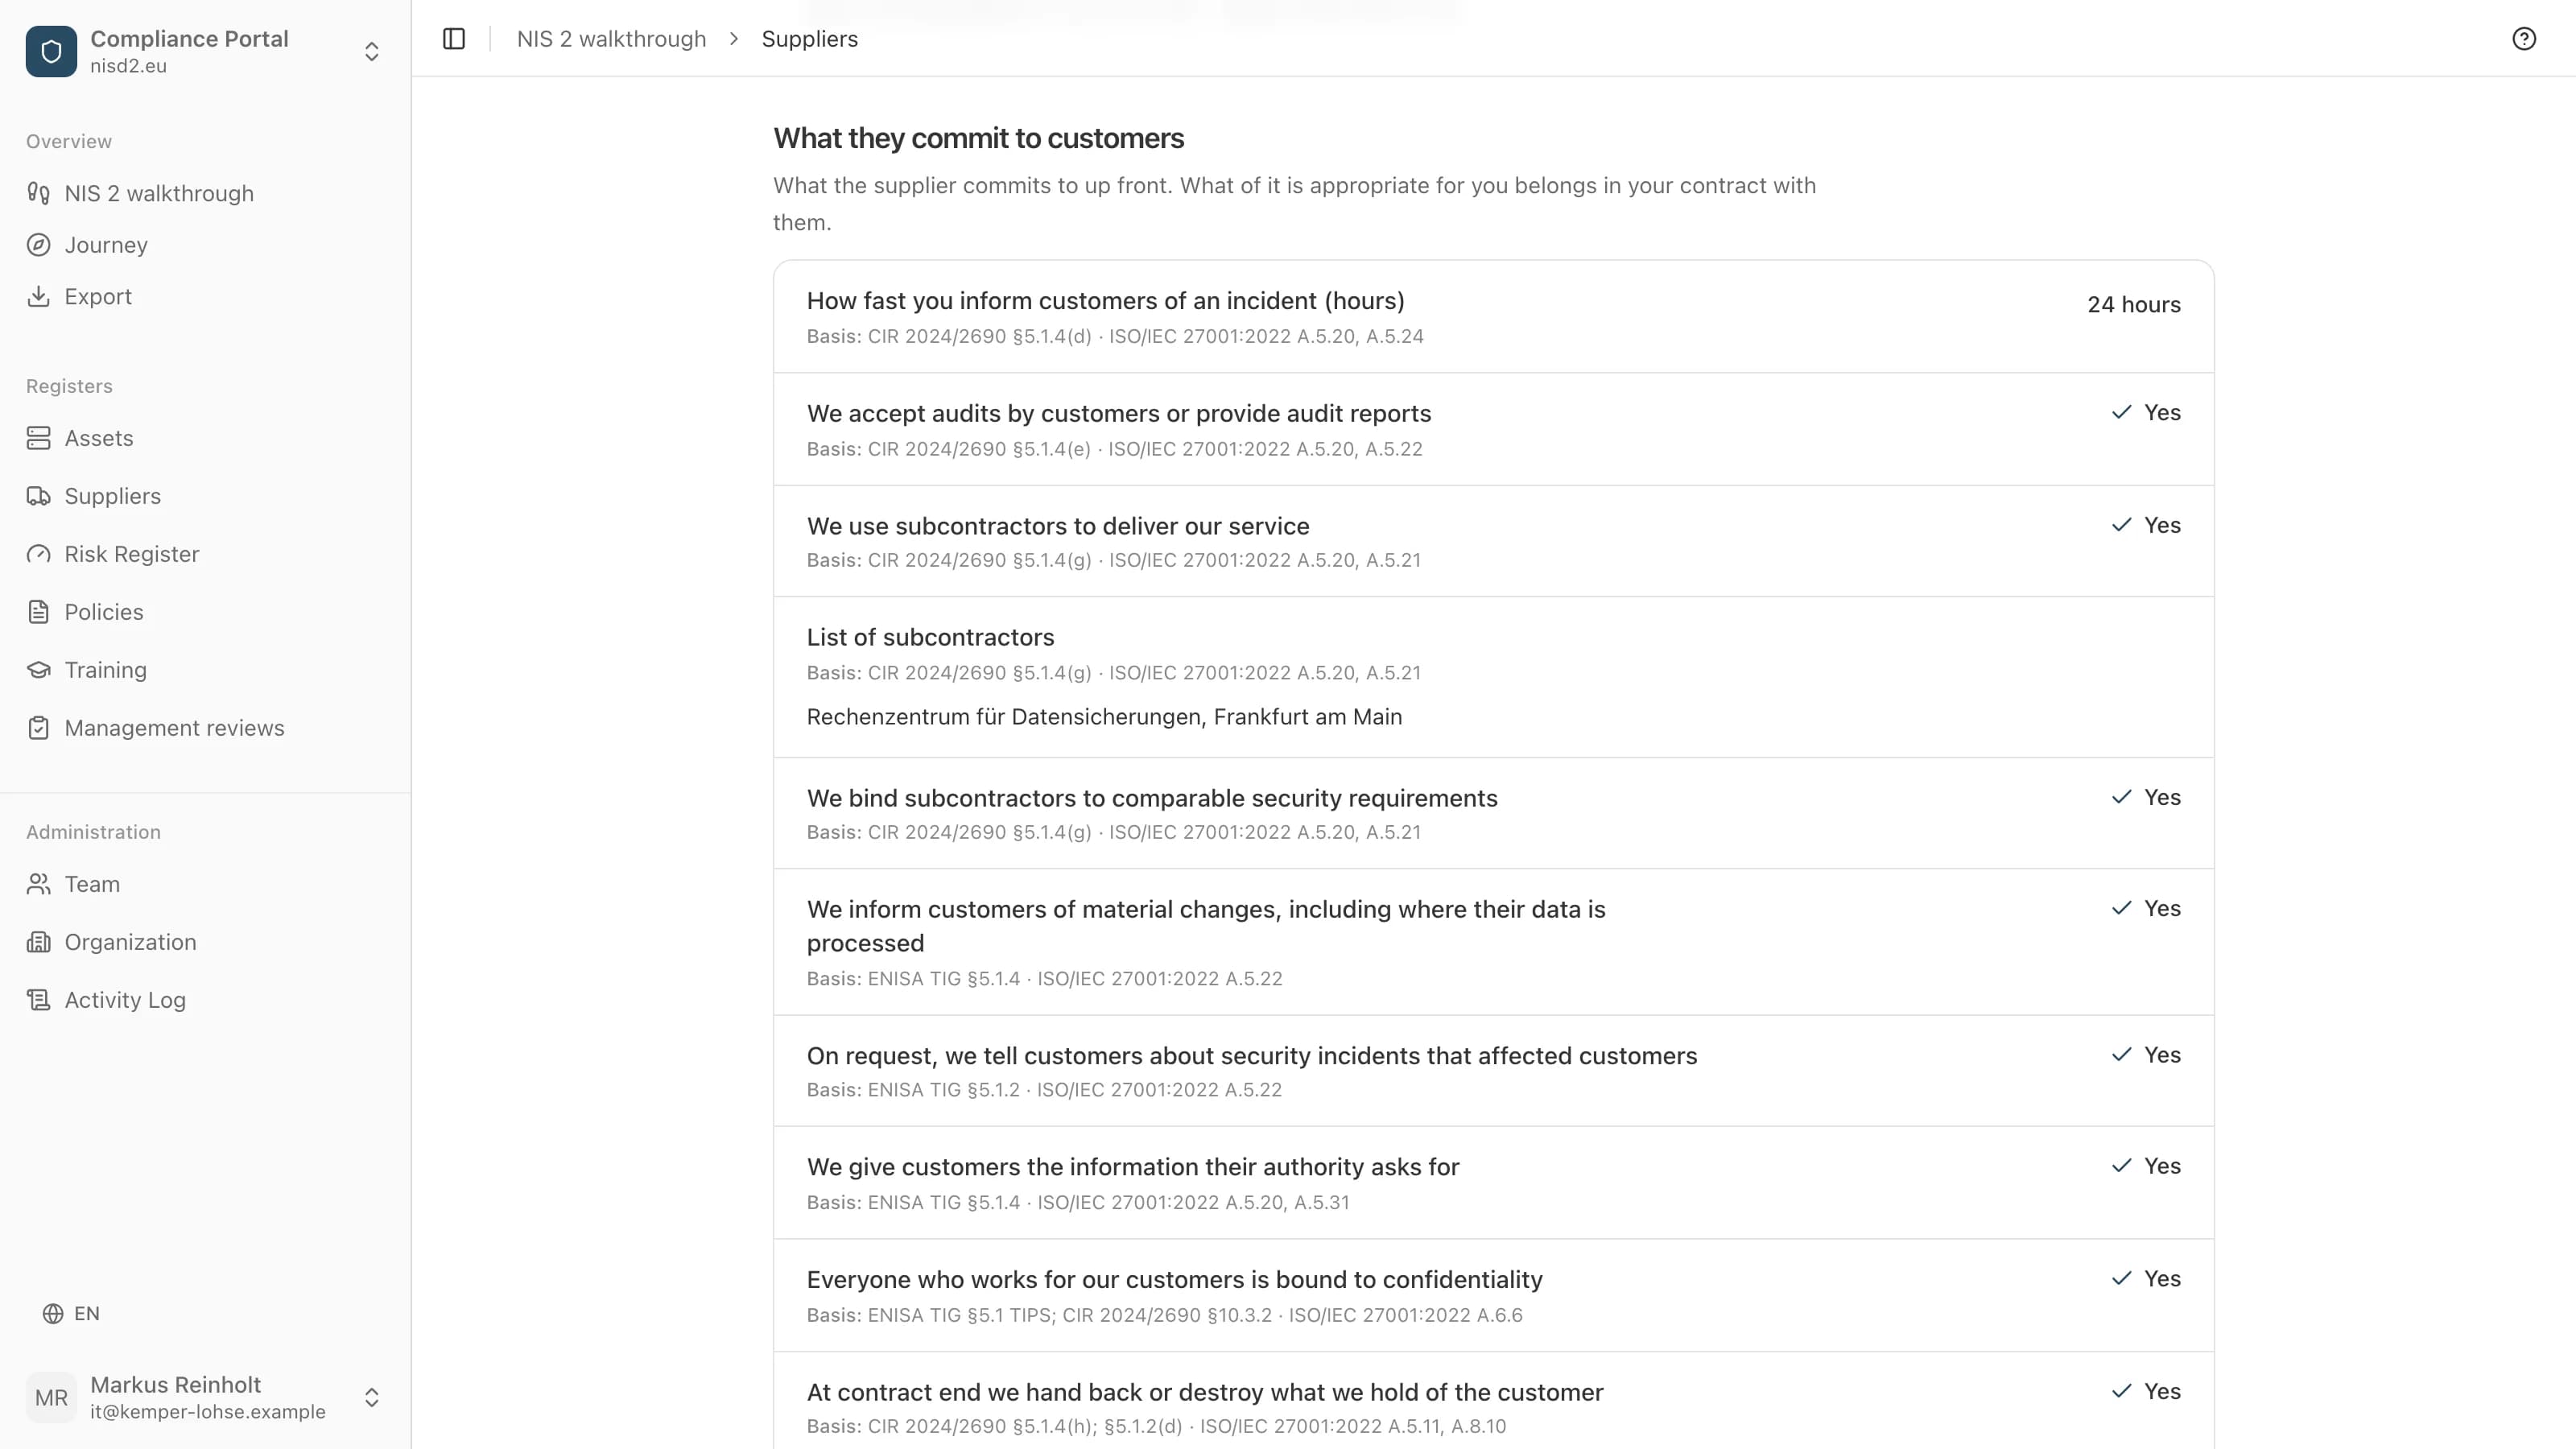
- 5
Change it in one place
When a subcontractor is added or an answer changes, you change it once in the portal. Every customer always reads the current version, with the day of your last change.
Ce qui vous est demandé dépend de ce à quoi vous accédez chez vos clients.
Chaque fournisseur répond à 21 questions. Dans votre profil, vous indiquez si vous détenez des données de vos clients, accédez à leurs systèmes ou entrez dans leurs locaux, et si vous proposez un logiciel en tant que service, livrez des logiciels ou exploitez l'informatique de vos clients. Le reste en découle. Un fournisseur qui accède à des données, des systèmes ou des locaux répond aussi sur la confidentialité, l'aptitude du personnel disposant d'un accès et la restitution en fin de contrat.
Les données de vos clients
Lieu de traitement des données, accord de traitement des données, chiffrement au repos et en transit. Plus votre gestion de la sécurité : SMSI, certificat, traitement des vulnérabilités, plans pour les incidents et les pannes, un second facteur pour vos propres comptes administrateurs.
Les systèmes de vos clients
Des comptes personnels avec un second facteur pour chaque accès, télémaintenance comprise, et une journalisation des accès avec droits d'administrateur. Plus la même gestion de la sécurité que pour les données clients.
Les locaux de vos clients
Comment vous suivez les clés, badges et codes, et quelles règles de conduite écrites votre personnel respecte sur place. Un fournisseur qui entre seulement dans des locaux n'est pas interrogé sur un SMSI, les tests de sécurité ou les comptes administrateurs.
Logiciels et services gérés
Si vous proposez un logiciel en tant que service ou livrez des logiciels : développement sécurisé, un moyen publié de signaler les failles de sécurité, des tests de sécurité indépendants. Pour le SaaS, aussi un second facteur pour vos clients et le délai de rétablissement du service ; pour les logiciels livrés, la durée de fourniture des mises à jour de sécurité, une SBOM et des versions signées. Si vous exploitez l'informatique de vos clients, vous répondez aux questions sur les tests de sécurité et la gestion de la sécurité.
Une entreprise de nettoyage qui détient des clés voit ainsi 26 questions, un fournisseur SaaS qui détient des données clients 39.
„Wir begrüßen aktuelle Vorstöße der Wirtschaft, einen einheitlichen Fragenkatalog für Lieferanten zu erarbeiten, der die Erfüllung der Anforderungen belegt.“
We welcome current initiatives from industry to develop a uniform catalogue of questions for suppliers that demonstrates the requirements are met.
This questionnaire is one such initiative: uniform, open and free to reuse. Suppliers answer it once, and every customer reads the same answers when it manages the security of its supply chain under Art. 21(2)(d) NIS 2.
Only for customers you invite
Your answers are seen only by the customers you invite or whose request you accept. No public profile page, nothing for search engines. Hosted in the EU, with the code open on GitHub.
Start with your profile
Sign in, enter your company name, then answer the questionnaire at your own pace. You invite your customers only when you are ready.
Create supplier profileMore on nisd2.eu
- Supplier portal
What else the portal does: invite customers, store certificates, report incidents.
- Every question with its basis
The whole questionnaire to read, and as a PDF, for Word and as an open schema.
- Open source
The full source code under AGPL-3.0 on GitHub.
Open source
La plateforme est open source et gratuite si vous l'hébergez vous-même. Nous tirons nos revenus de la mise en œuvre guidée, pas de vos données. Le code et les schémas sont ouverts sur GitHub, vous pouvez donc vérifier par vous-même. Tout est exportable, sans lock-in.