For suppliers to companies under NIS 2
Answer one security questionnaire, share it with every customer
Companies under NIS 2 have to manage the security of their supply chain, so they ask their suppliers. You answer one questionnaire, once, and every customer reads the same answers. Free for suppliers.
Programma's en lidmaatschappen
How the questionnaire works
Every picture shows the real app, filled in for made-up sample companies.
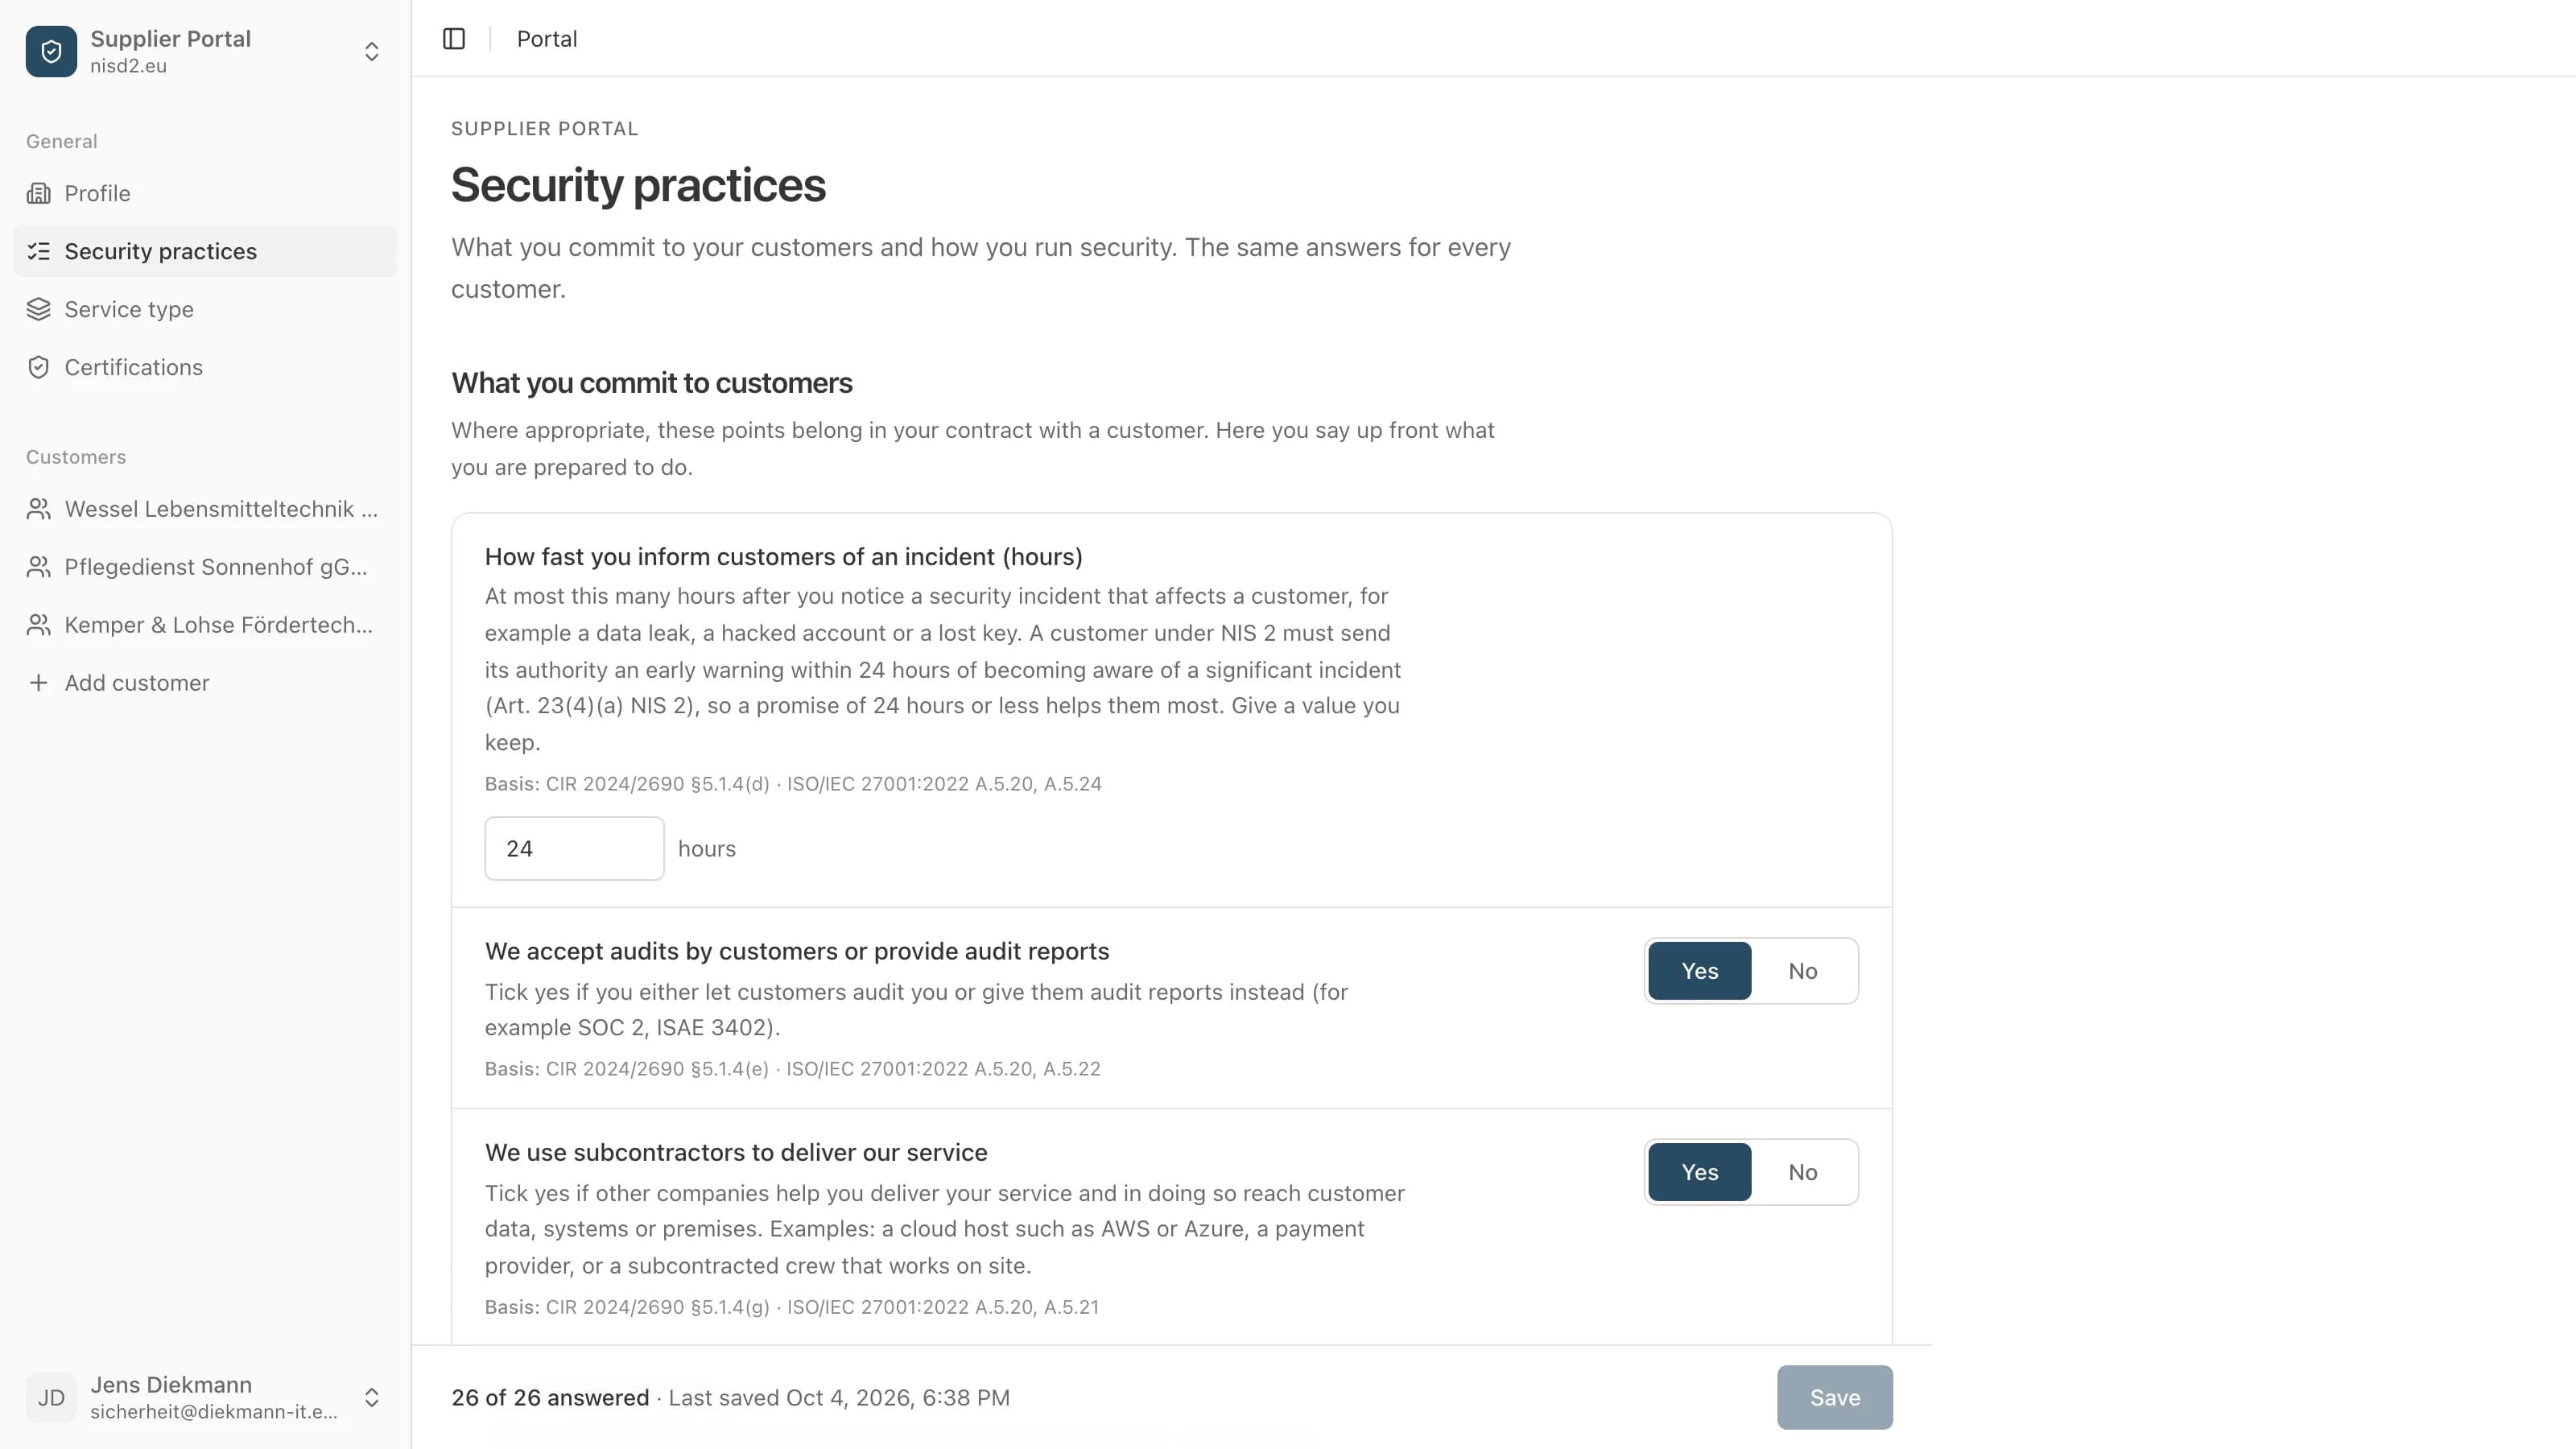
- 1
Only the questions that fit you
First you say whether you hold your customers' data, access their systems or enter their premises, and what service you provide. After that you see only the questions that belong to it, and none that do not apply to your service.
- 2
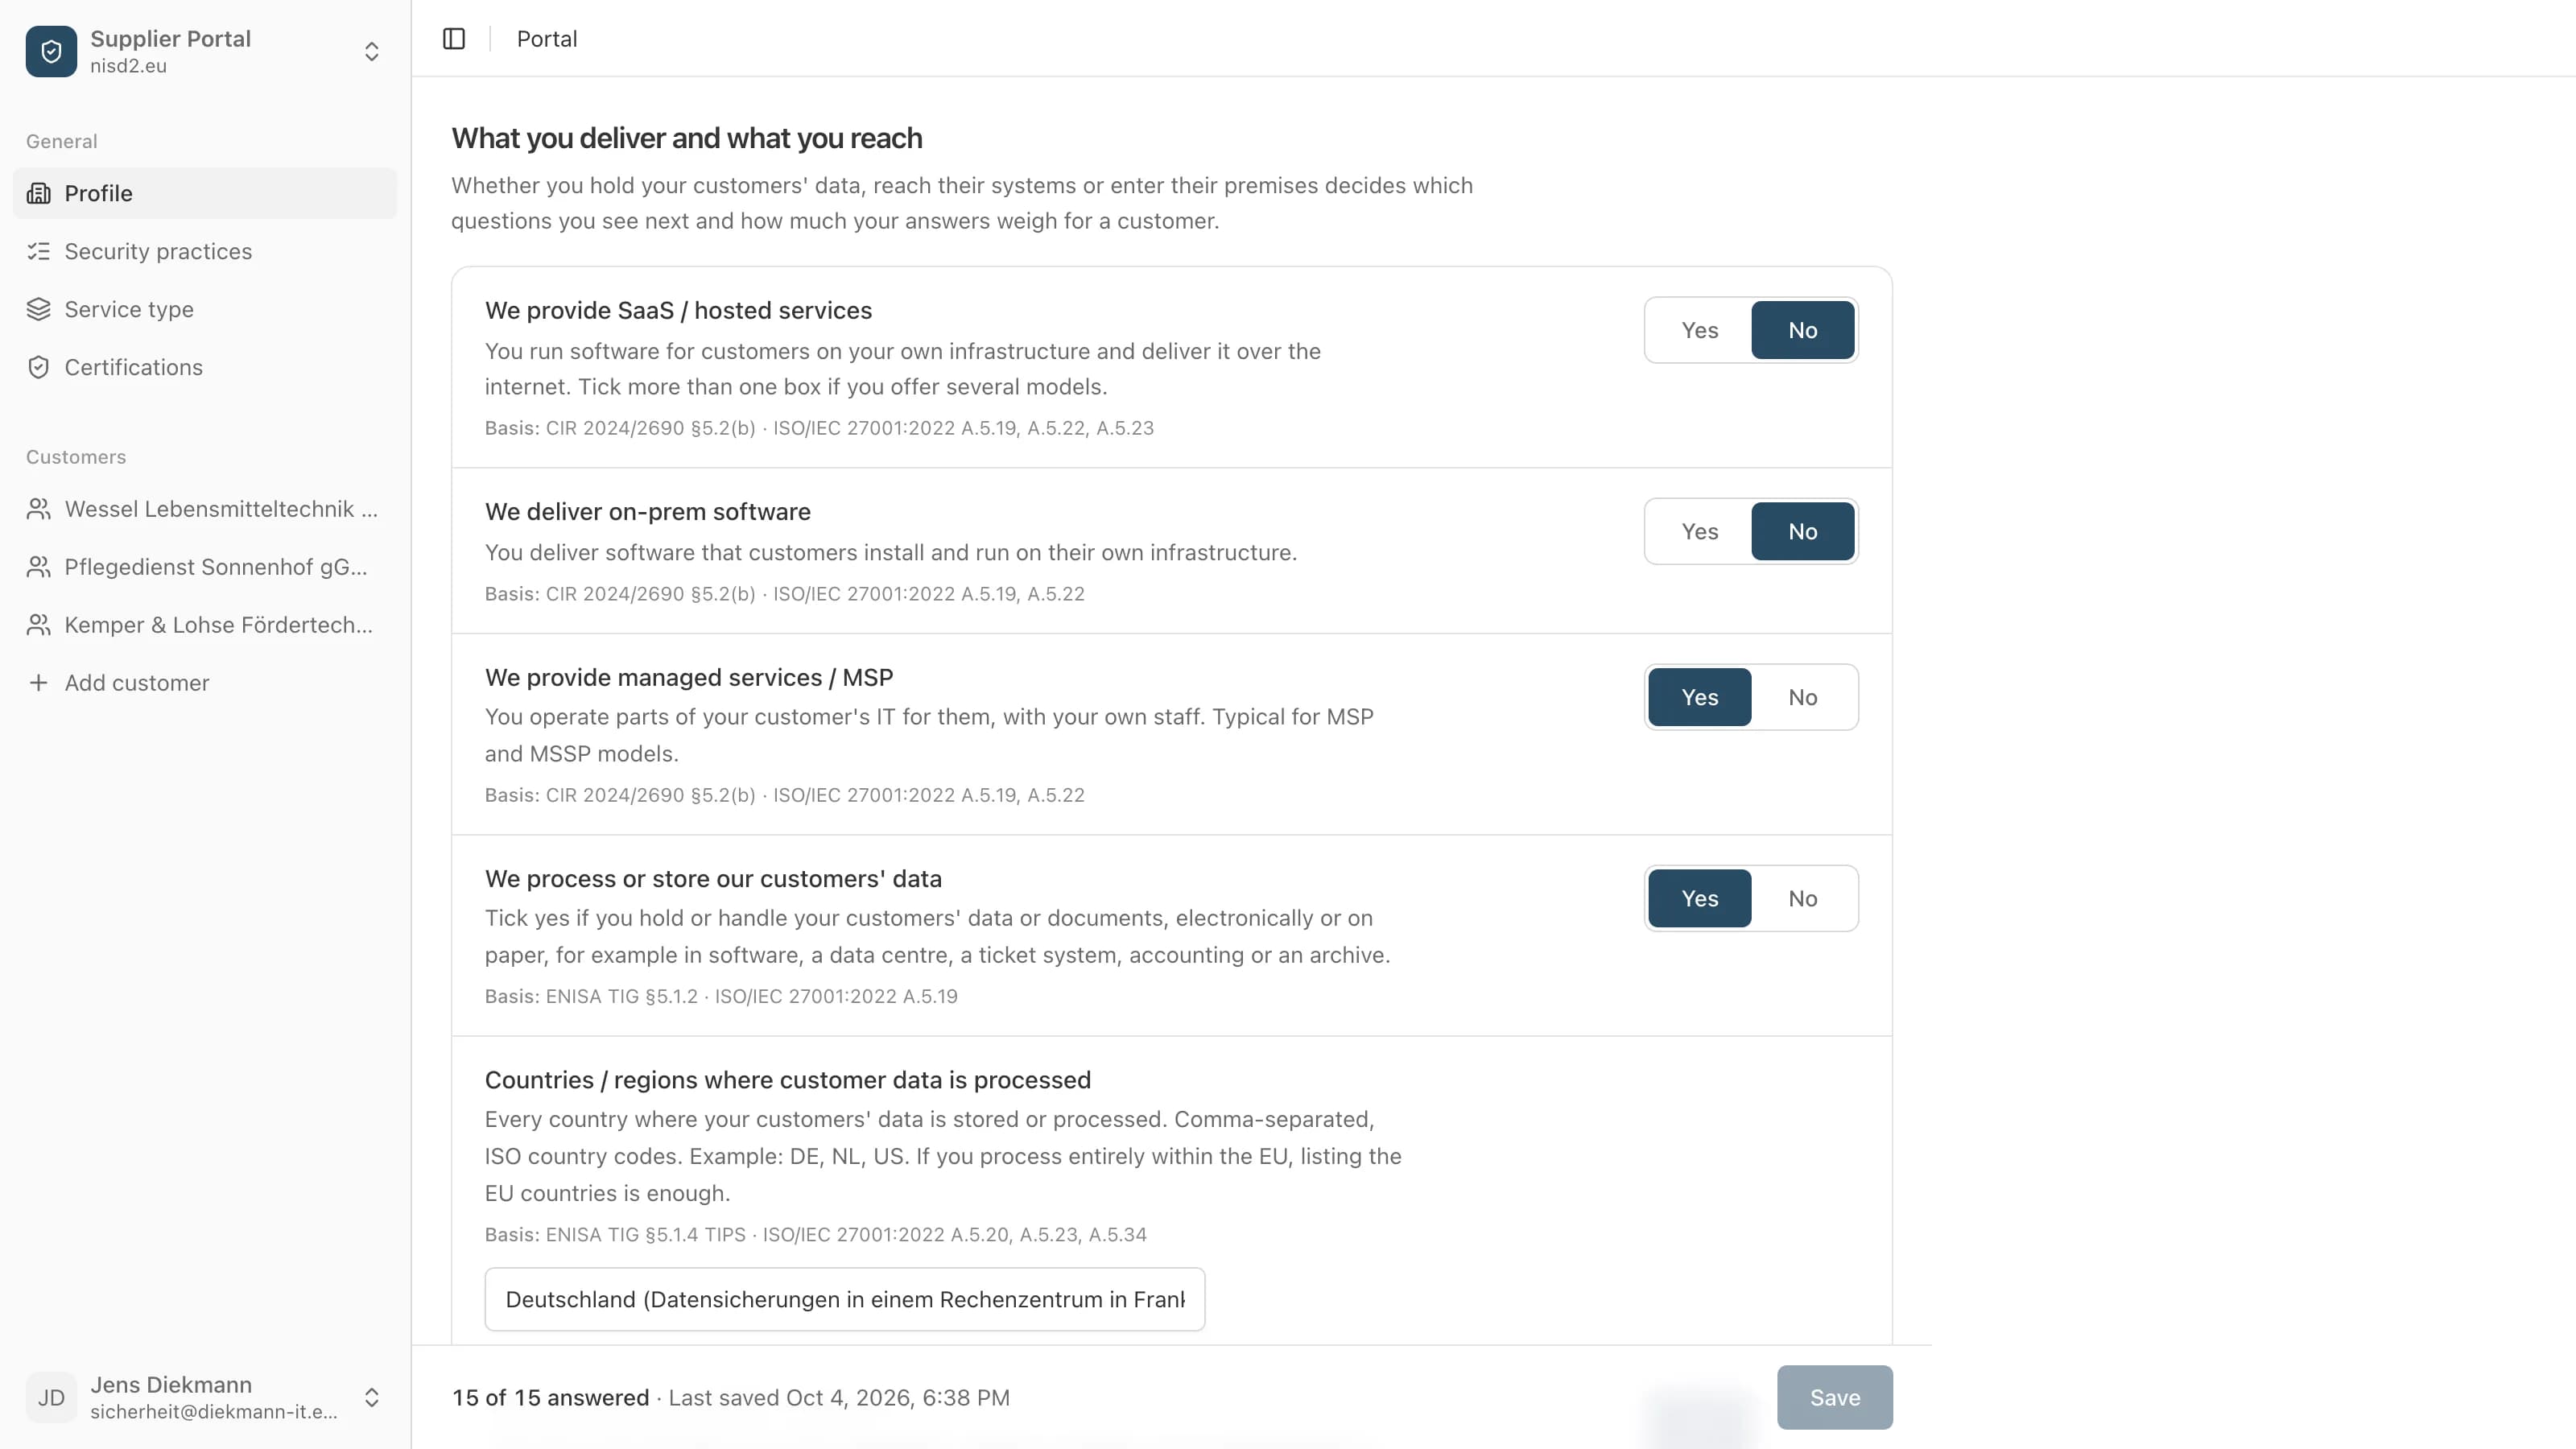
Every question says when to tick yes
Under each question it says in plain words what is meant, with examples. Below that, what the question rests on, mostly a paragraph of Implementing Regulation (EU) 2024/2690, and the matching ISO/IEC 27001:2022 control where there is one.
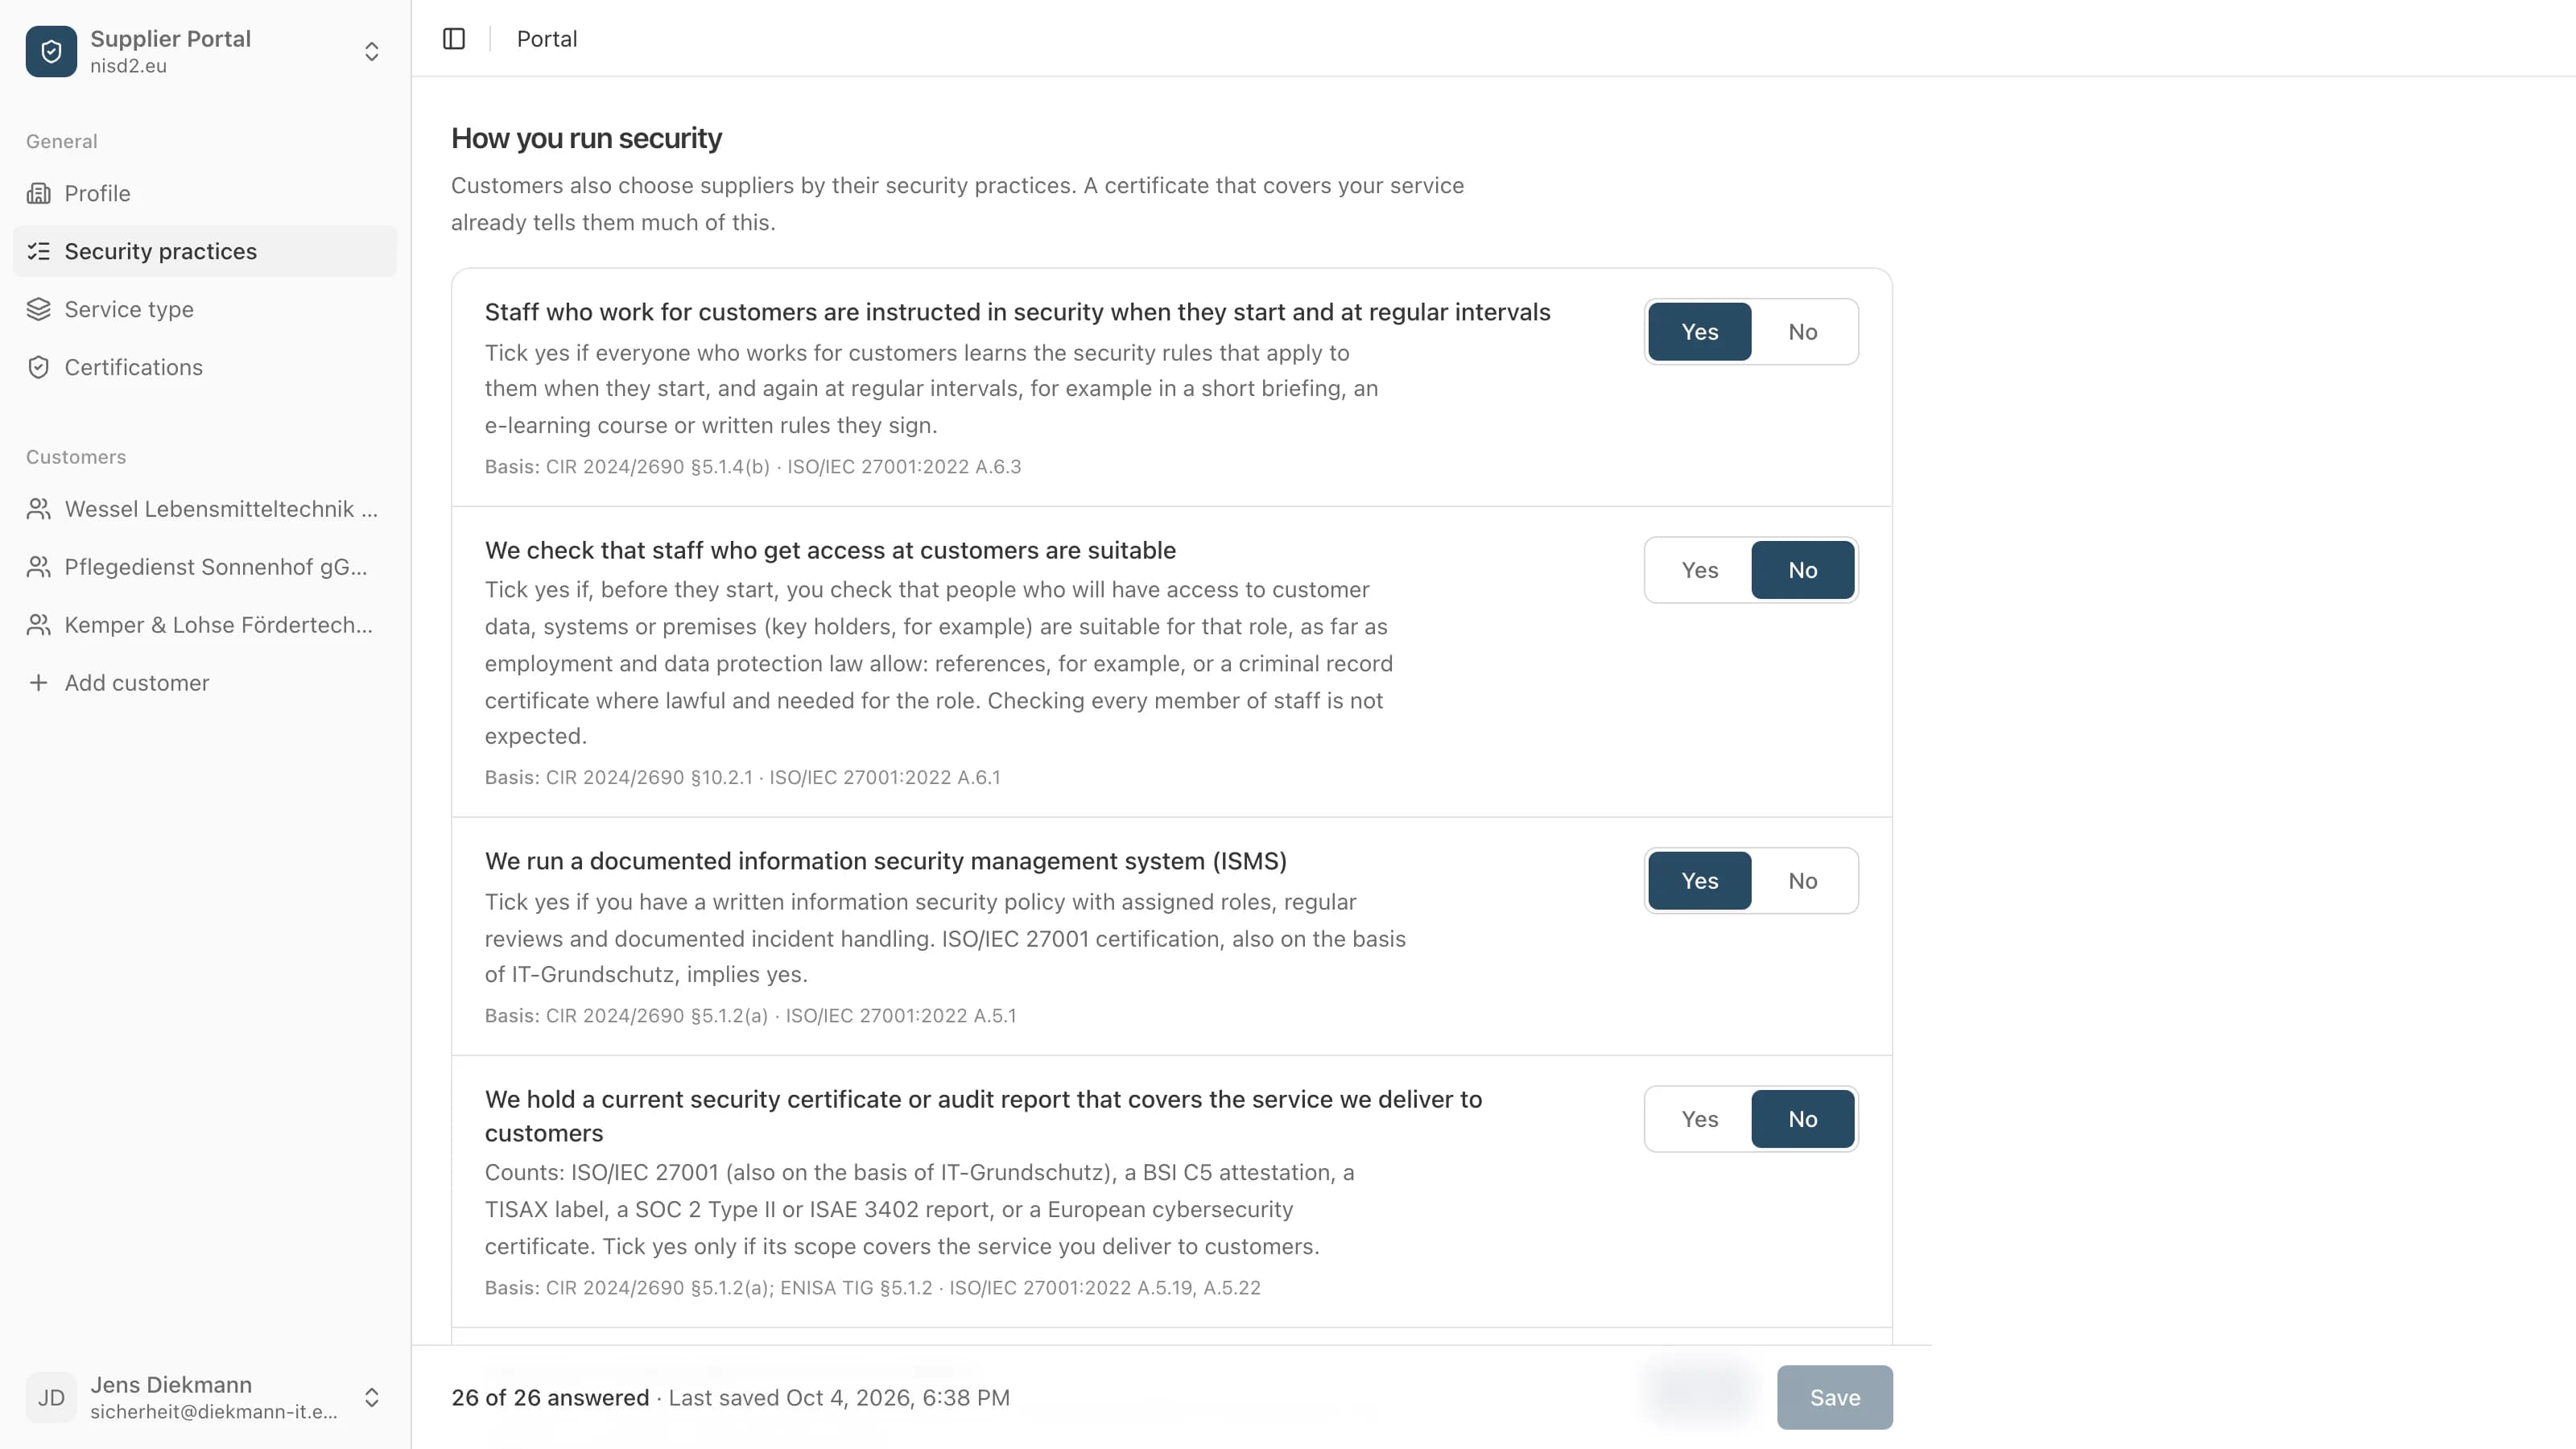
- 3
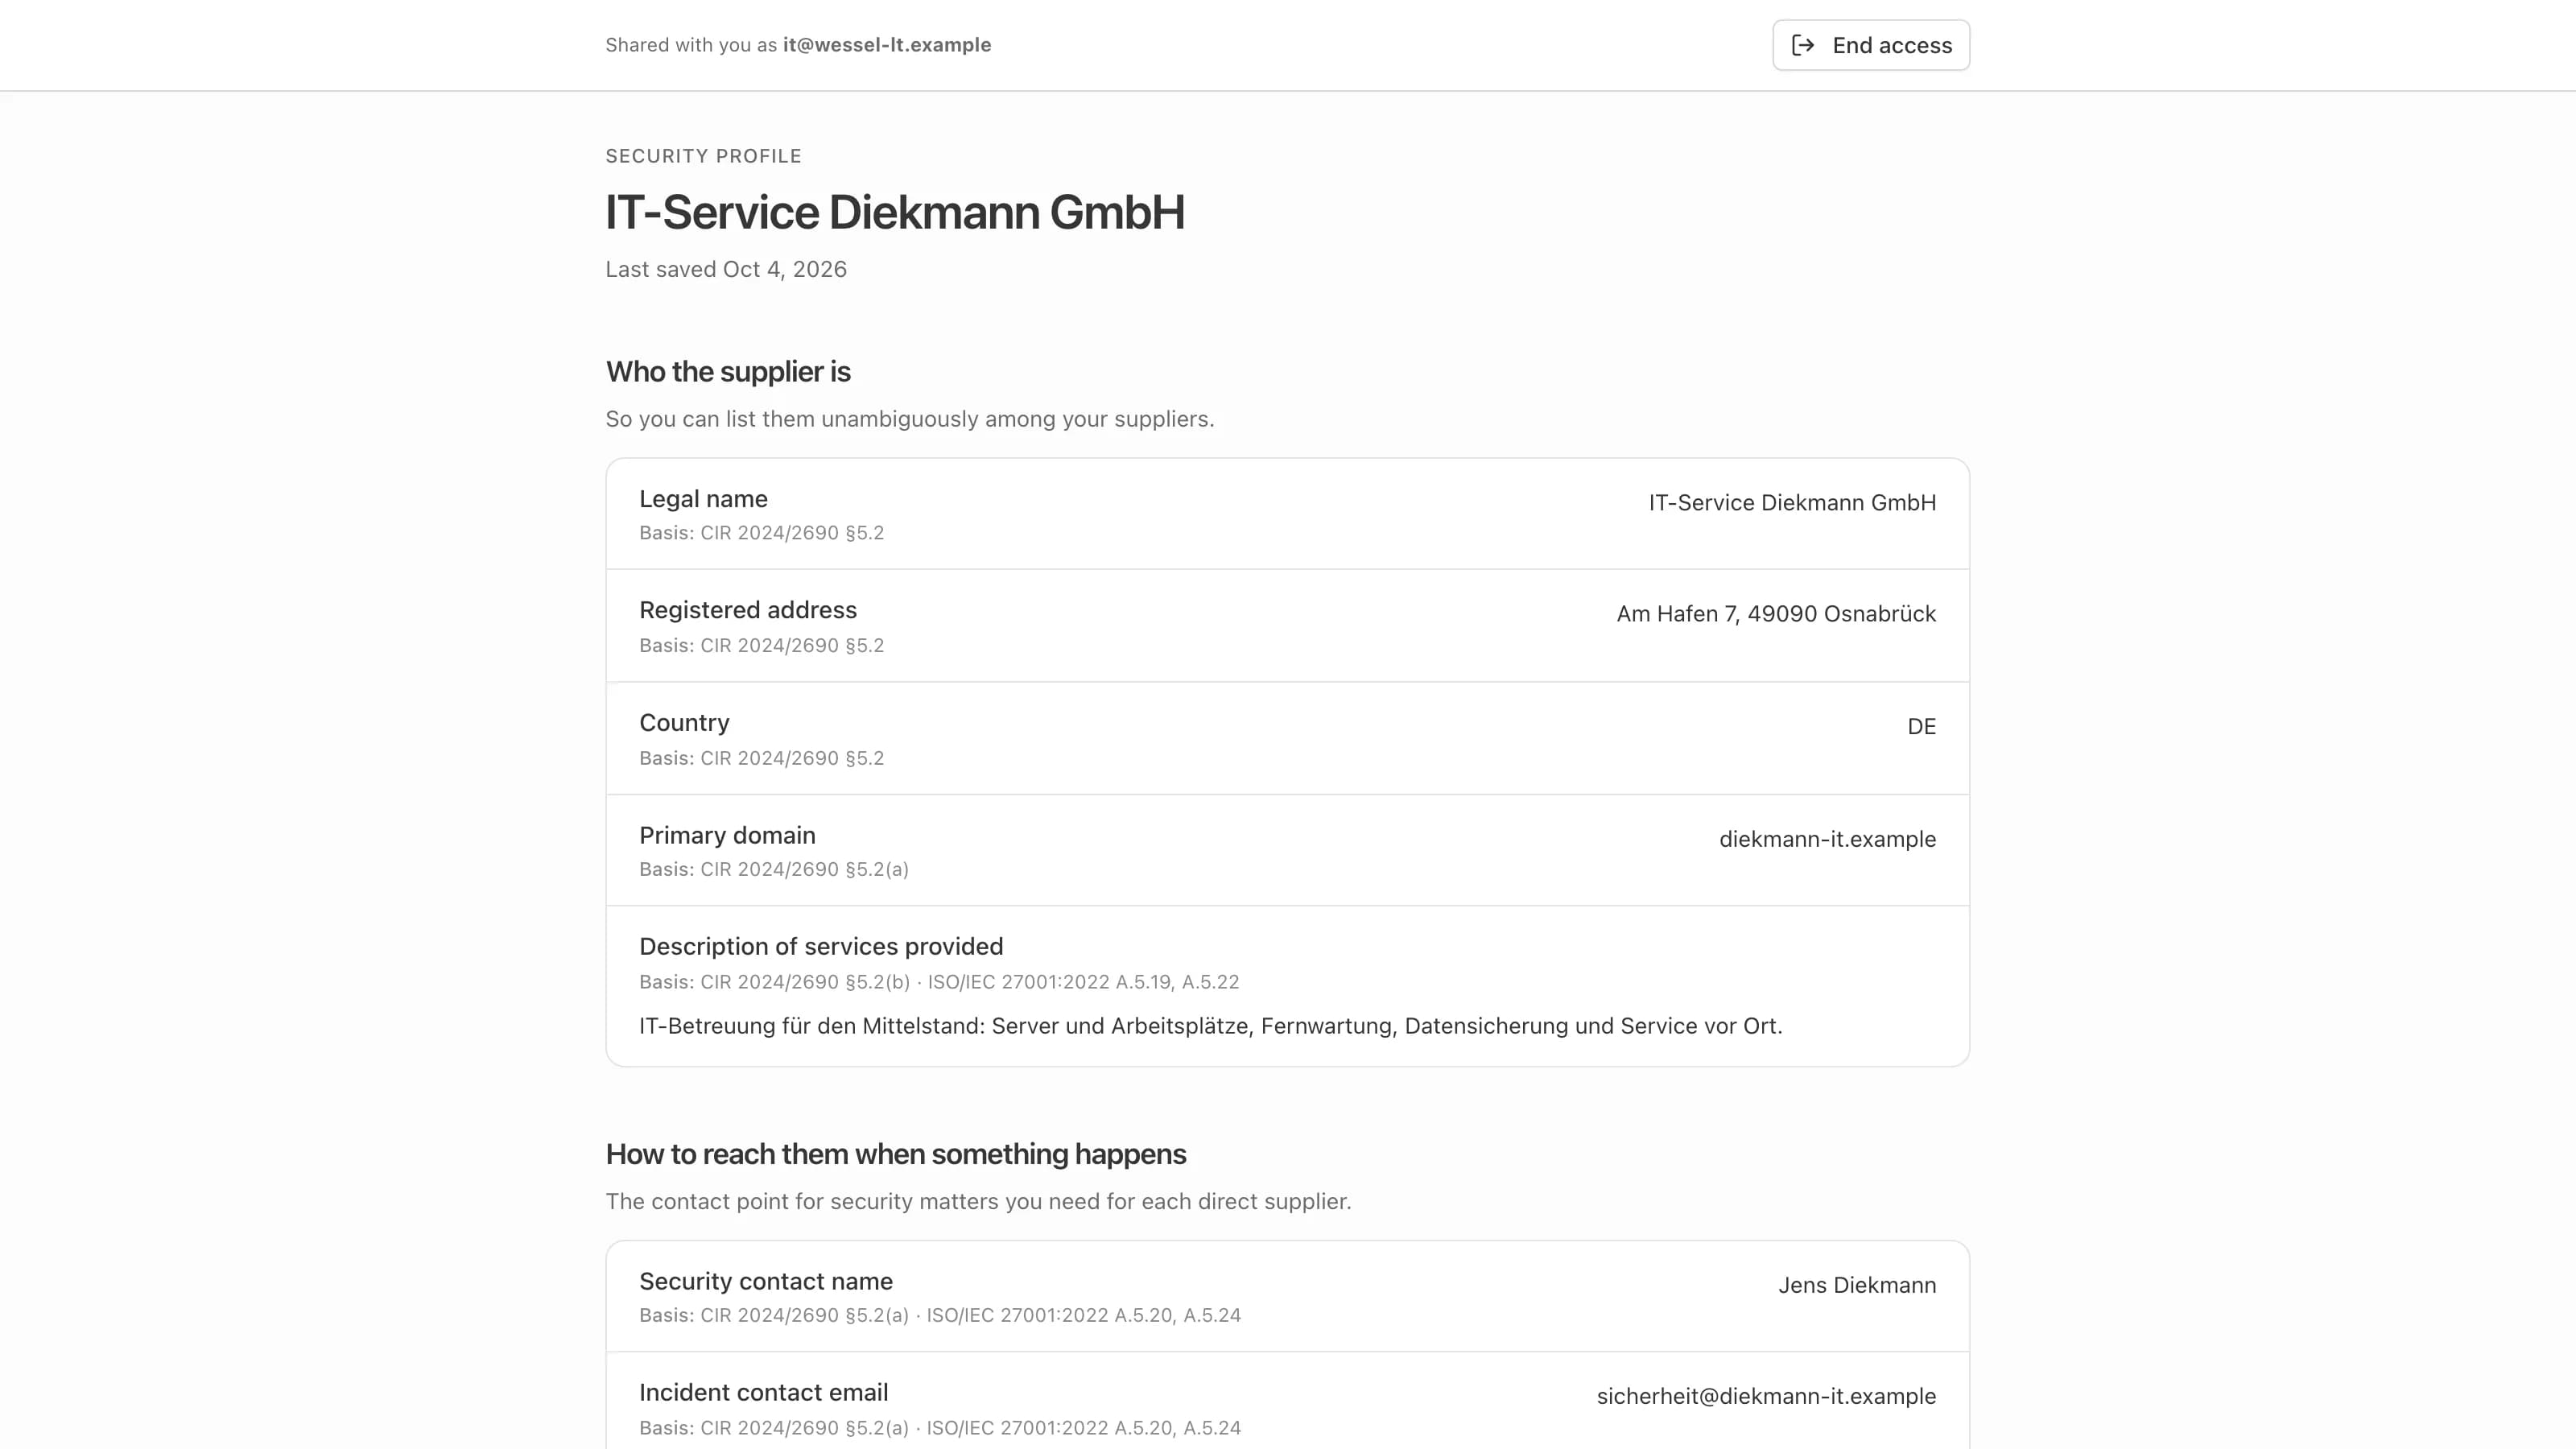
Answer once, show every customer
You invite your customers by email. Each opens your answers through a link of their own, without creating an account, and reads the same answers as everyone else. Nothing is public: no profile page, nothing for search engines. You can take the access back at any time.
- 4
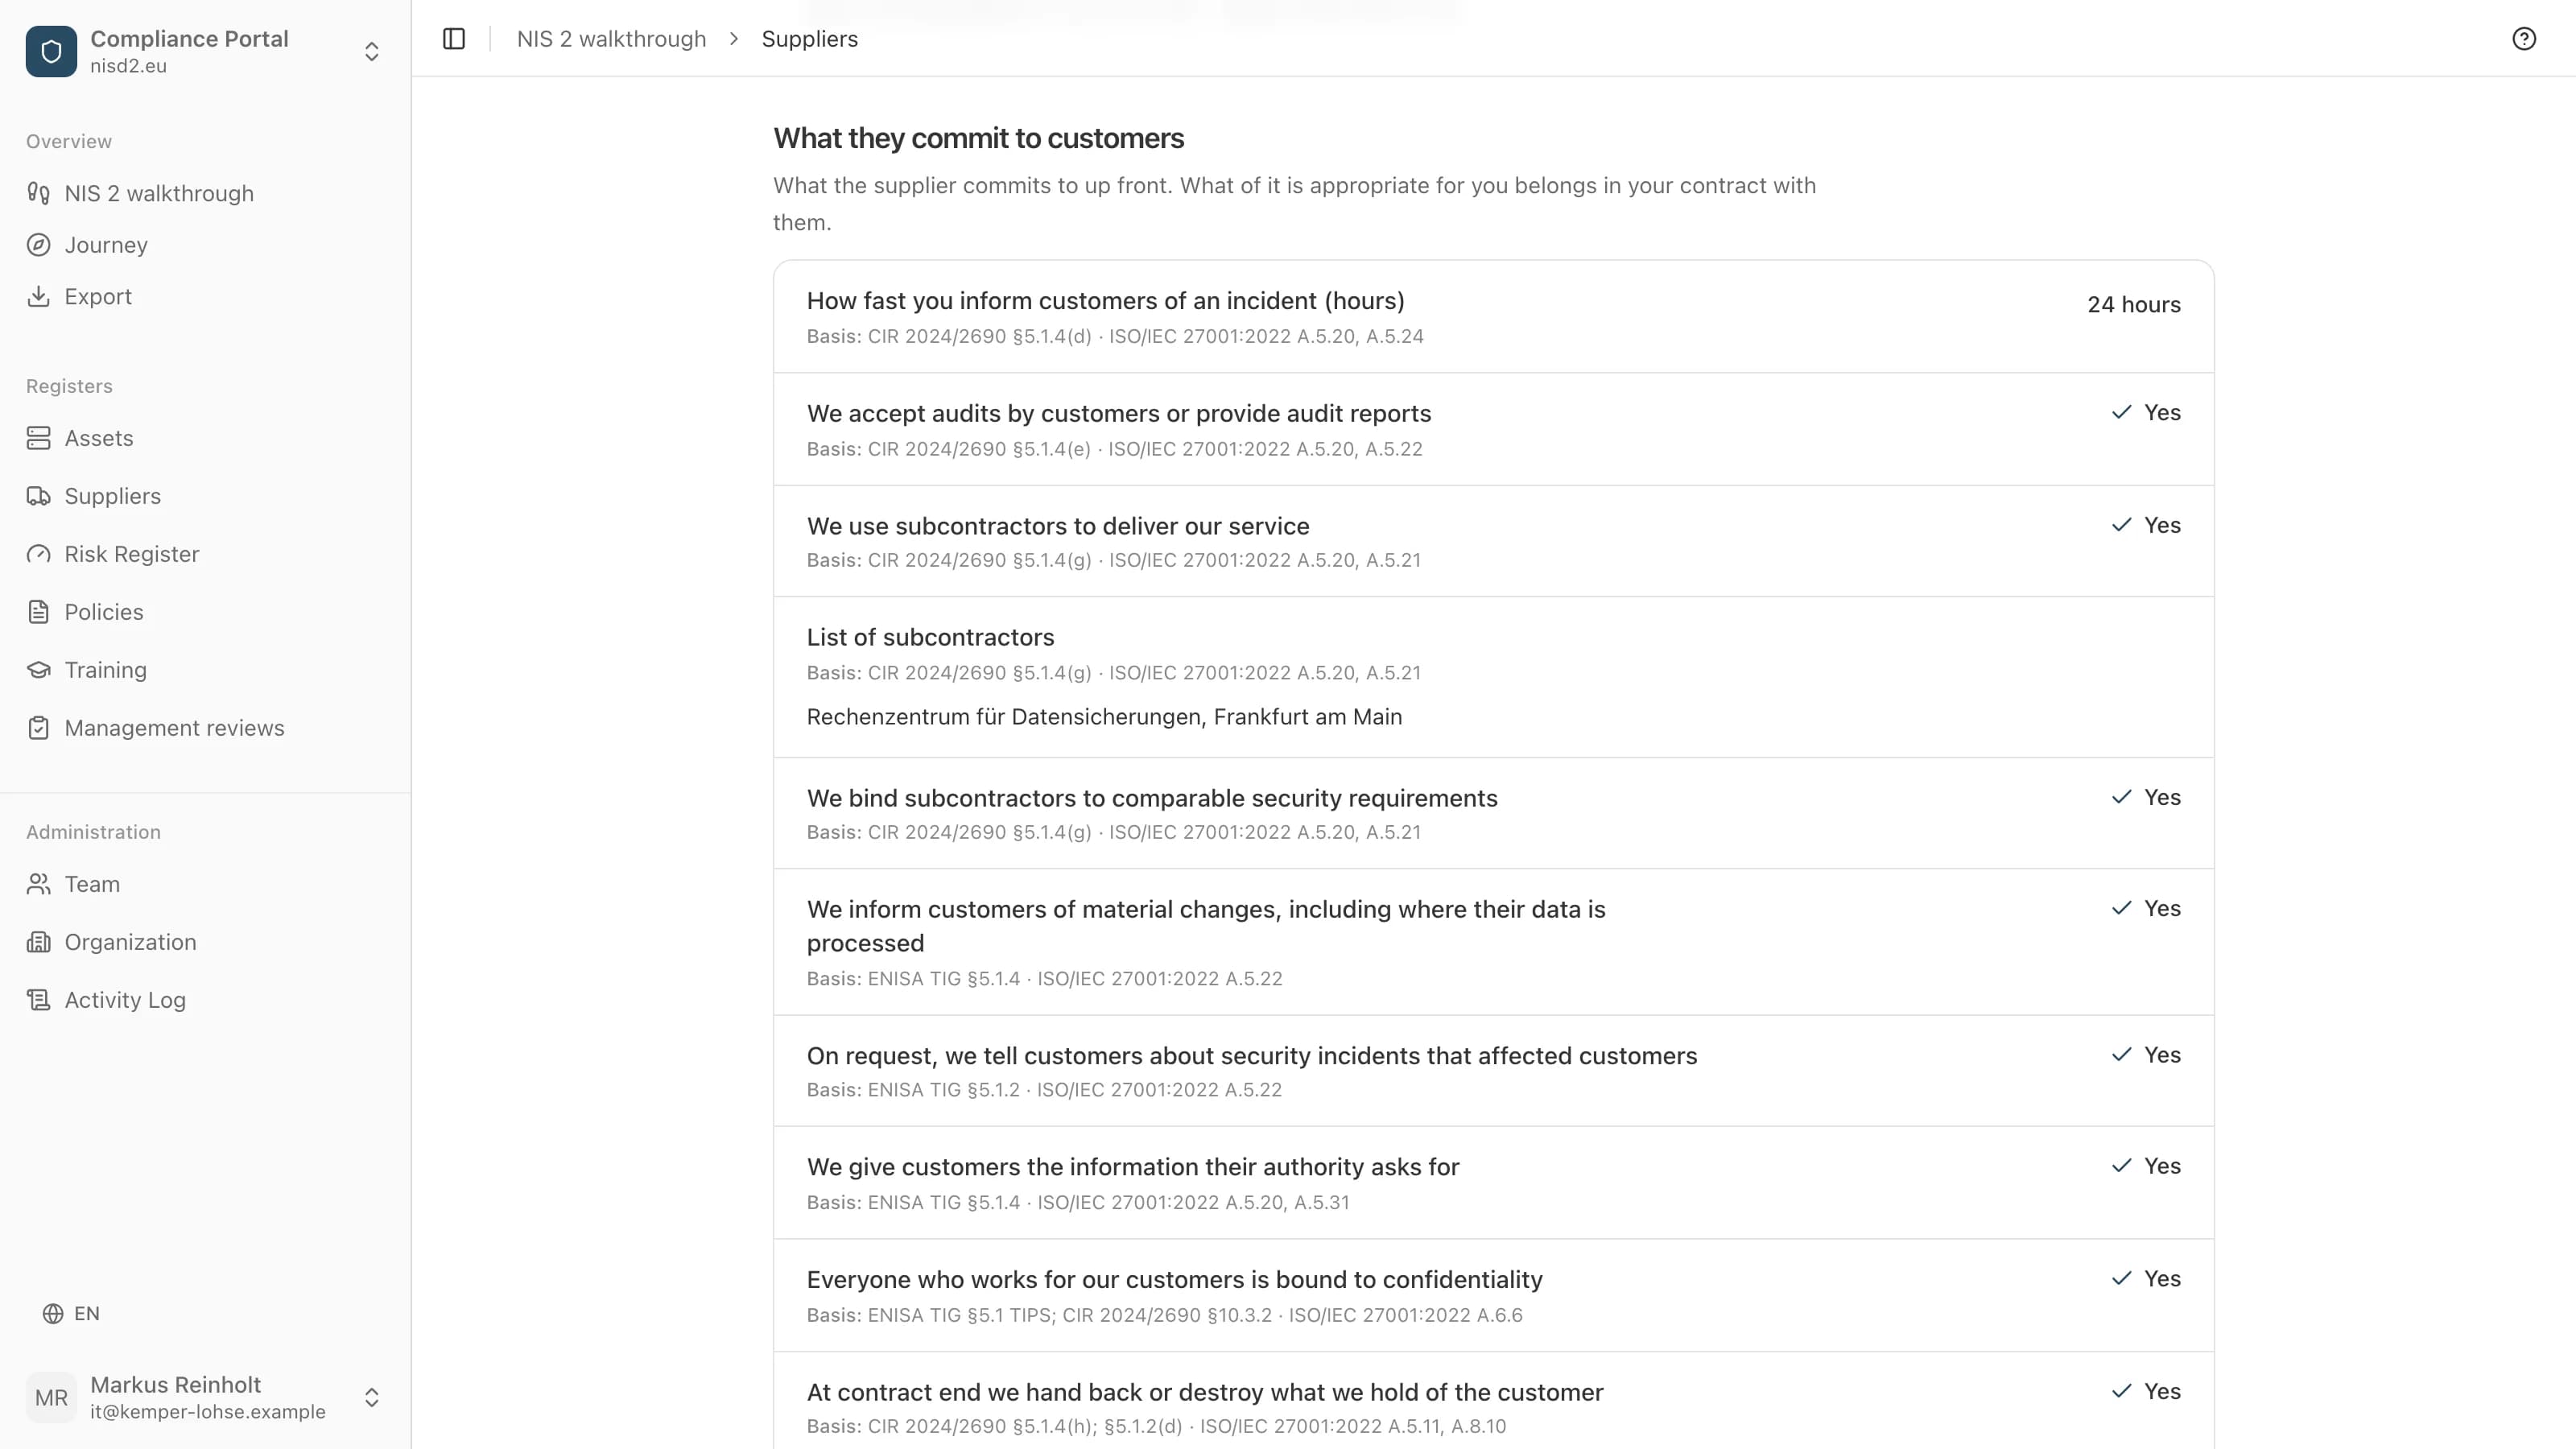
Customers on nisd2.eu have you in their supplier register
If your customer uses nisd2.eu itself, it requests your answers in the portal. From then on it opens them from its supplier register, where it keeps its suppliers under NIS 2.
- 5
Change it in one place
When a subcontractor is added or an answer changes, you change it once in the portal. Every customer always reads the current version, with the day of your last change.
Wat u gevraagd wordt, hangt af van wat u bij uw klanten bereikt.
Elke leverancier beantwoordt 21 vragen. In uw profiel geeft u aan of u gegevens van uw klanten bewaart, toegang hebt tot hun systemen of hun panden betreedt, en of u software als dienst aanbiedt, software levert of IT voor klanten beheert. De rest volgt daaruit. Een leverancier die gegevens, systemen of panden bereikt, beantwoordt ook vragen over geheimhouding, over de geschiktheid van medewerkers met toegang en over teruggave aan het einde van het contract.
Gegevens van uw klanten
Waar de gegevens worden verwerkt, de verwerkersovereenkomst, versleuteling bij opslag en tijdens overdracht. Plus hoe u beveiliging beheert: ISMS, certificaat, omgang met kwetsbaarheden, plannen voor incidenten en uitval, een tweede factor voor uw eigen beheerdersaccounts.
Systemen van uw klanten
Persoonlijke accounts met een tweede factor voor elke toegang, ook bij beheer op afstand, en een logboek van toegang met beheerdersrechten. Plus hetzelfde beveiligingsbeheer als bij klantgegevens.
Panden van uw klanten
Hoe u sleutels, passen en codes bijhoudt en welke schriftelijke gedragsregels uw medewerkers ter plaatse volgen. Een leverancier die alleen panden betreedt, krijgt geen vragen over een ISMS, beveiligingstests of beheerdersaccounts.
Software en managed services
Als u software als dienst aanbiedt of software levert: veilige ontwikkeling, een gepubliceerde manier om beveiligingslekken te melden, onafhankelijke beveiligingstests. Bij SaaS ook een tweede factor voor uw klanten en de hersteltijd; bij geleverde software hoe lang u beveiligingsupdates levert, een SBOM en ondertekende releases. Als u IT voor klanten beheert, beantwoordt u de vragen over beveiligingstests en beveiligingsbeheer.
Een schoonmaakbedrijf met sleutels ziet zo 26 vragen, een SaaS-aanbieder die klantgegevens bewaart 39.
„Wir begrüßen aktuelle Vorstöße der Wirtschaft, einen einheitlichen Fragenkatalog für Lieferanten zu erarbeiten, der die Erfüllung der Anforderungen belegt.“
We welcome current initiatives from industry to develop a uniform catalogue of questions for suppliers that demonstrates the requirements are met.
This questionnaire is one such initiative: uniform, open and free to reuse. Suppliers answer it once, and every customer reads the same answers when it manages the security of its supply chain under Art. 21(2)(d) NIS 2.
Only for customers you invite
Your answers are seen only by the customers you invite or whose request you accept. No public profile page, nothing for search engines. Hosted in the EU, with the code open on GitHub.
Start with your profile
Sign in, enter your company name, then answer the questionnaire at your own pace. You invite your customers only when you are ready.
Create supplier profileMore on nisd2.eu
- Supplier portal
What else the portal does: invite customers, store certificates, report incidents.
- Every question with its basis
The whole questionnaire to read, and as a PDF, for Word and as an open schema.
- Open source
The full source code under AGPL-3.0 on GitHub.
Open source
Het platform is open source en gratis zelf te hosten. We verdienen aan de begeleide implementatie, niet aan uw gegevens. De code en schema's staan open op GitHub, dus u kunt het zelf controleren. Alles exporteerbaar, geen lock-in.