Roteiro NIS2: sete passos para implementar a NIS2, para a direção
Sete passos, pela ordem em que surgem: verificar se a NIS2 se aplica, registar-se no BSI, formar a direção, fazer a lista do que tem, envolver os seus fornecedores, implementar as medidas e, por fim, aprovar e supervisionar. Cada passo diz quem o faz e que disposição o exige.



Verificar se a NIS2 se aplica a si
Se a sua empresa conta como entidade essencial ou importante depende do setor, do número de trabalhadores e do volume de negócios. Na Alemanha, a verificação de aplicabilidade do BSI conduz pelas perguntas. O BSI indica que o resultado não é juridicamente vinculativo. Em caso de dúvida, uma análise jurídica do caso concreto esclarece.
- Base legal
- Art. 2, 3 NIS 2 · § 28 BSIG (DE)
- Quem
- A direção ou alguém que ela designe
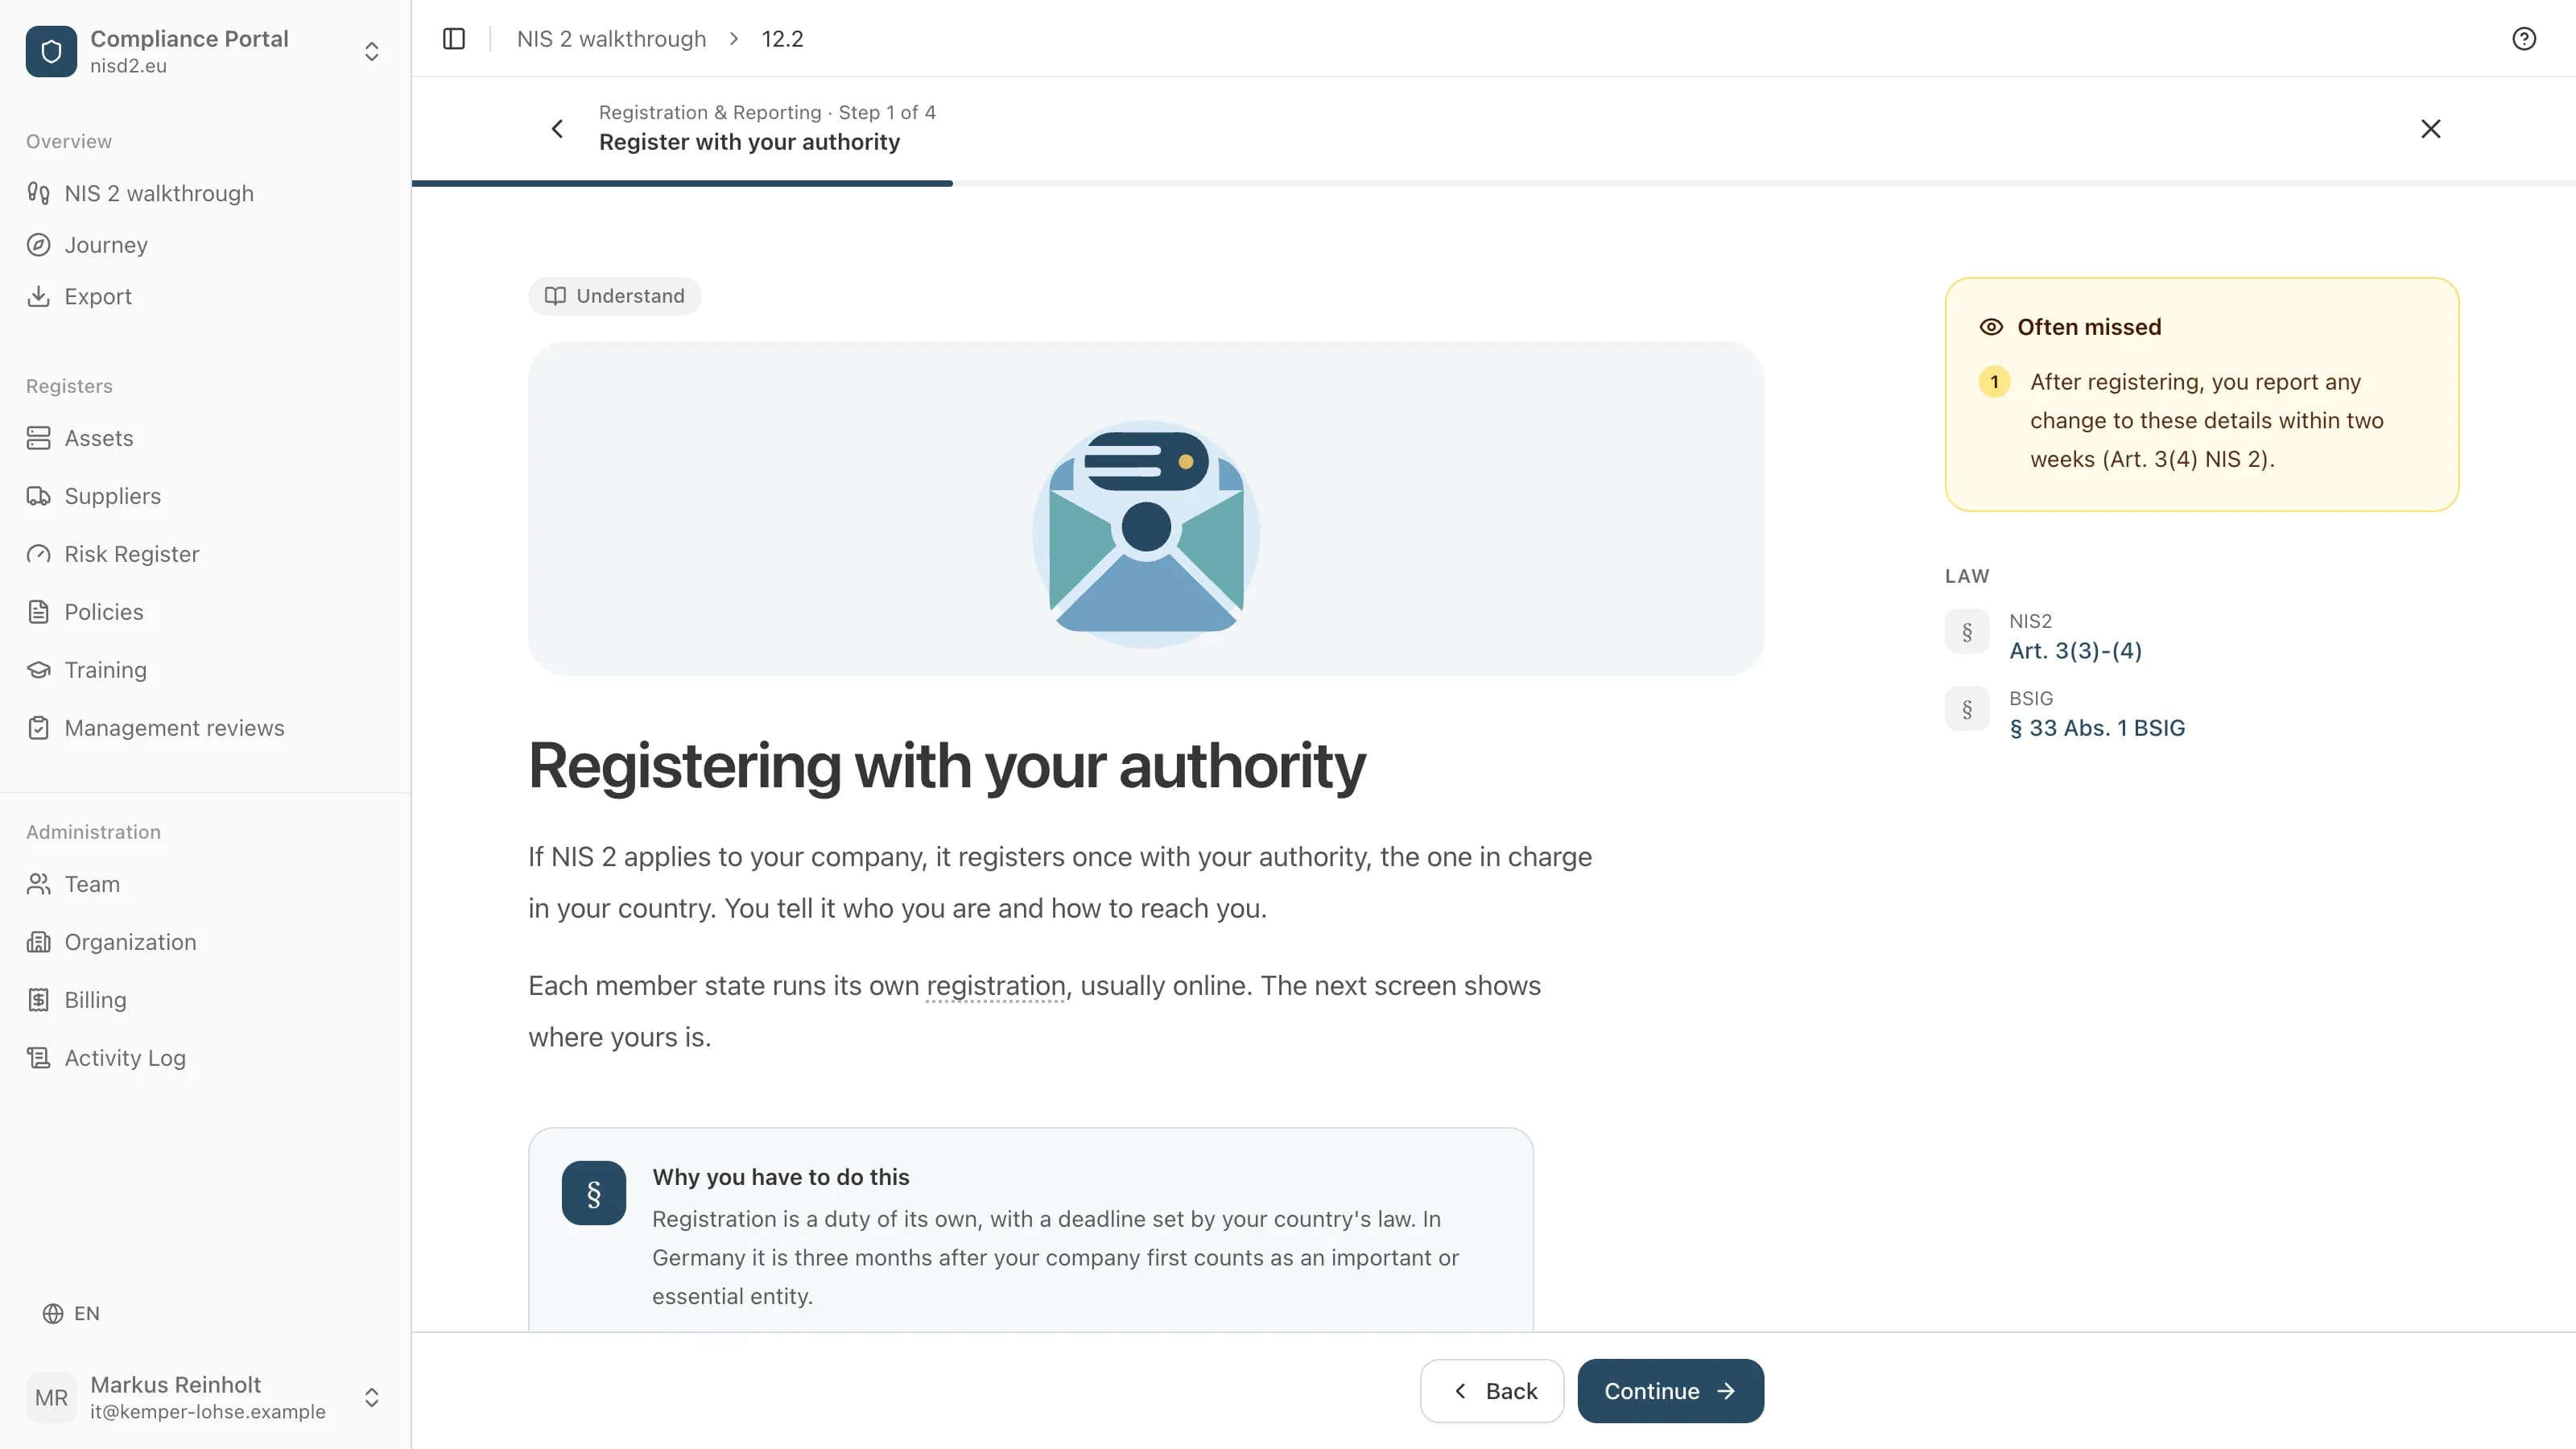
Registar-se junto da sua autoridade
No máximo três meses depois de a sua empresa ficar abrangida, regista-a no BSI, através do portal do BSI com a conta da sua empresa. Um certificado de organização do ELSTER já existente, por exemplo das declarações fiscais, pode ser reutilizado. Um novo é ativado por carta; segundo o Mein Unternehmenskonto, isso demora pelo menos cinco dias úteis. Se tiver estabelecimentos noutros países da UE, regista-se também lá.
- Base legal
- Art. 3(4) NIS 2 · § 33 BSIG (DE)
- Quem
- Quem detém a conta da empresa (ELSTER)
Formar a direção
Cada membro da direção participa regularmente em formação, para identificar e avaliar riscos e práticas de gestão de riscos na segurança da informação. A lei não fixa um intervalo. A exposição de motivos entende “regularmente” como formação oferecida pelo menos de três em três anos. A lei não exige nem uma duração mínima nem uma autorização do formador.
- Base legal
- Art. 20(2) NIS 2 · § 38(3) BSIG (DE)
- Quem
- A direção, pessoalmente
Fazer a lista do que tem e avaliar os riscos
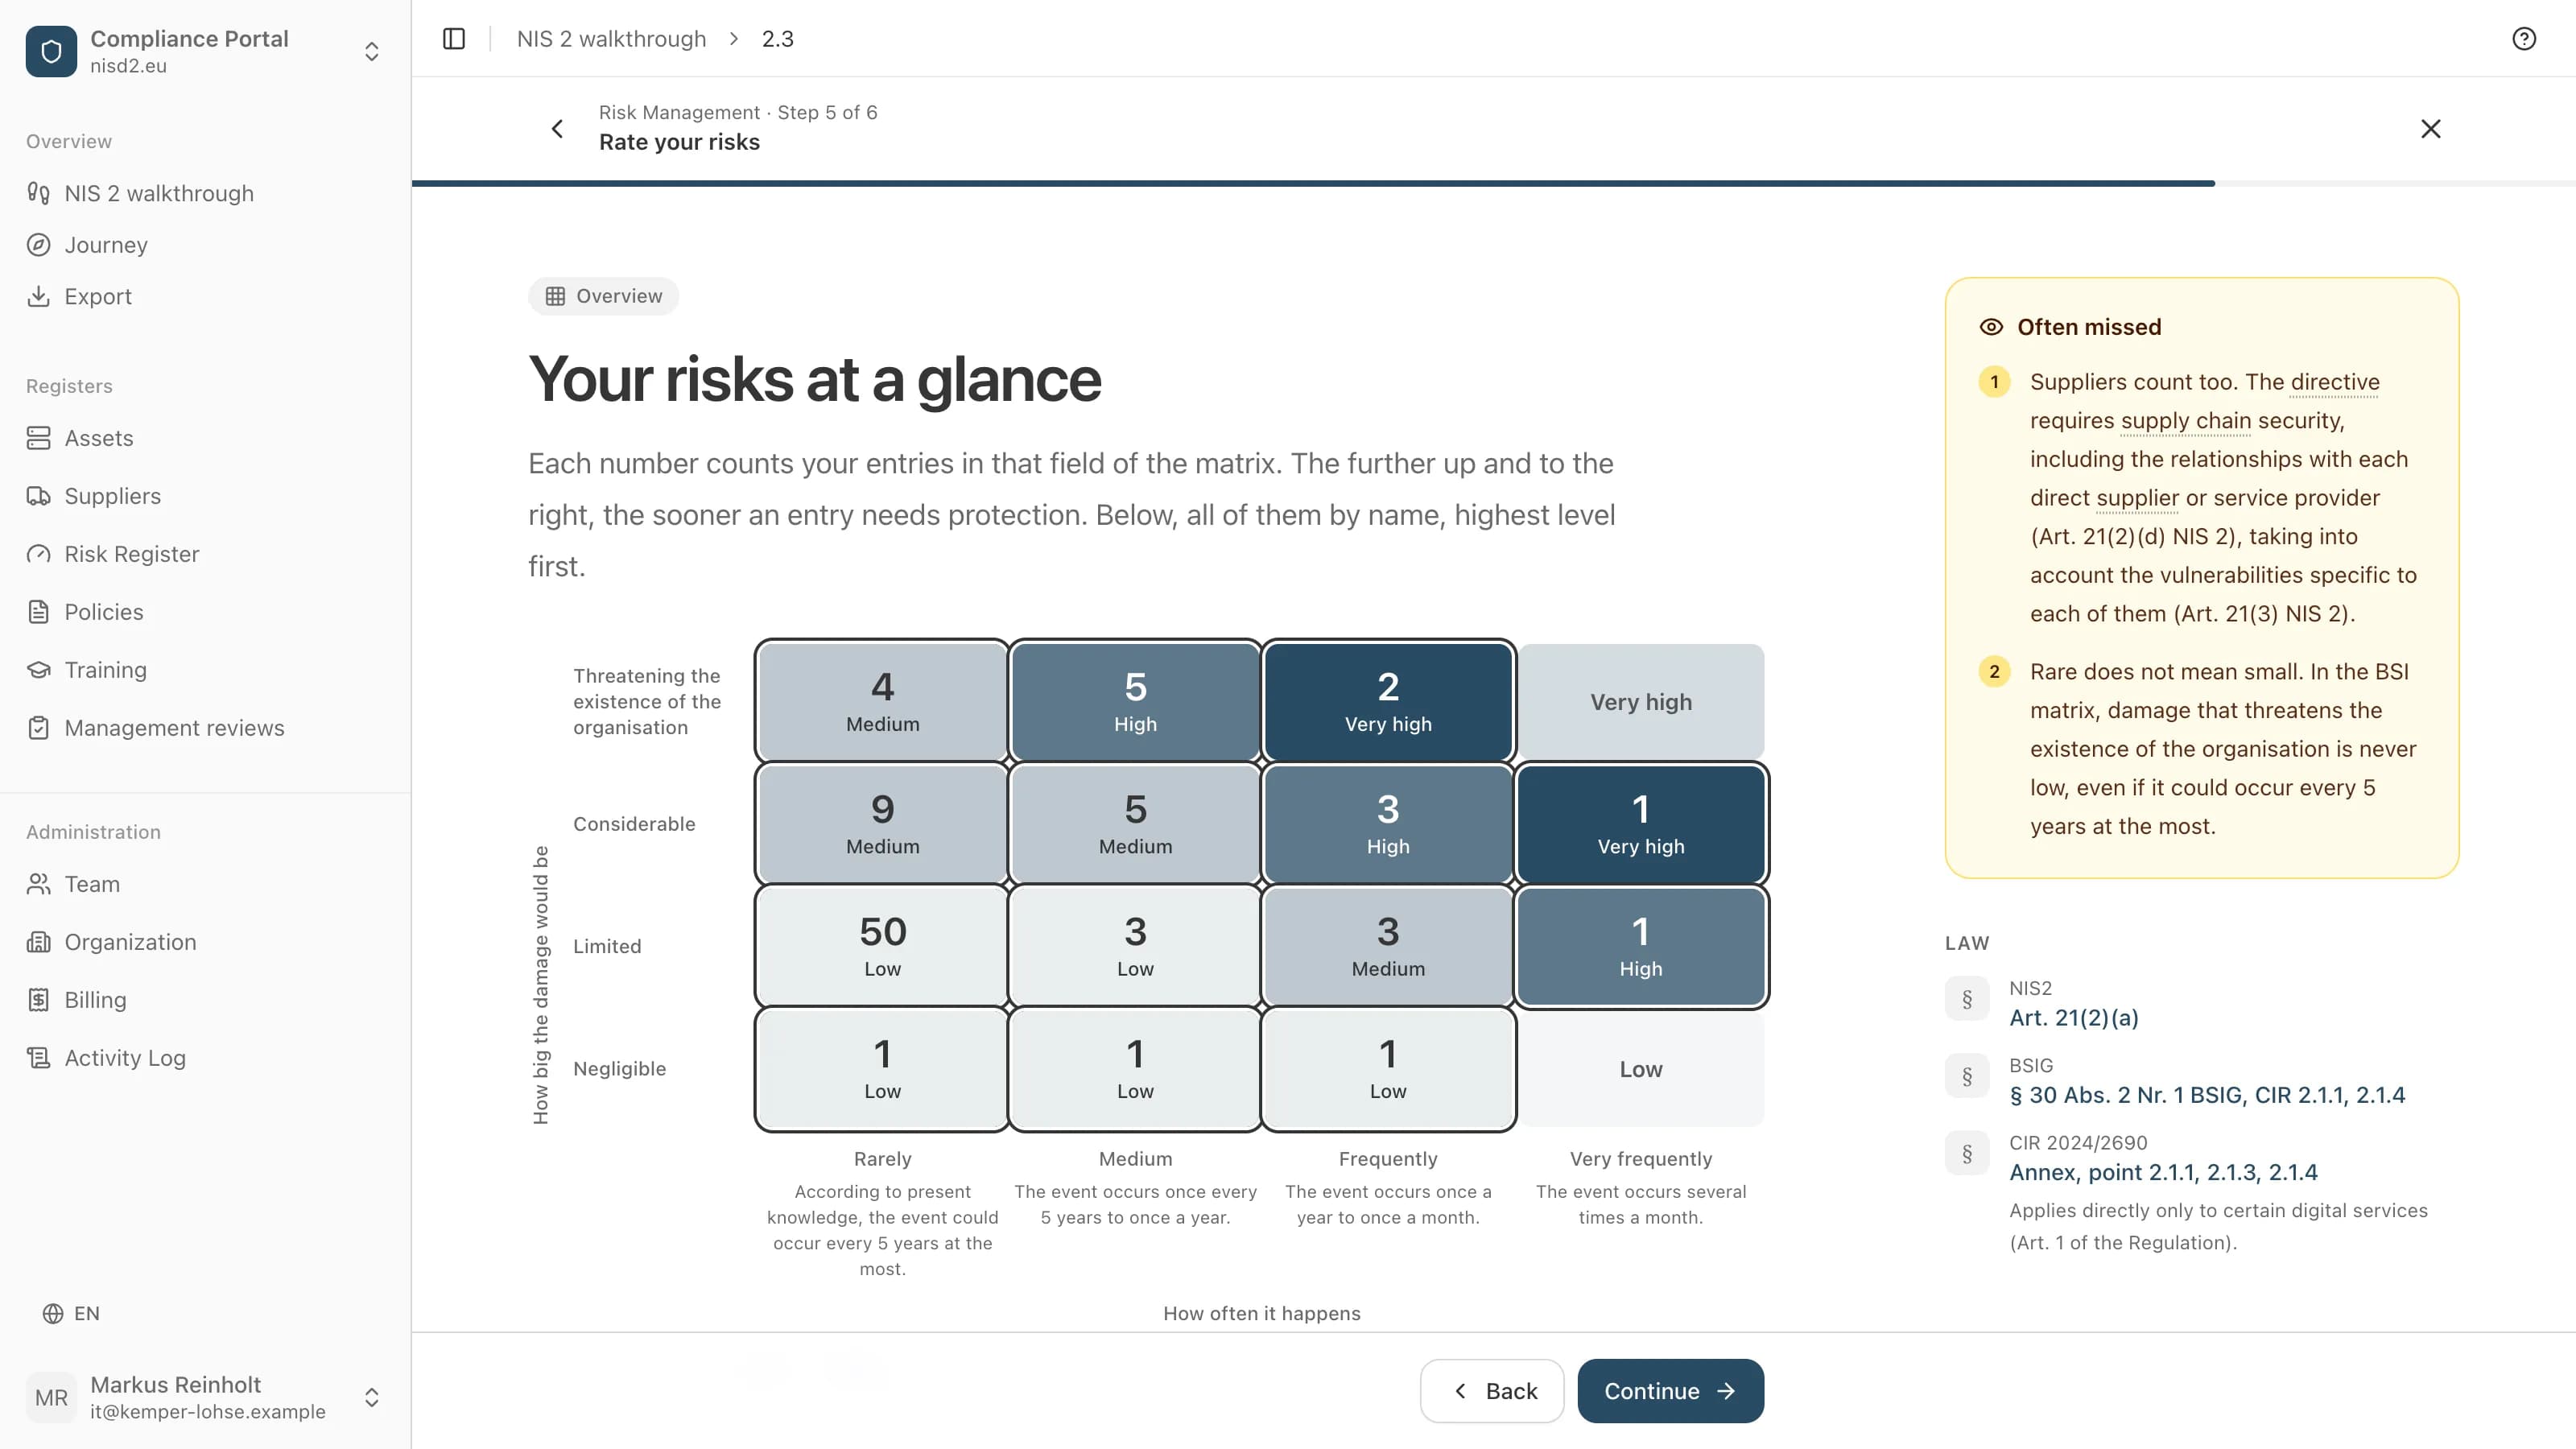
Primeiro a lista: o software, os equipamentos, os serviços e os processos de que o seu funcionamento depende. Depois, para cada entrada, o que pode acontecer e quão grave seria. A profundidade necessária depende da dimensão e do risco da sua empresa (§ 30(1), segunda frase, BSIG). O que decide, regista (terceira frase).
- Base legal
- Art. 21(2)(a), (i) NIS 2 · § 30(2) n.ºs 1, 9 BSIG (DE)
- Quem
- Responsável de TI, com os departamentos
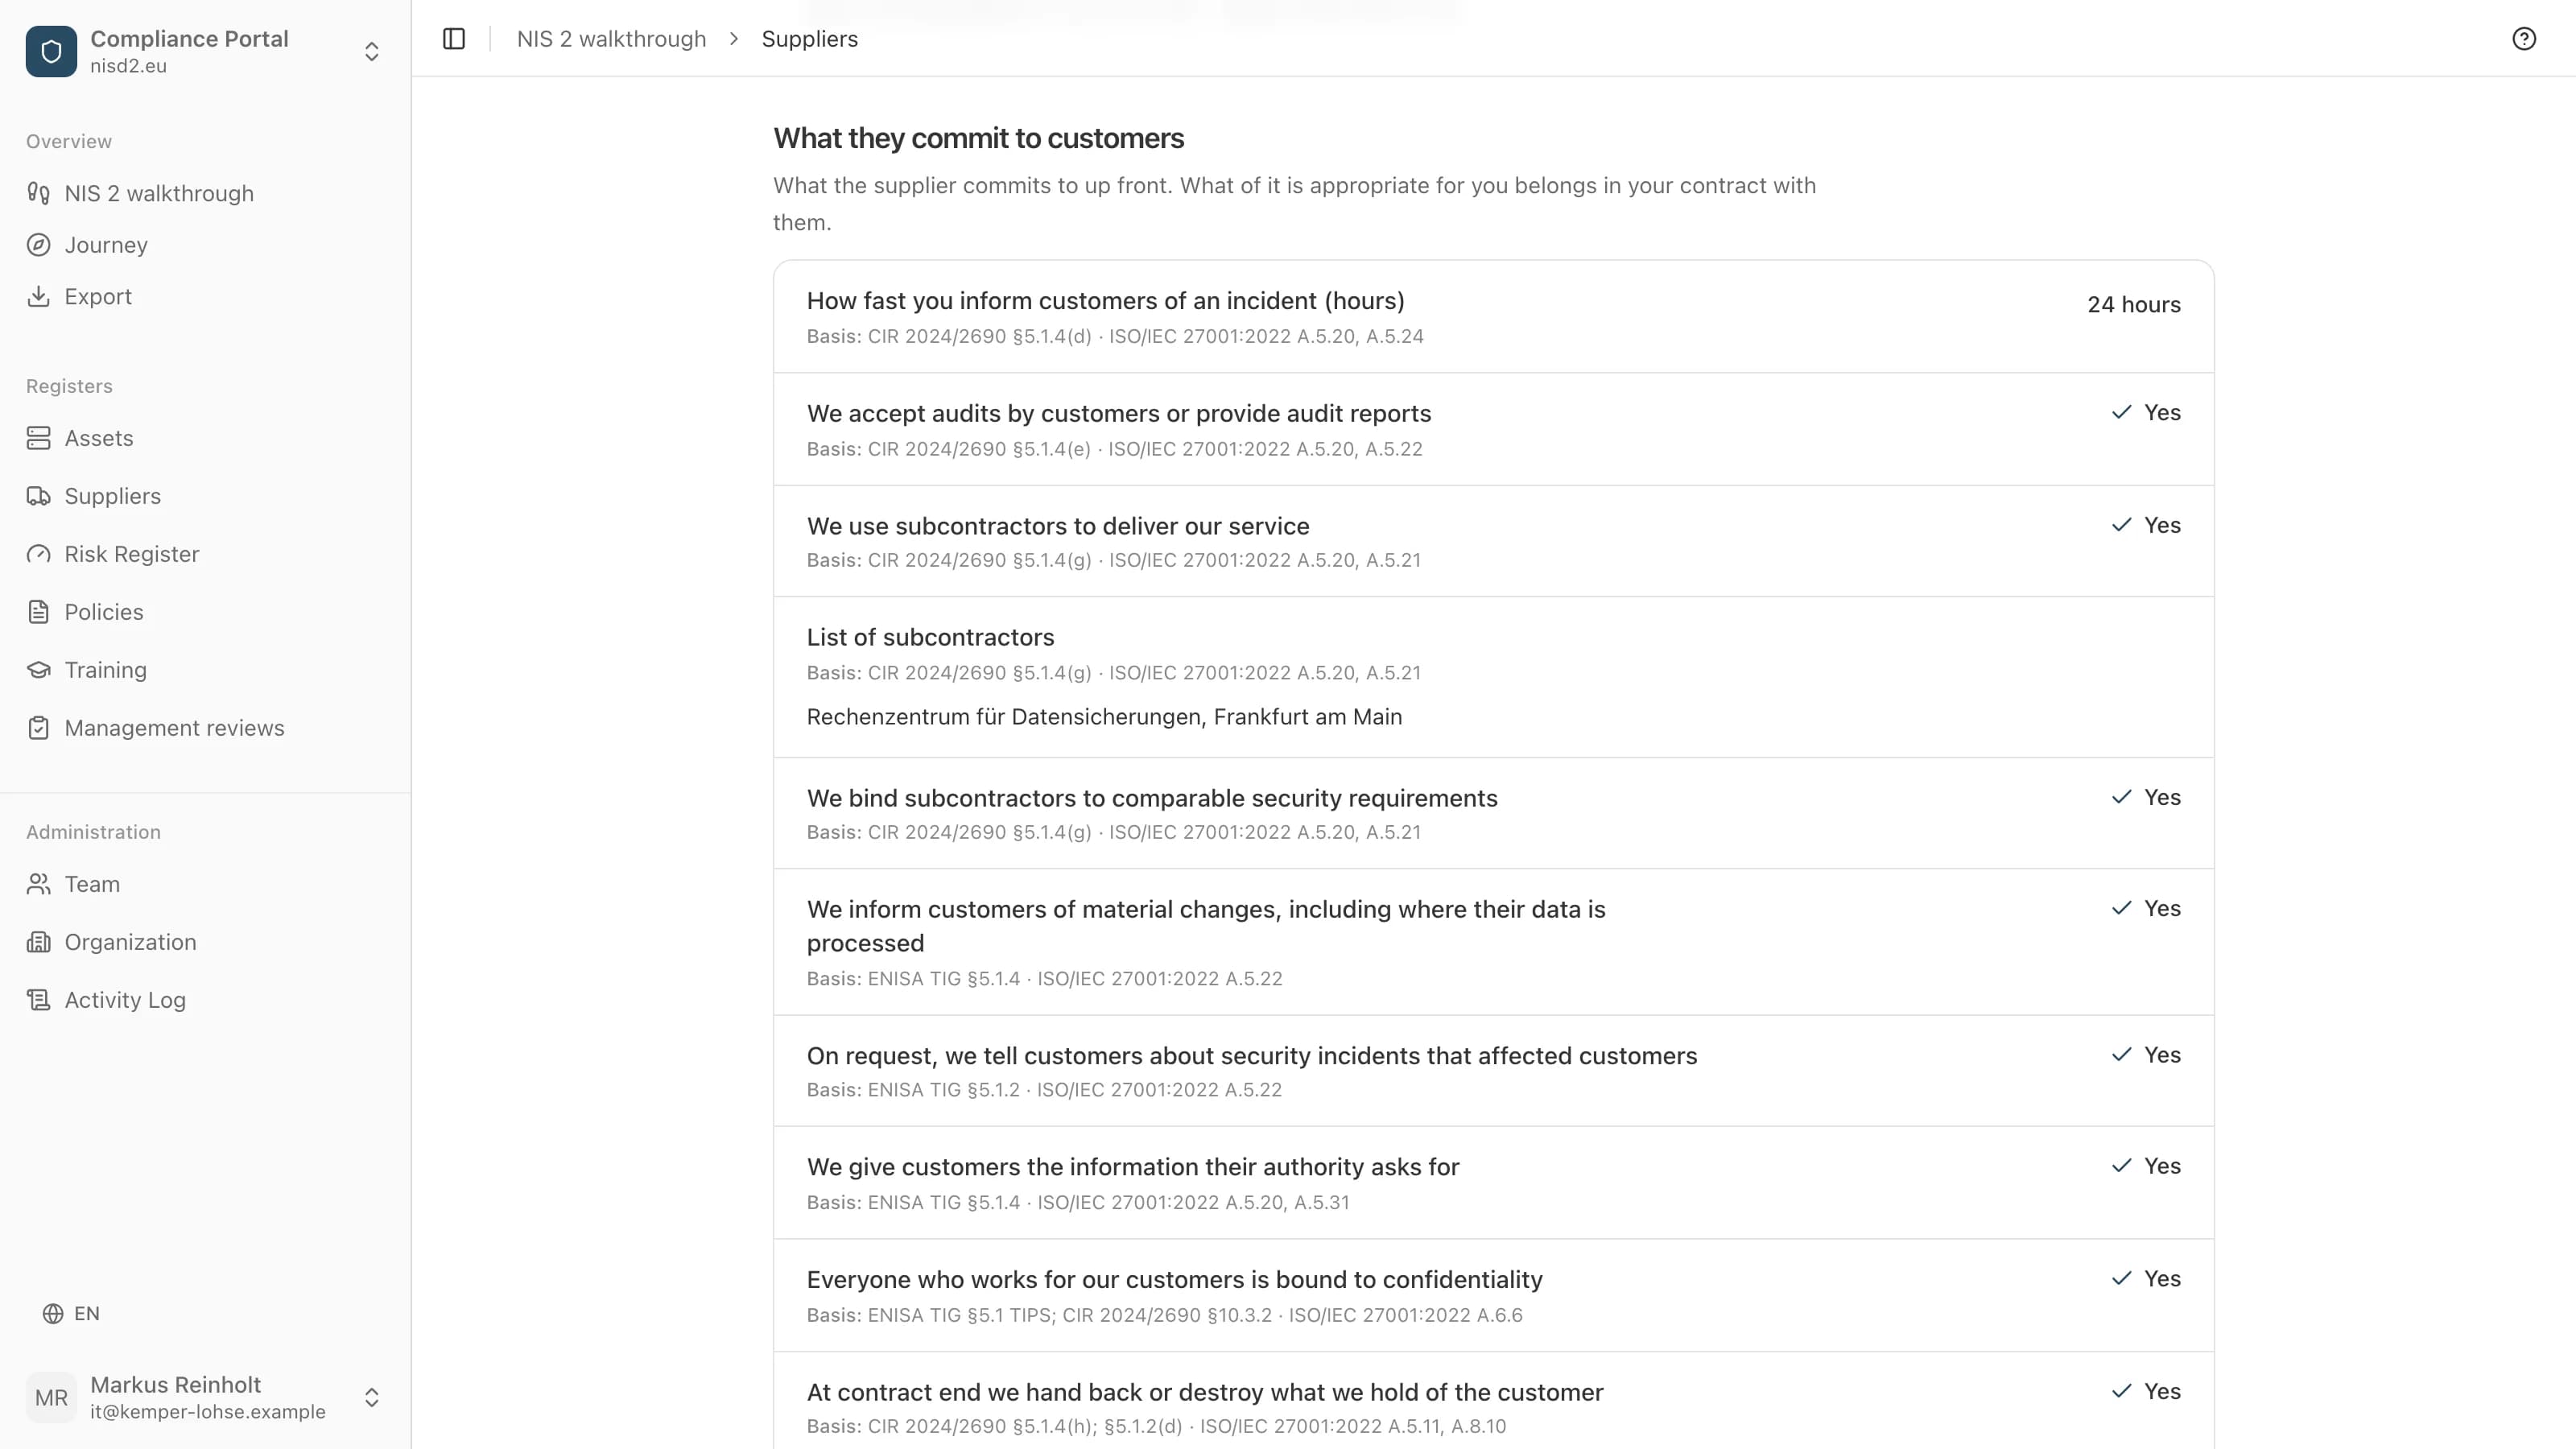
Envolver os seus fornecedores
Trata-se de todos os fornecedores e prestadores de serviços diretos, não apenas os de TI. Registe quem trabalha para si, quanto o seu funcionamento depende de quem e o que acordou com eles em matéria de segurança.
- Base legal
- Art. 21(2)(d) NIS 2 · § 30(2) n.º 4 BSIG (DE)
- Quem
- Compras ou responsável de TI
Implementar as medidas e registá-las
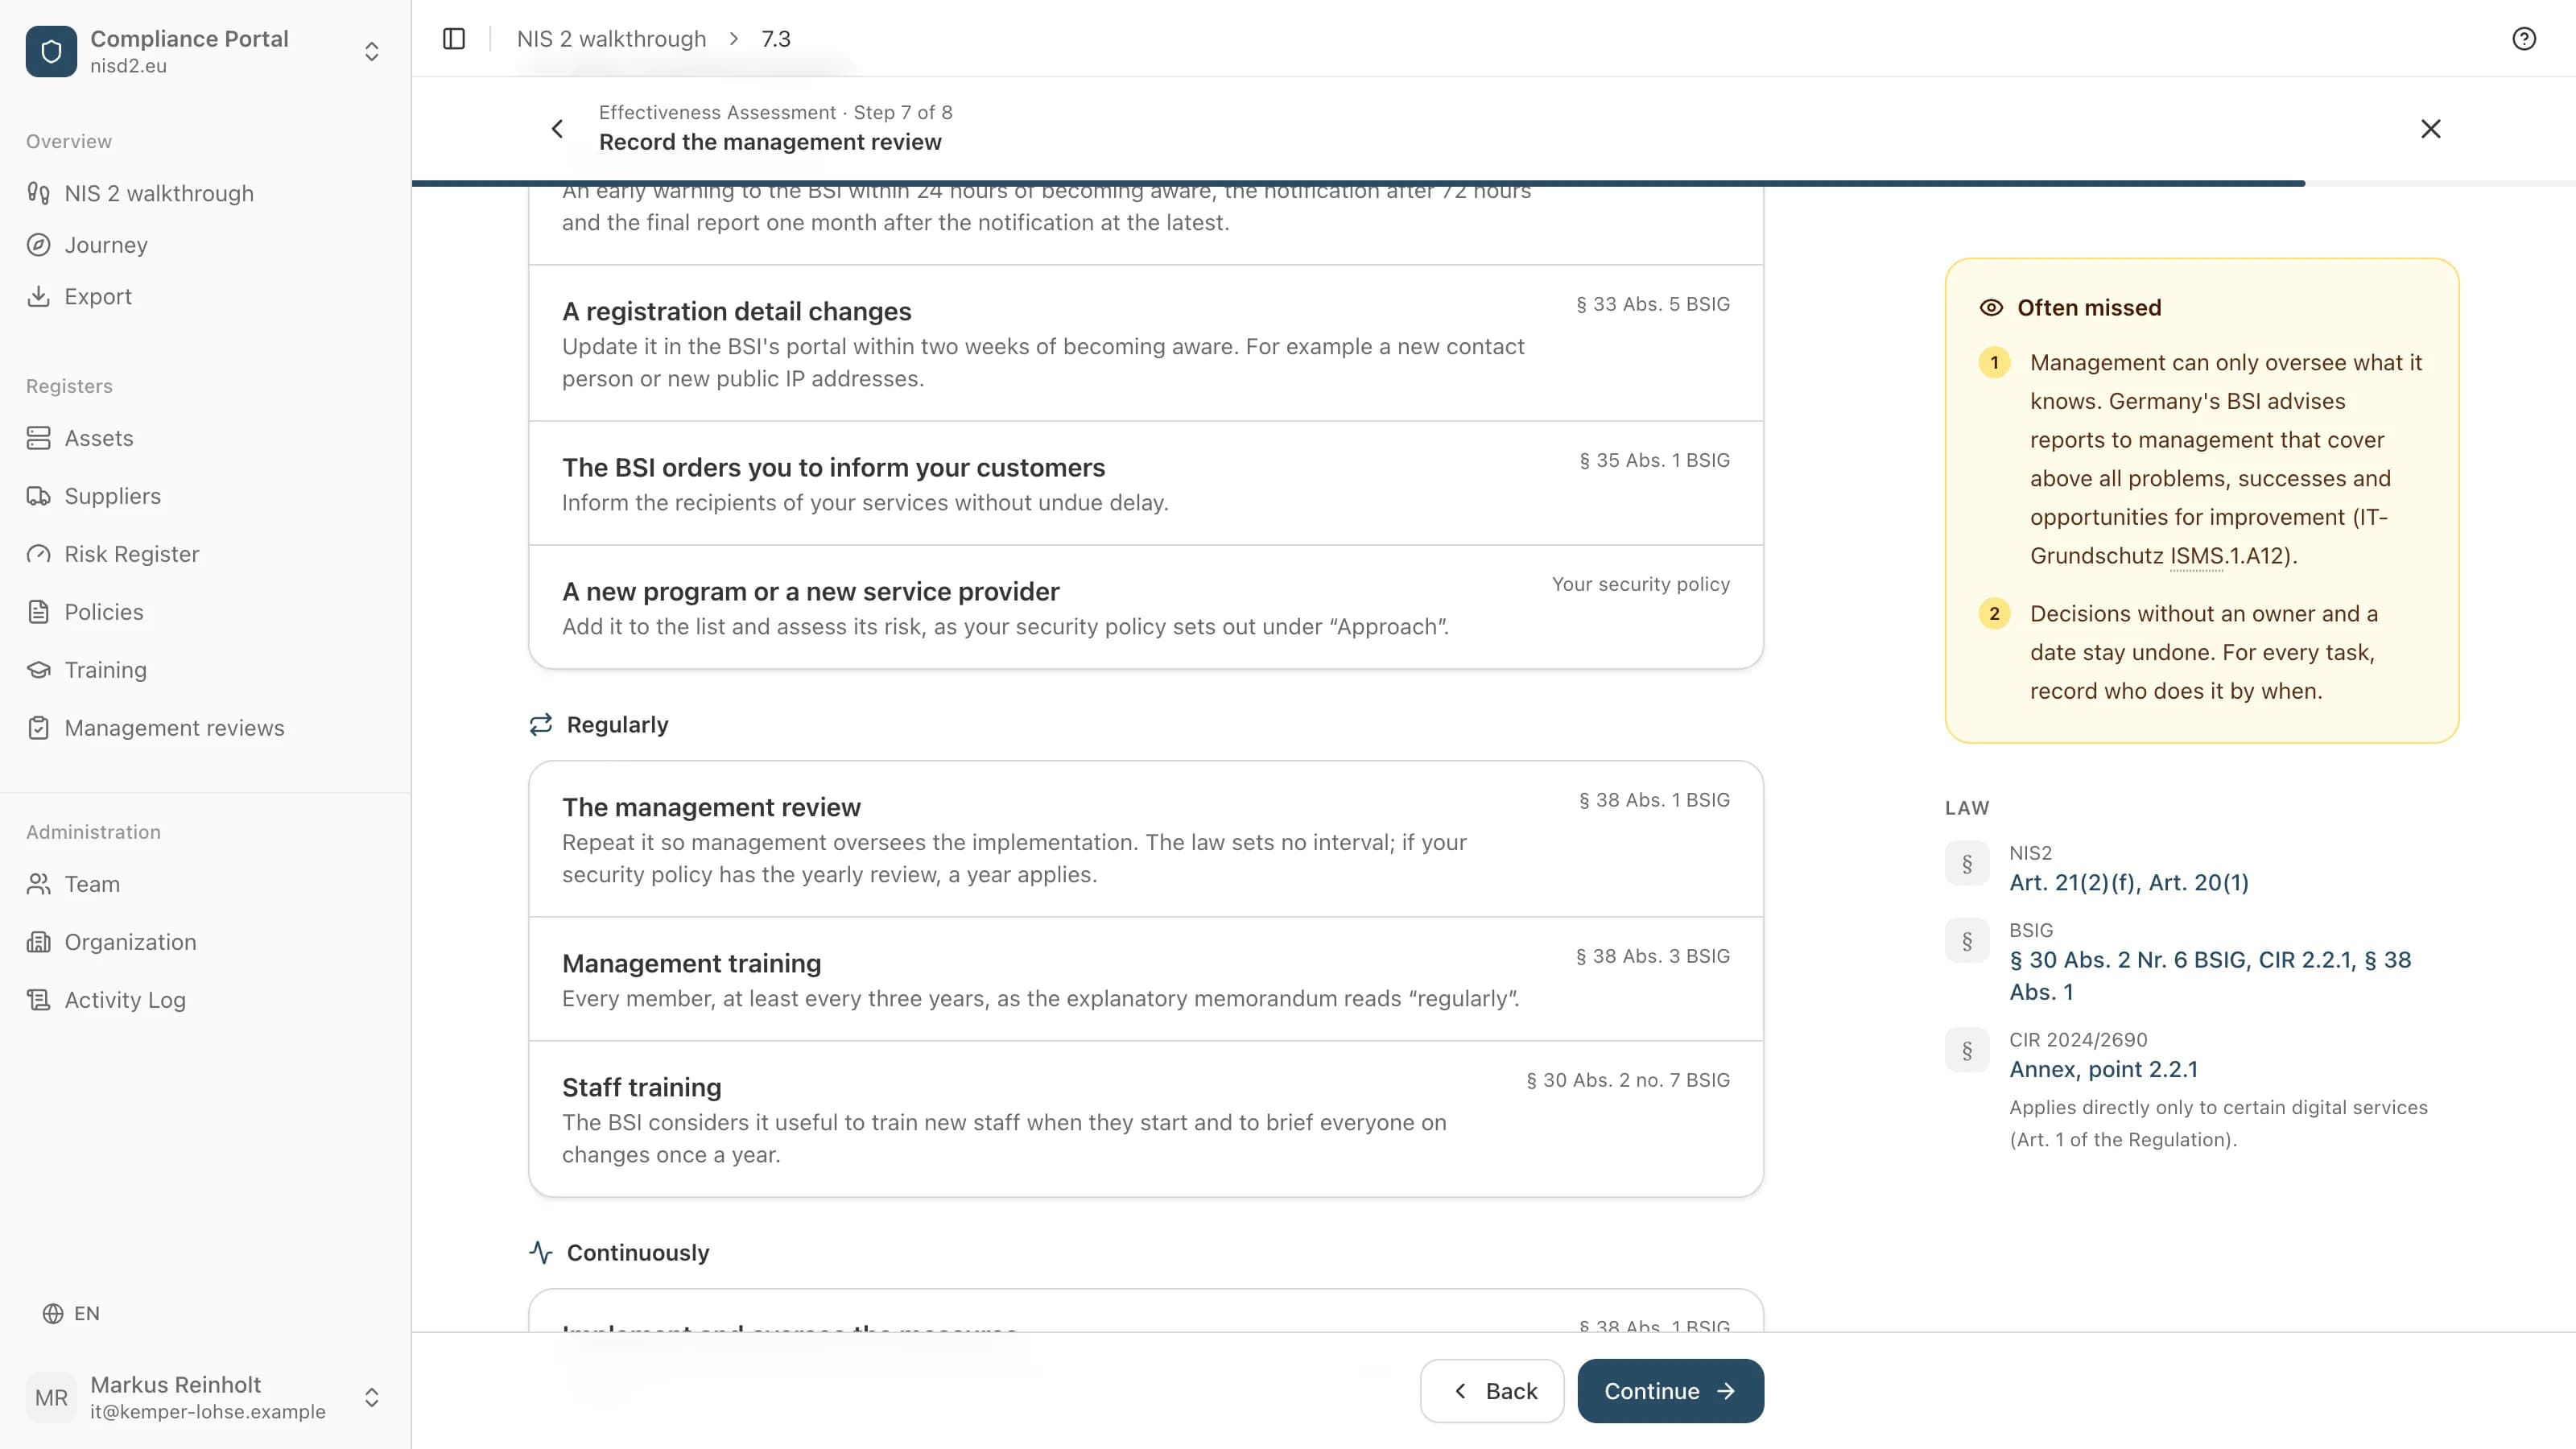
O § 30(2) BSIG refere dez áreas, do tratamento de incidentes de segurança às cópias de segurança e à cadeia de abastecimento, até um segundo fator no início de sessão. A profundidade de cada medida depende da dimensão e do risco. Os incidentes significativos são notificados ao ponto de notificação comum do BSI e do Gabinete Federal de Proteção Civil e Assistência em Catástrofes: um alerta precoce no prazo de 24 horas, uma notificação de incidente no prazo de 72 horas e um relatório final um mês após a notificação (§ 32(1) BSIG).
- Base legal
- Art. 21, 23 NIS 2 · §§ 30, 32 BSIG (DE)
- Quem
- Responsável de TI ou responsável pela segurança da informação
Aprovar e supervisionar a implementação
A direção tem a obrigação de aplicar as medidas e de supervisionar a sua aplicação (§ 38(1) BSIG). A diretiva da UE exige também que aprove as medidas (Art. 20(1) NIS 2). A lei não fixa com que frequência a direção revê o estado.
- Base legal
- Art. 20(1) NIS 2 · § 38(1) BSIG (DE)
- Quem
- A direção, pessoalmente
O que isto significa para uma empresa com 50 a 150 trabalhadores
Os sete passos aplicam-se a todas as empresas abrangidas. O trabalho que cada um exige depende da dimensão e do risco.
Dois passos ficam com a direção pessoalmente: a formação, e a aprovação com a supervisão. Os outros são normalmente feitos pelo responsável de TI, pelas compras ou por um prestador de serviços de TI.
O registo é o passo com prazo fixo: no máximo três meses depois de a sua empresa ficar abrangida. As outras obrigações aplicam-se a partir do mesmo dia.
§ 30(1), segunda frase · § 33(1) · § 38 BSIG
Um exemplo
Uma empresa fictícia: um fabricante de máquinas de embalagem com 110 trabalhadores e um gerente.
Verificar: o fabrico de máquinas consta do Anexo 2 da BSIG. Com 110 trabalhadores, a empresa é uma entidade importante.
Registar: já tem um certificado de organização do ELSTER para os impostos. Usa-o para se registar no portal do BSI.
Formar: o gerente participa numa formação para a direção e regista a data e os conteúdos.
Lista: o responsável de TI escreve aquilo de que o negócio depende: ERP, software de projeto, controlo da produção, email. Para cada entrada, avalia o que pode acontecer.
Fornecedores: as compras começam pela lista da contabilidade de fornecedores. O prestador de serviços de TI e o fornecedor do ERP estão no topo.
Medidas: daí resultam a política de segurança e o plano de resposta a incidentes. O plano diz também quem notifica um incidente.
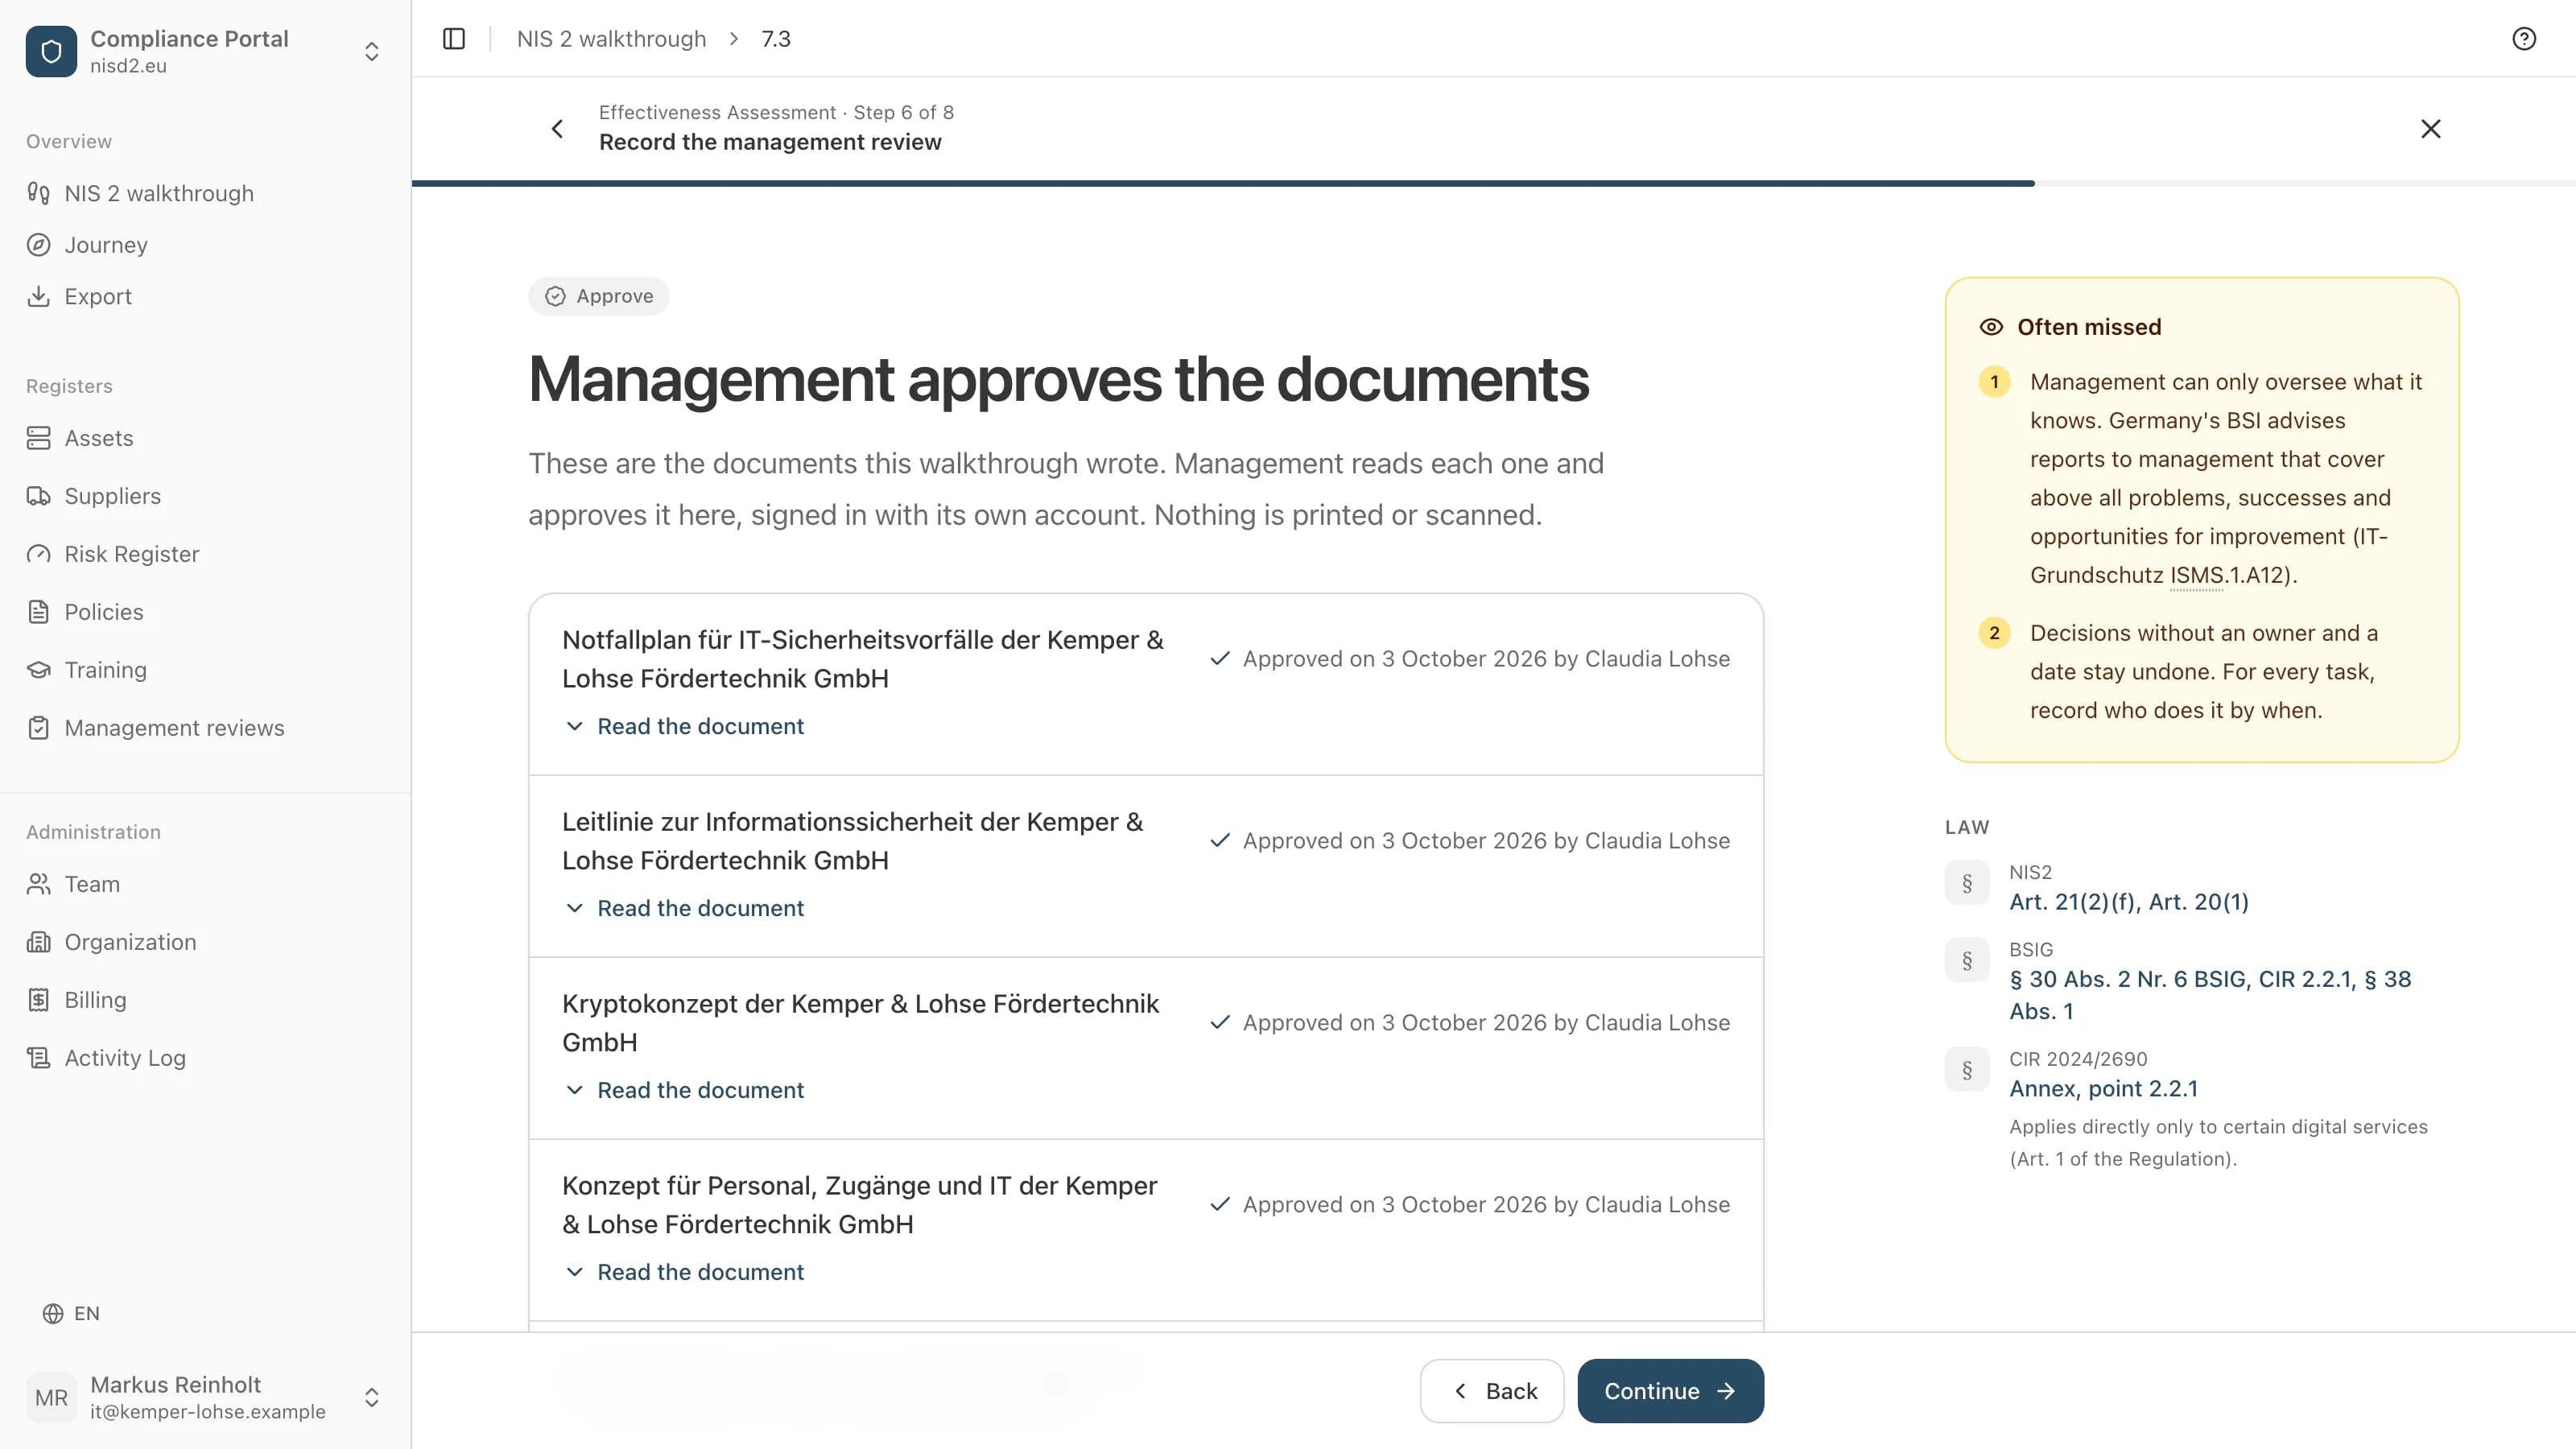
Aprovar: o gerente lê os documentos e aprova-os. Uma vez por ano revê o estado com o responsável de TI; a empresa escolheu esse intervalo por si.
Como o percurso guiado faz isto
O percurso guiado em nisd2.eu conduz a implementação por esta ordem, um passo de cada vez.
20 passos. Os operadores de instalações críticas têm mais um.
Ao lado de cada passo está a lei, explicada em palavras simples.
O que ainda não consegue fazer, põe de lado e continua.
Se decidir não aplicar um ponto, escreve porquê. A direção assina também essa decisão.
No fim, a direção aprova os documentos na aplicação, com sessão iniciada na sua própria conta. O nome e a data passam a constar de cada documento.
Perguntas frequentes
O que inclui um roteiro NIS2?
Sete passos: verificar se a NIS2 se aplica, registar-se no BSI, formar a direção, fazer a lista do que tem e avaliar os riscos, envolver os seus fornecedores, implementar as medidas e registá-las, aprovar e supervisionar.
Que passos tem a direção de fazer ela própria?
A formação e a supervisão da implementação (§ 38(1) e (3) BSIG). Pode entregar o resto do trabalho, mas não a obrigação de assegurar que acontece.
Que prazos existem?
O registo é devido no máximo três meses depois de a sua empresa ficar abrangida (§ 33(1) BSIG). Os incidentes significativos são notificados em 24 horas, 72 horas e um mês (§ 32(1) BSIG). As medidas aplicam-se a partir do dia em que a sua empresa fica abrangida.
Precisamos de uma certificação como a ISO 27001?
A lei não a exige. Põe por escrito o que aplica (§ 30(1), terceira frase, BSIG). Um certificado pode apoiar a sua prova.
Fontes
- Lei do BSI (BSIG), §§ 28, 30, 32, 33, 38, gesetze-im-internet.de/bsig_2025
- Diretiva (UE) 2022/2555 (NIS 2), Art. 2, 3, 20, 21, 23, EUR-Lex
- Exposição de motivos da NIS2UmsuCG, Drucksache do Bundestag 21/1501, p. 154 (sobre o § 38(3))
- BSI: verificação de aplicabilidade NIS 2, betroffenheitspruefung-nis-2.bsi.de
- Mein Unternehmenskonto: ajuda sobre o certificado de organização do ELSTER, info.mein-unternehmenskonto.de
Quanto custa o percurso guiado
€ 4.800 sem IVA por ano, mais IVA
30 dias para reembolsoPor fatura, com vencimento a 30 dias. Cancelamento nos primeiros 30 dias: fatura anulada ou reembolso.
Implementação guiada da NIS 2, passo a passo
Um histórico de alterações e aprovações para mostrar à sua autoridade de supervisão
Prazos e lembretes para cada requisito
Questionário de segurança para os seus fornecedores
Exportação para PDF ou CSV a qualquer momento
Tem de tratar da NIS2?
Acompanhamos passo a passo. Preenche, nós explicamos cada ponto em palavras simples e, no fim, a direção assina.
