For suppliers to companies under NIS 2
Answer one security questionnaire, share it with every customer
Companies under NIS 2 have to manage the security of their supply chain, so they ask their suppliers. You answer one questionnaire, once, and every customer reads the same answers. Free for suppliers.
Programas e associações
How the questionnaire works
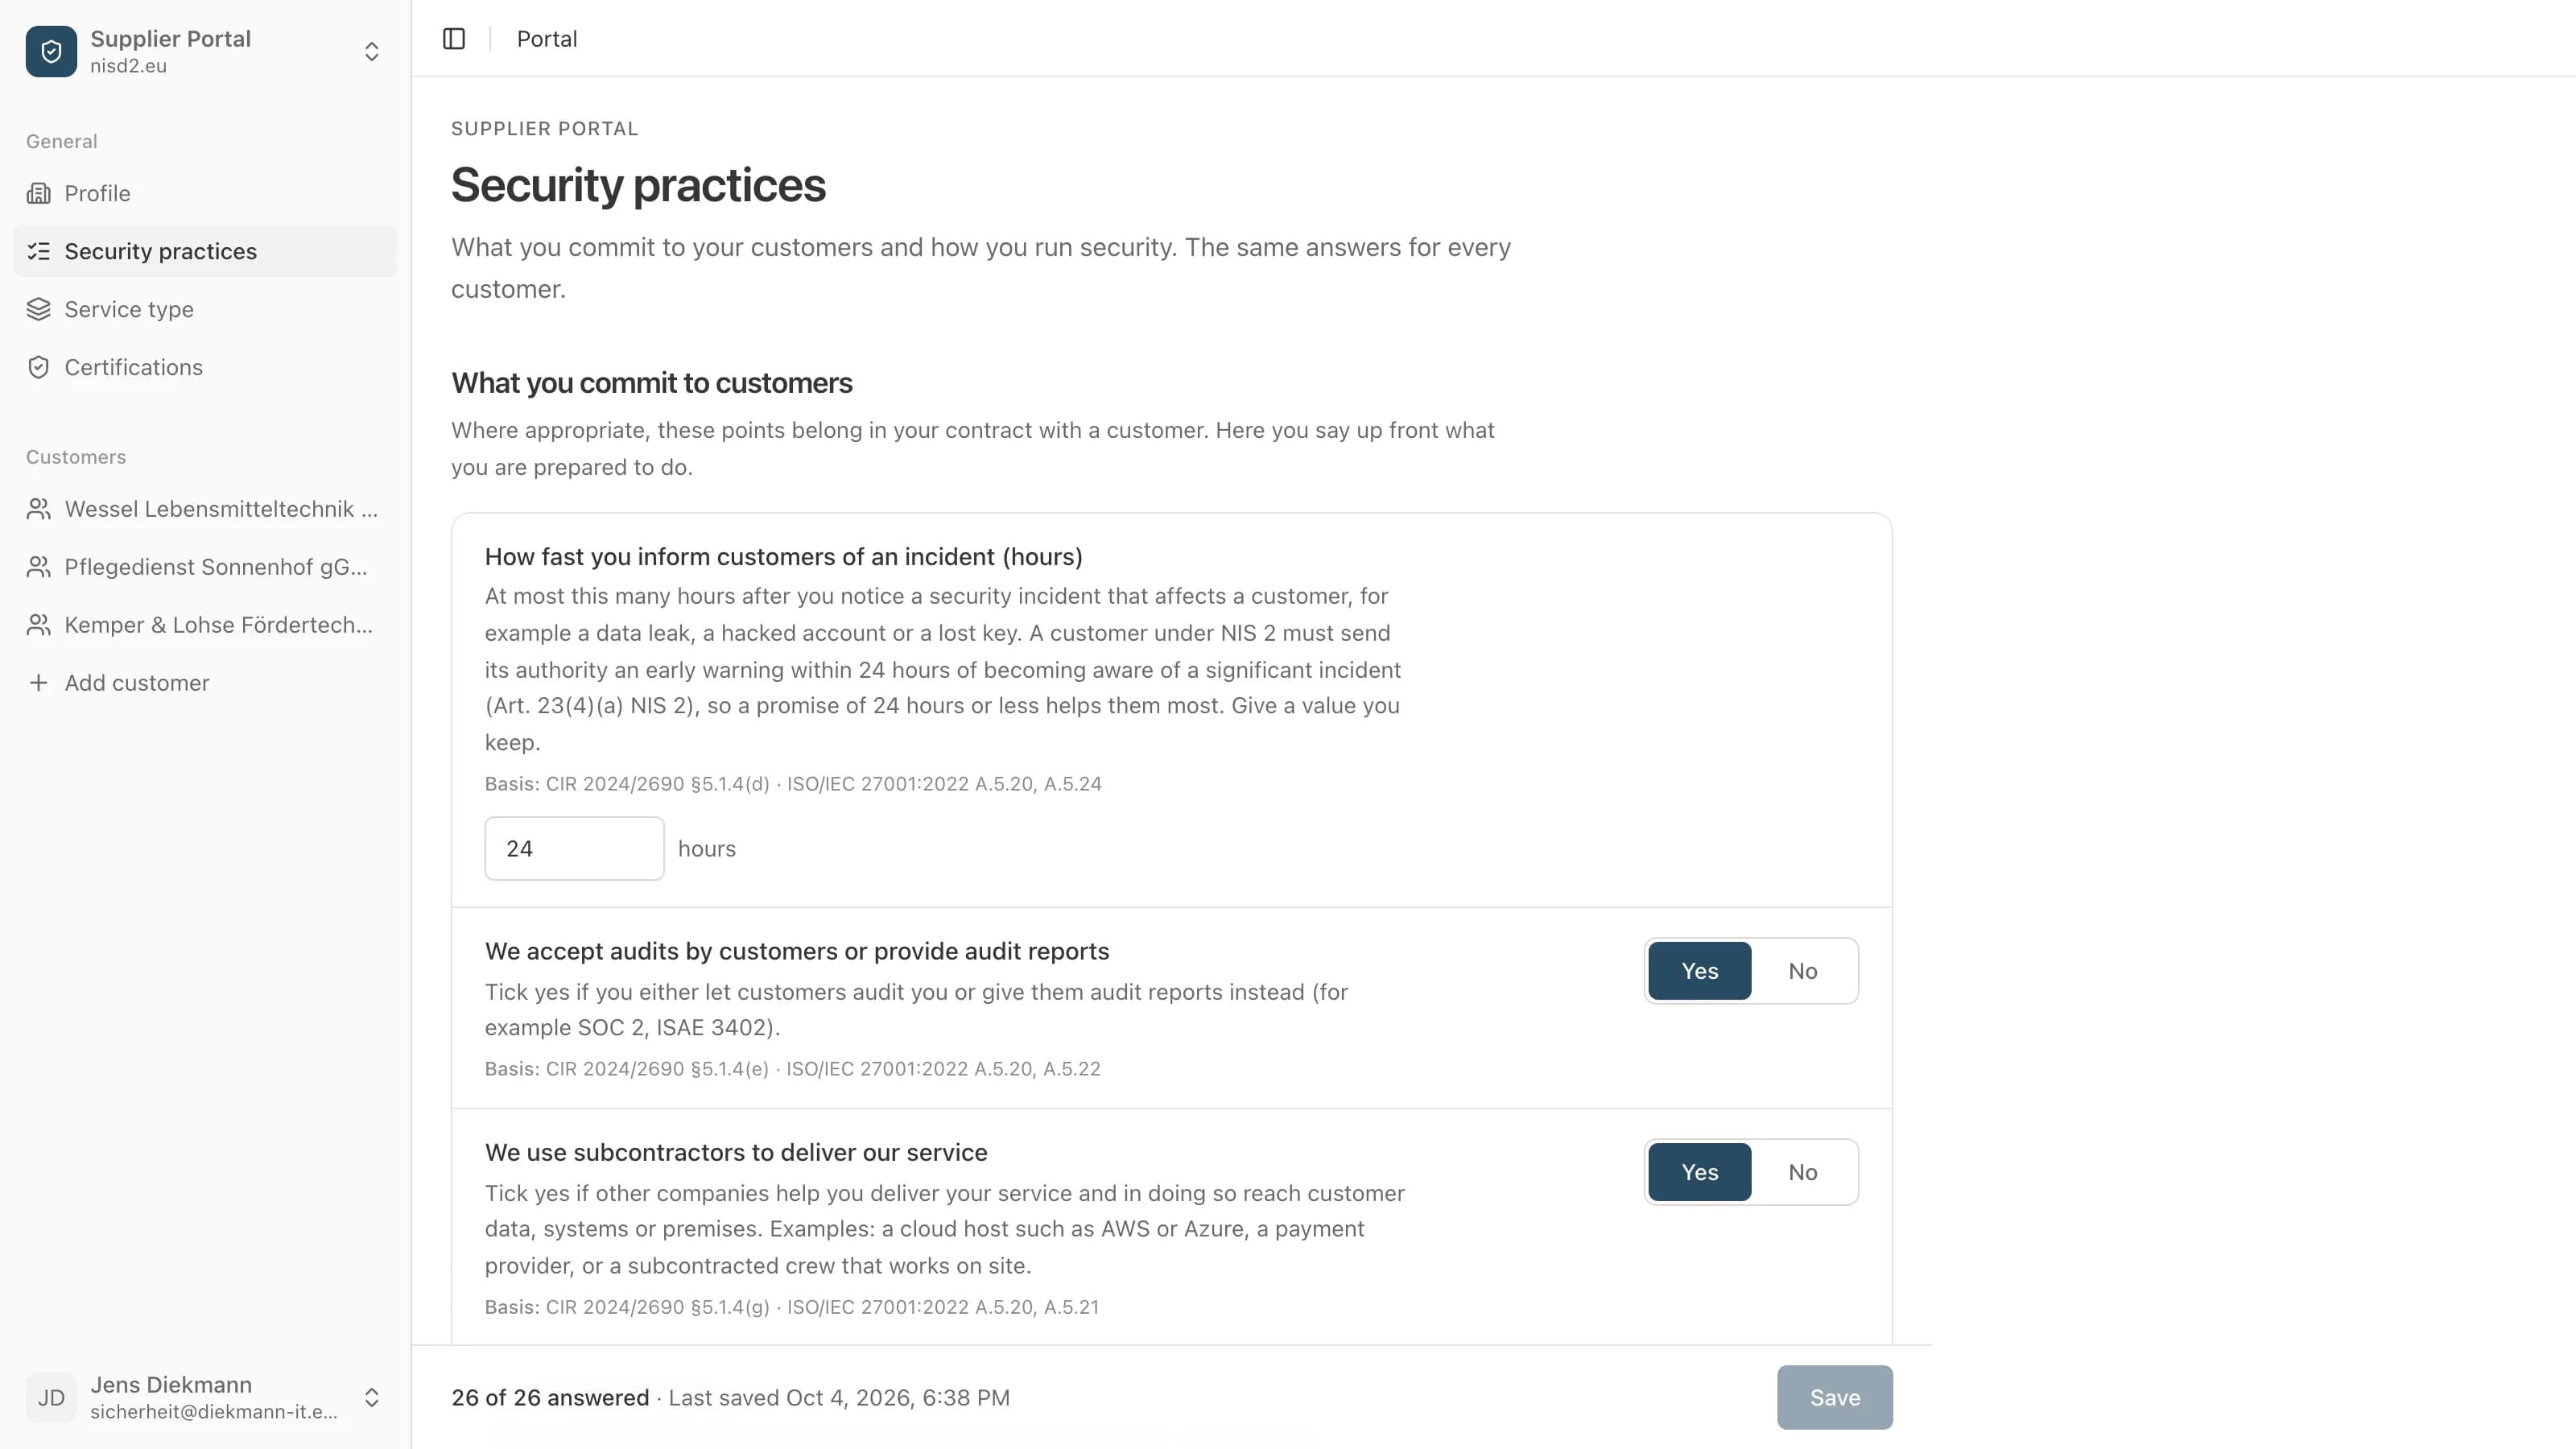
Every picture shows the real app, filled in for made-up sample companies.
- 1
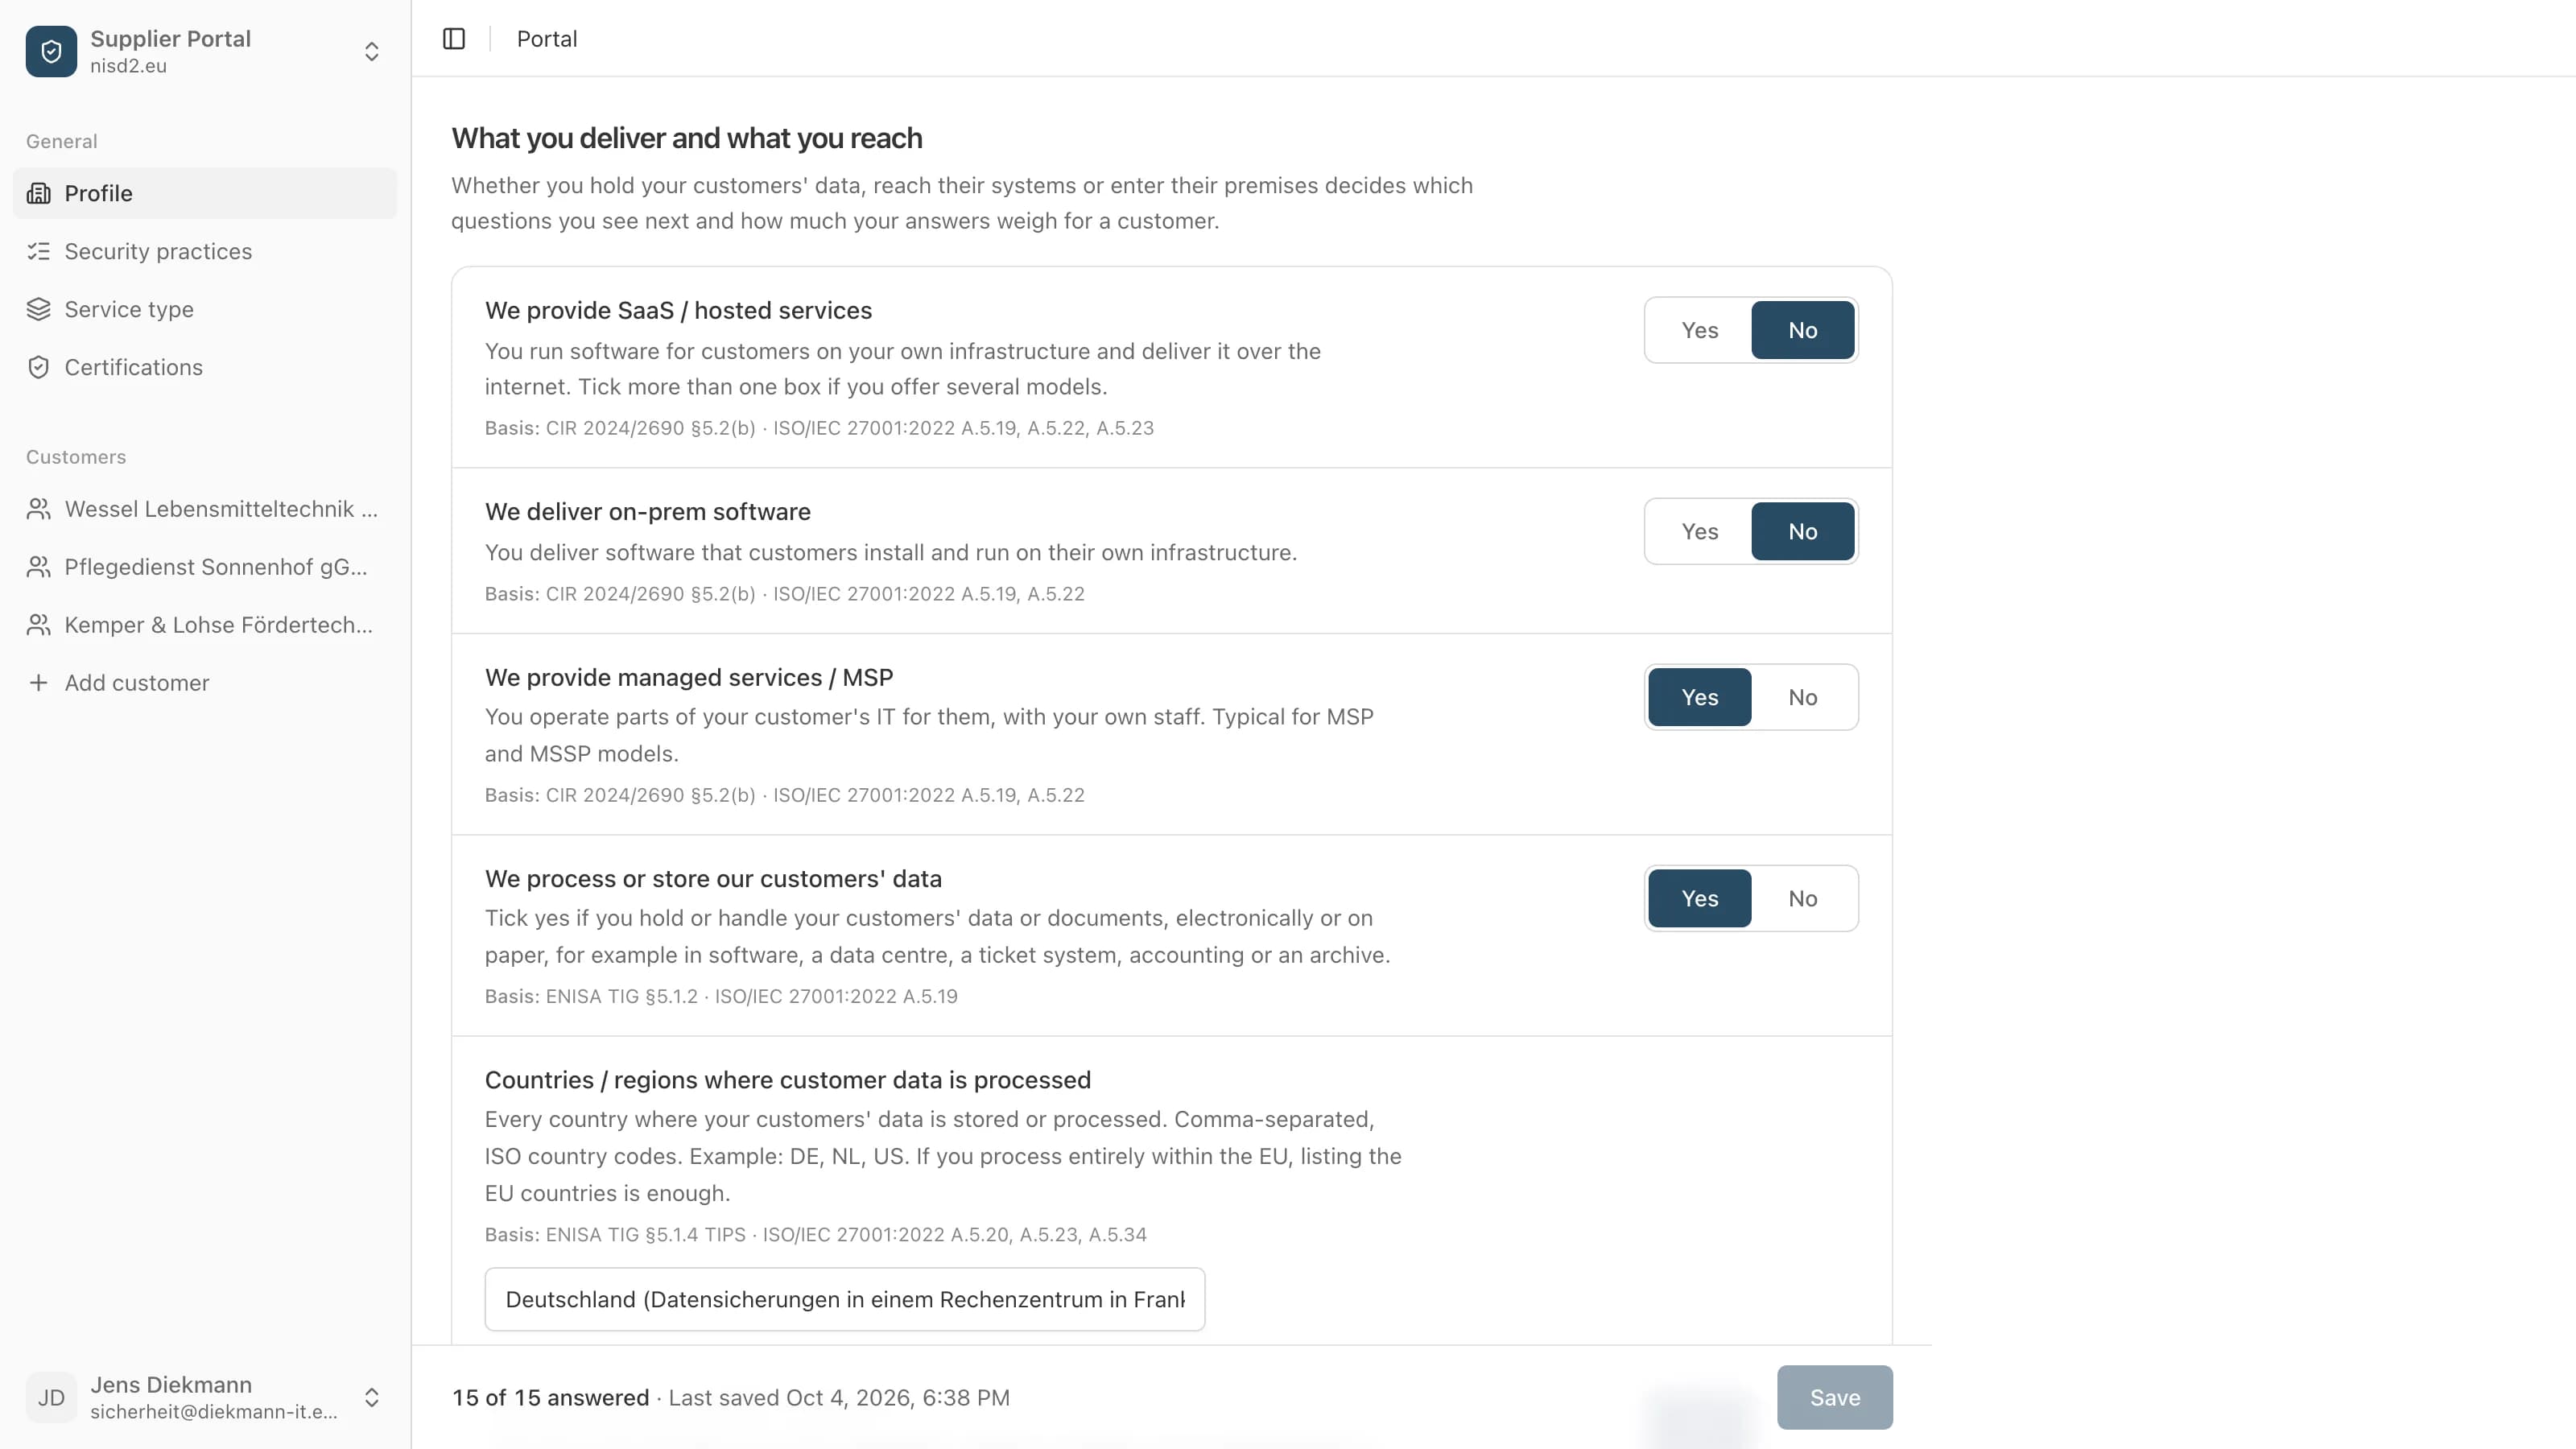
Only the questions that fit you
First you say whether you hold your customers' data, access their systems or enter their premises, and what service you provide. After that you see only the questions that belong to it, and none that do not apply to your service.
- 2
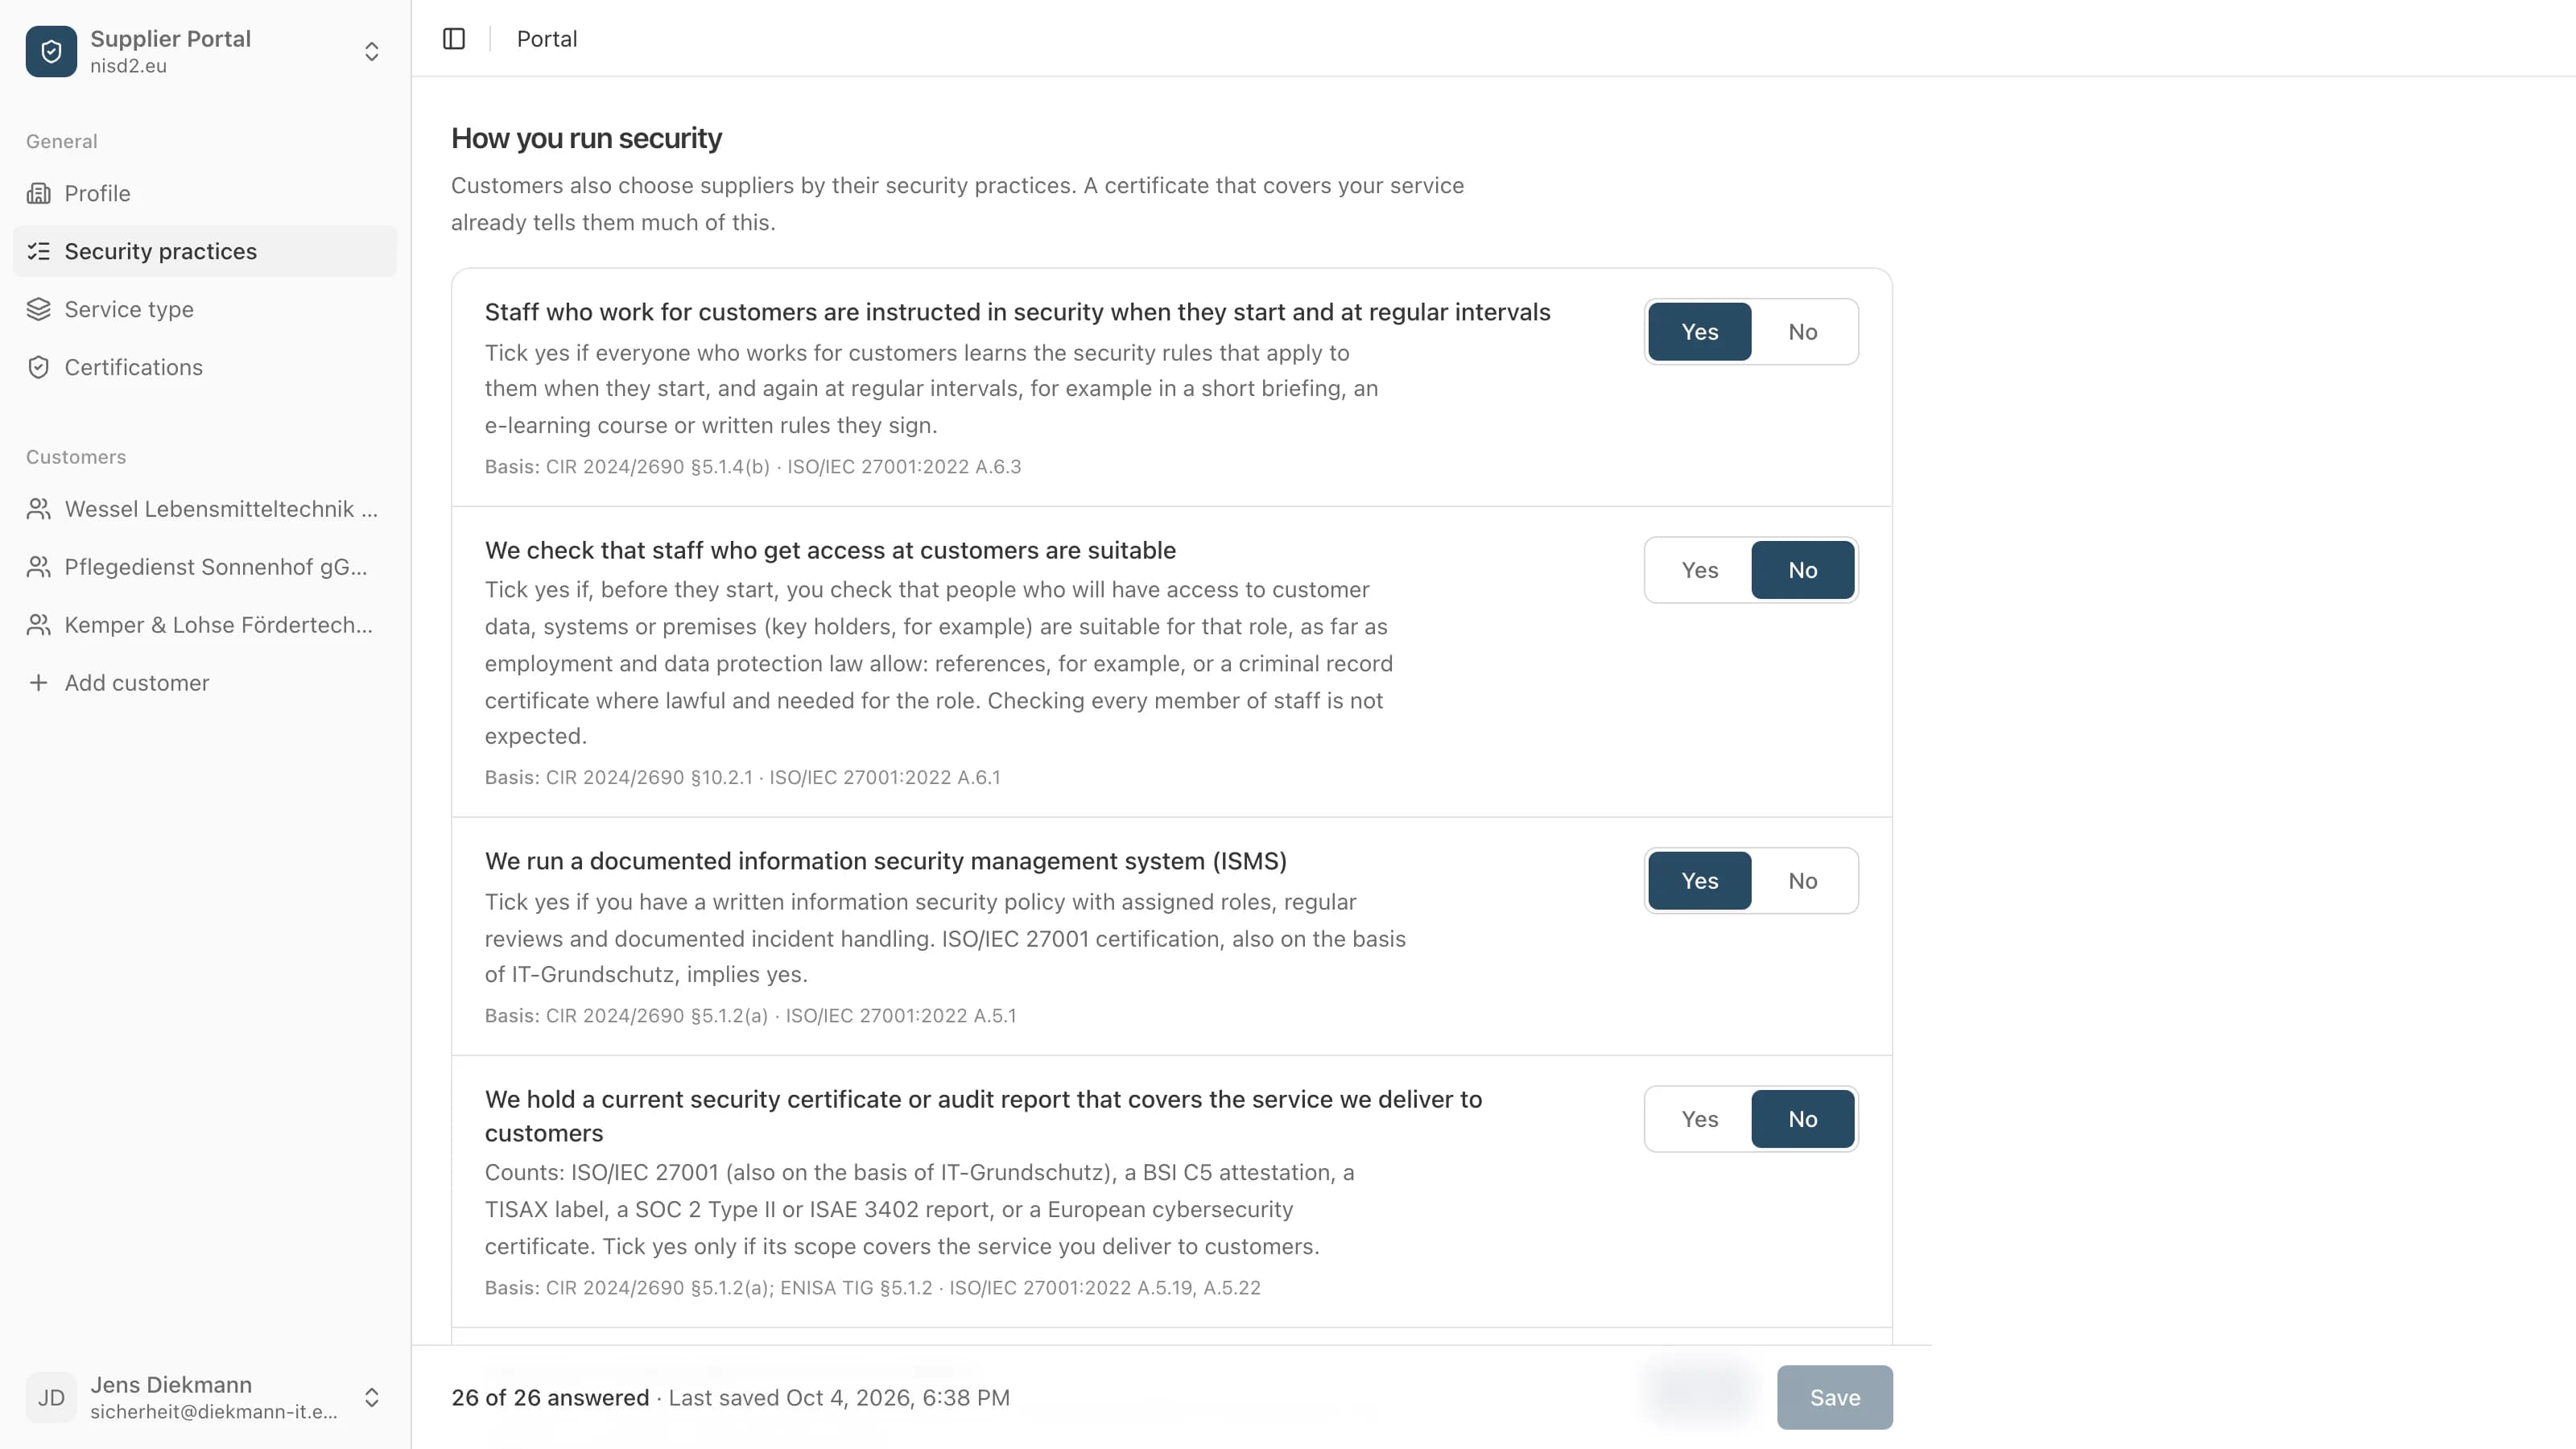
Every question says when to tick yes
Under each question it says in plain words what is meant, with examples. Below that, what the question rests on, mostly a paragraph of Implementing Regulation (EU) 2024/2690, and the matching ISO/IEC 27001:2022 control where there is one.
- 3
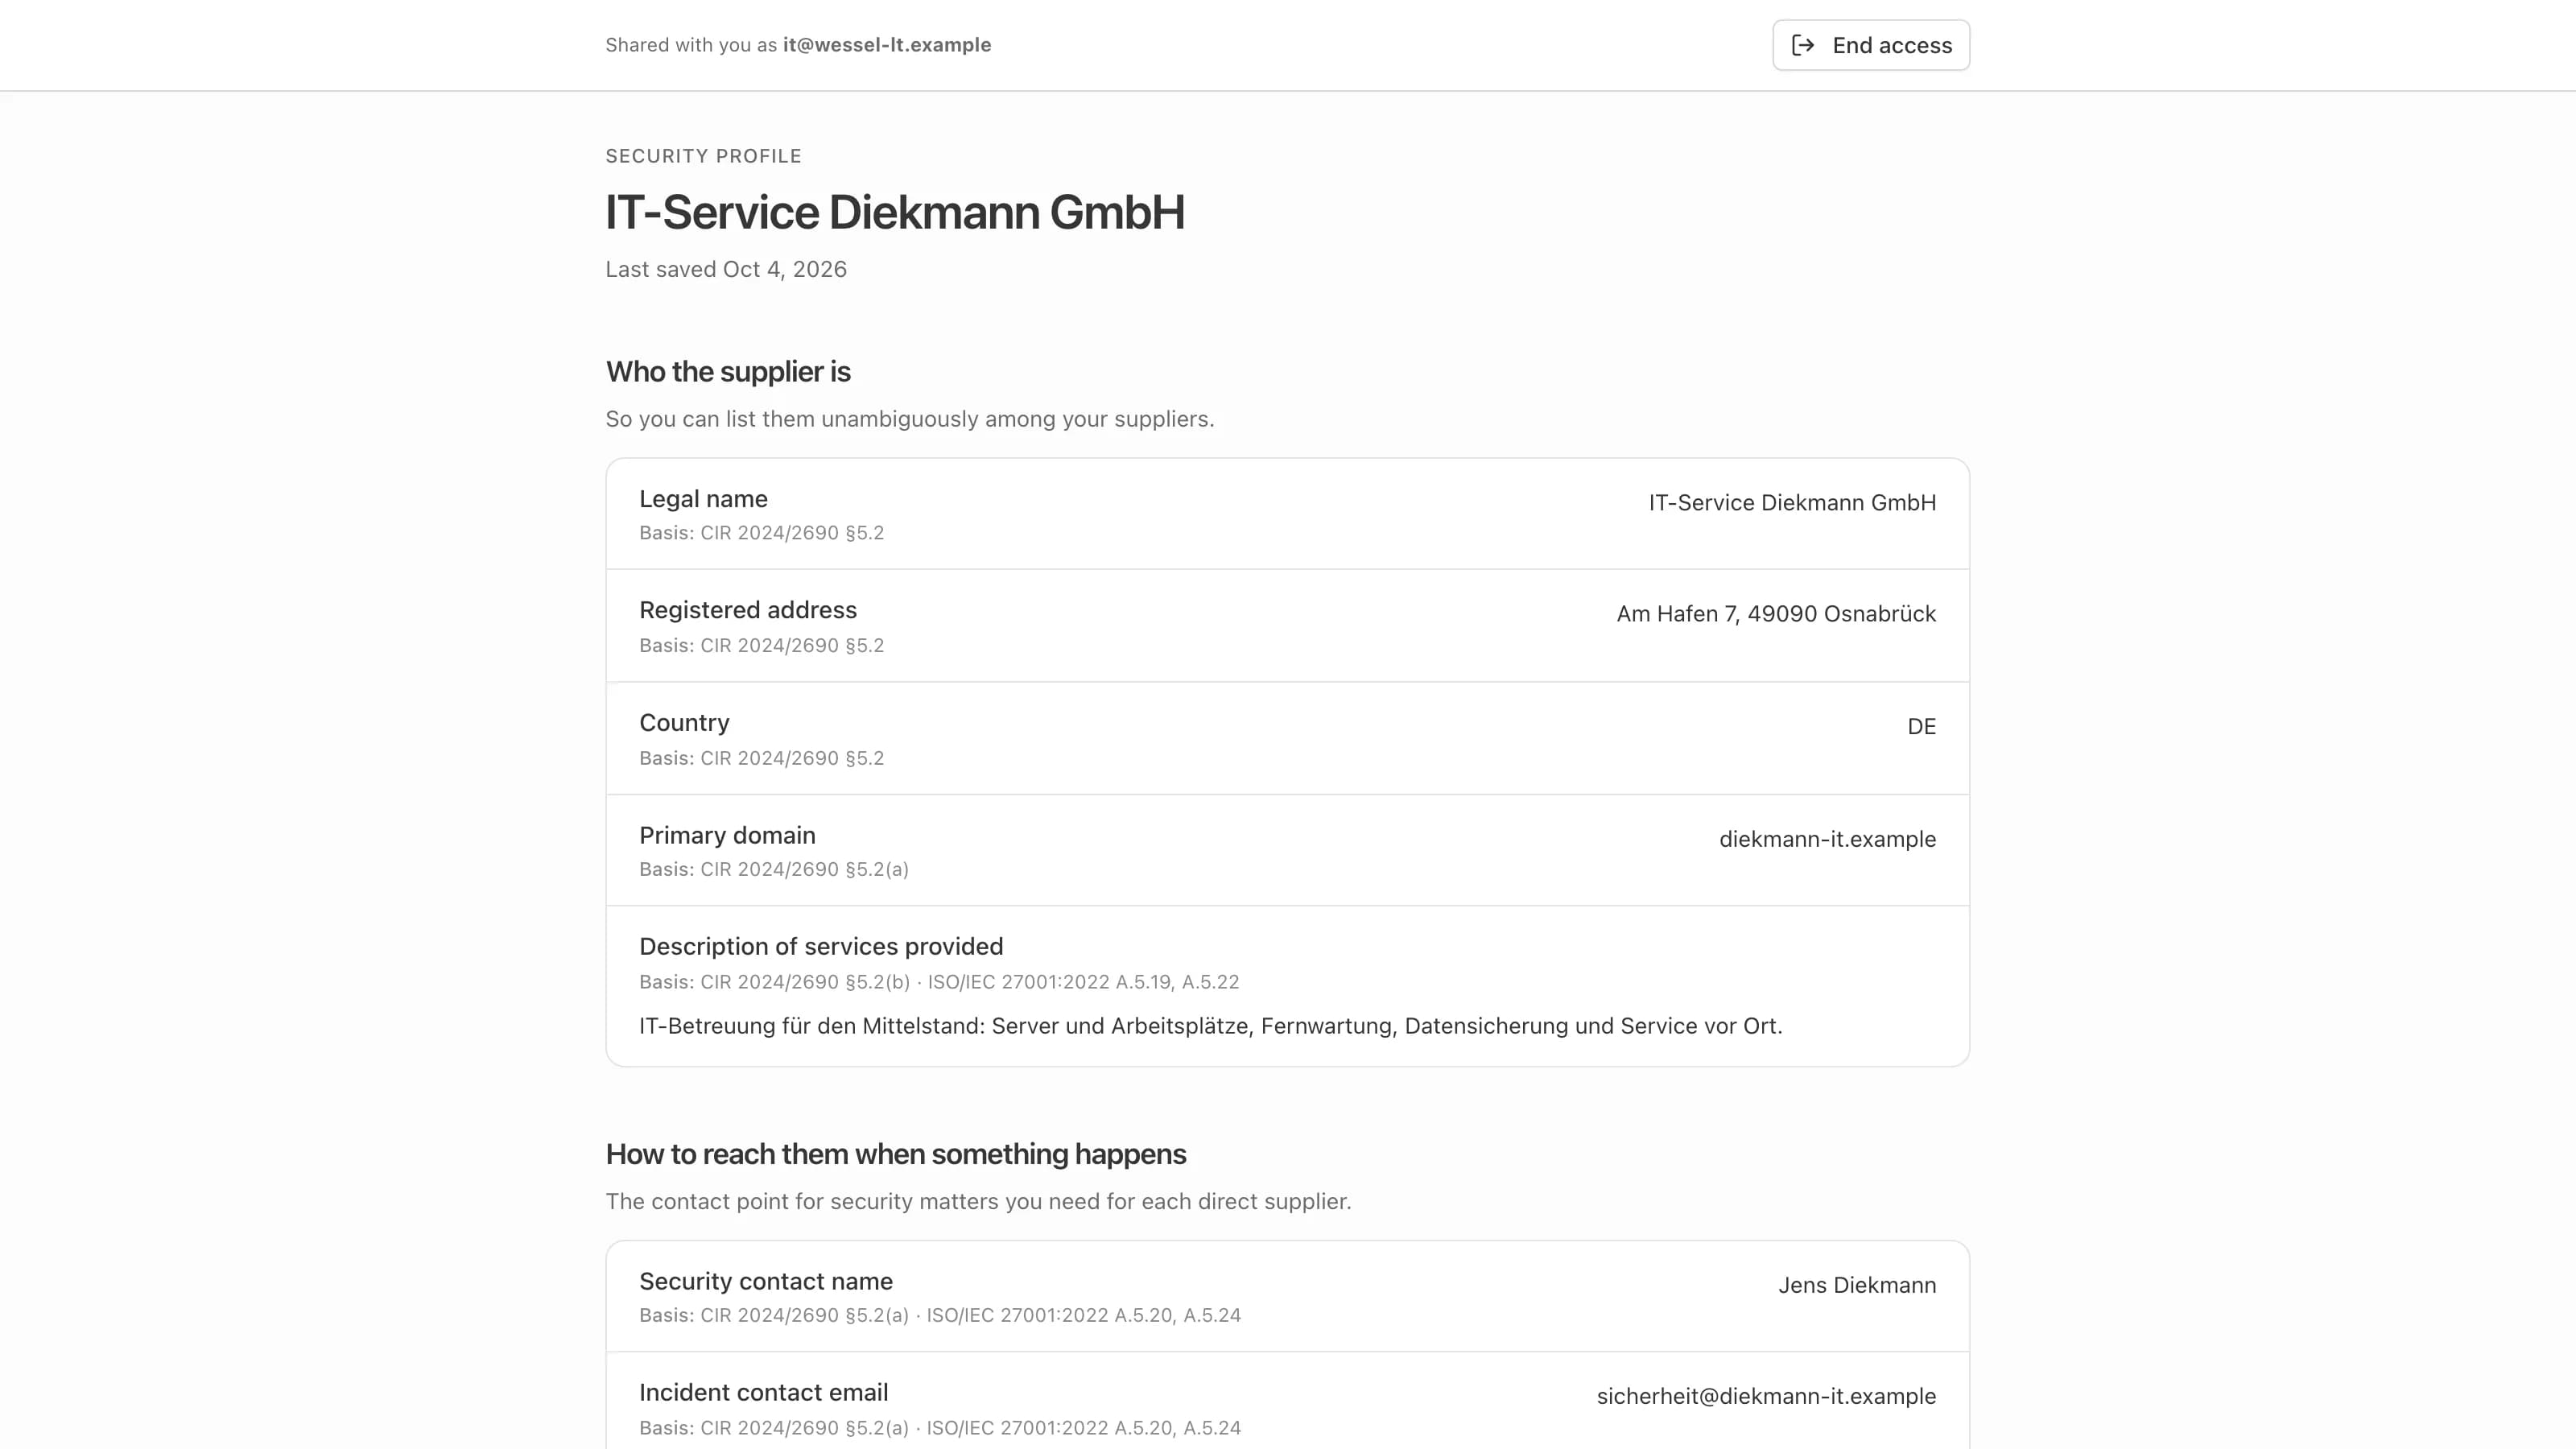
Answer once, show every customer
You invite your customers by email. Each opens your answers through a link of their own, without creating an account, and reads the same answers as everyone else. Nothing is public: no profile page, nothing for search engines. You can take the access back at any time.
- 4
Customers on nisd2.eu have you in their supplier register
If your customer uses nisd2.eu itself, it requests your answers in the portal. From then on it opens them from its supplier register, where it keeps its suppliers under NIS 2.
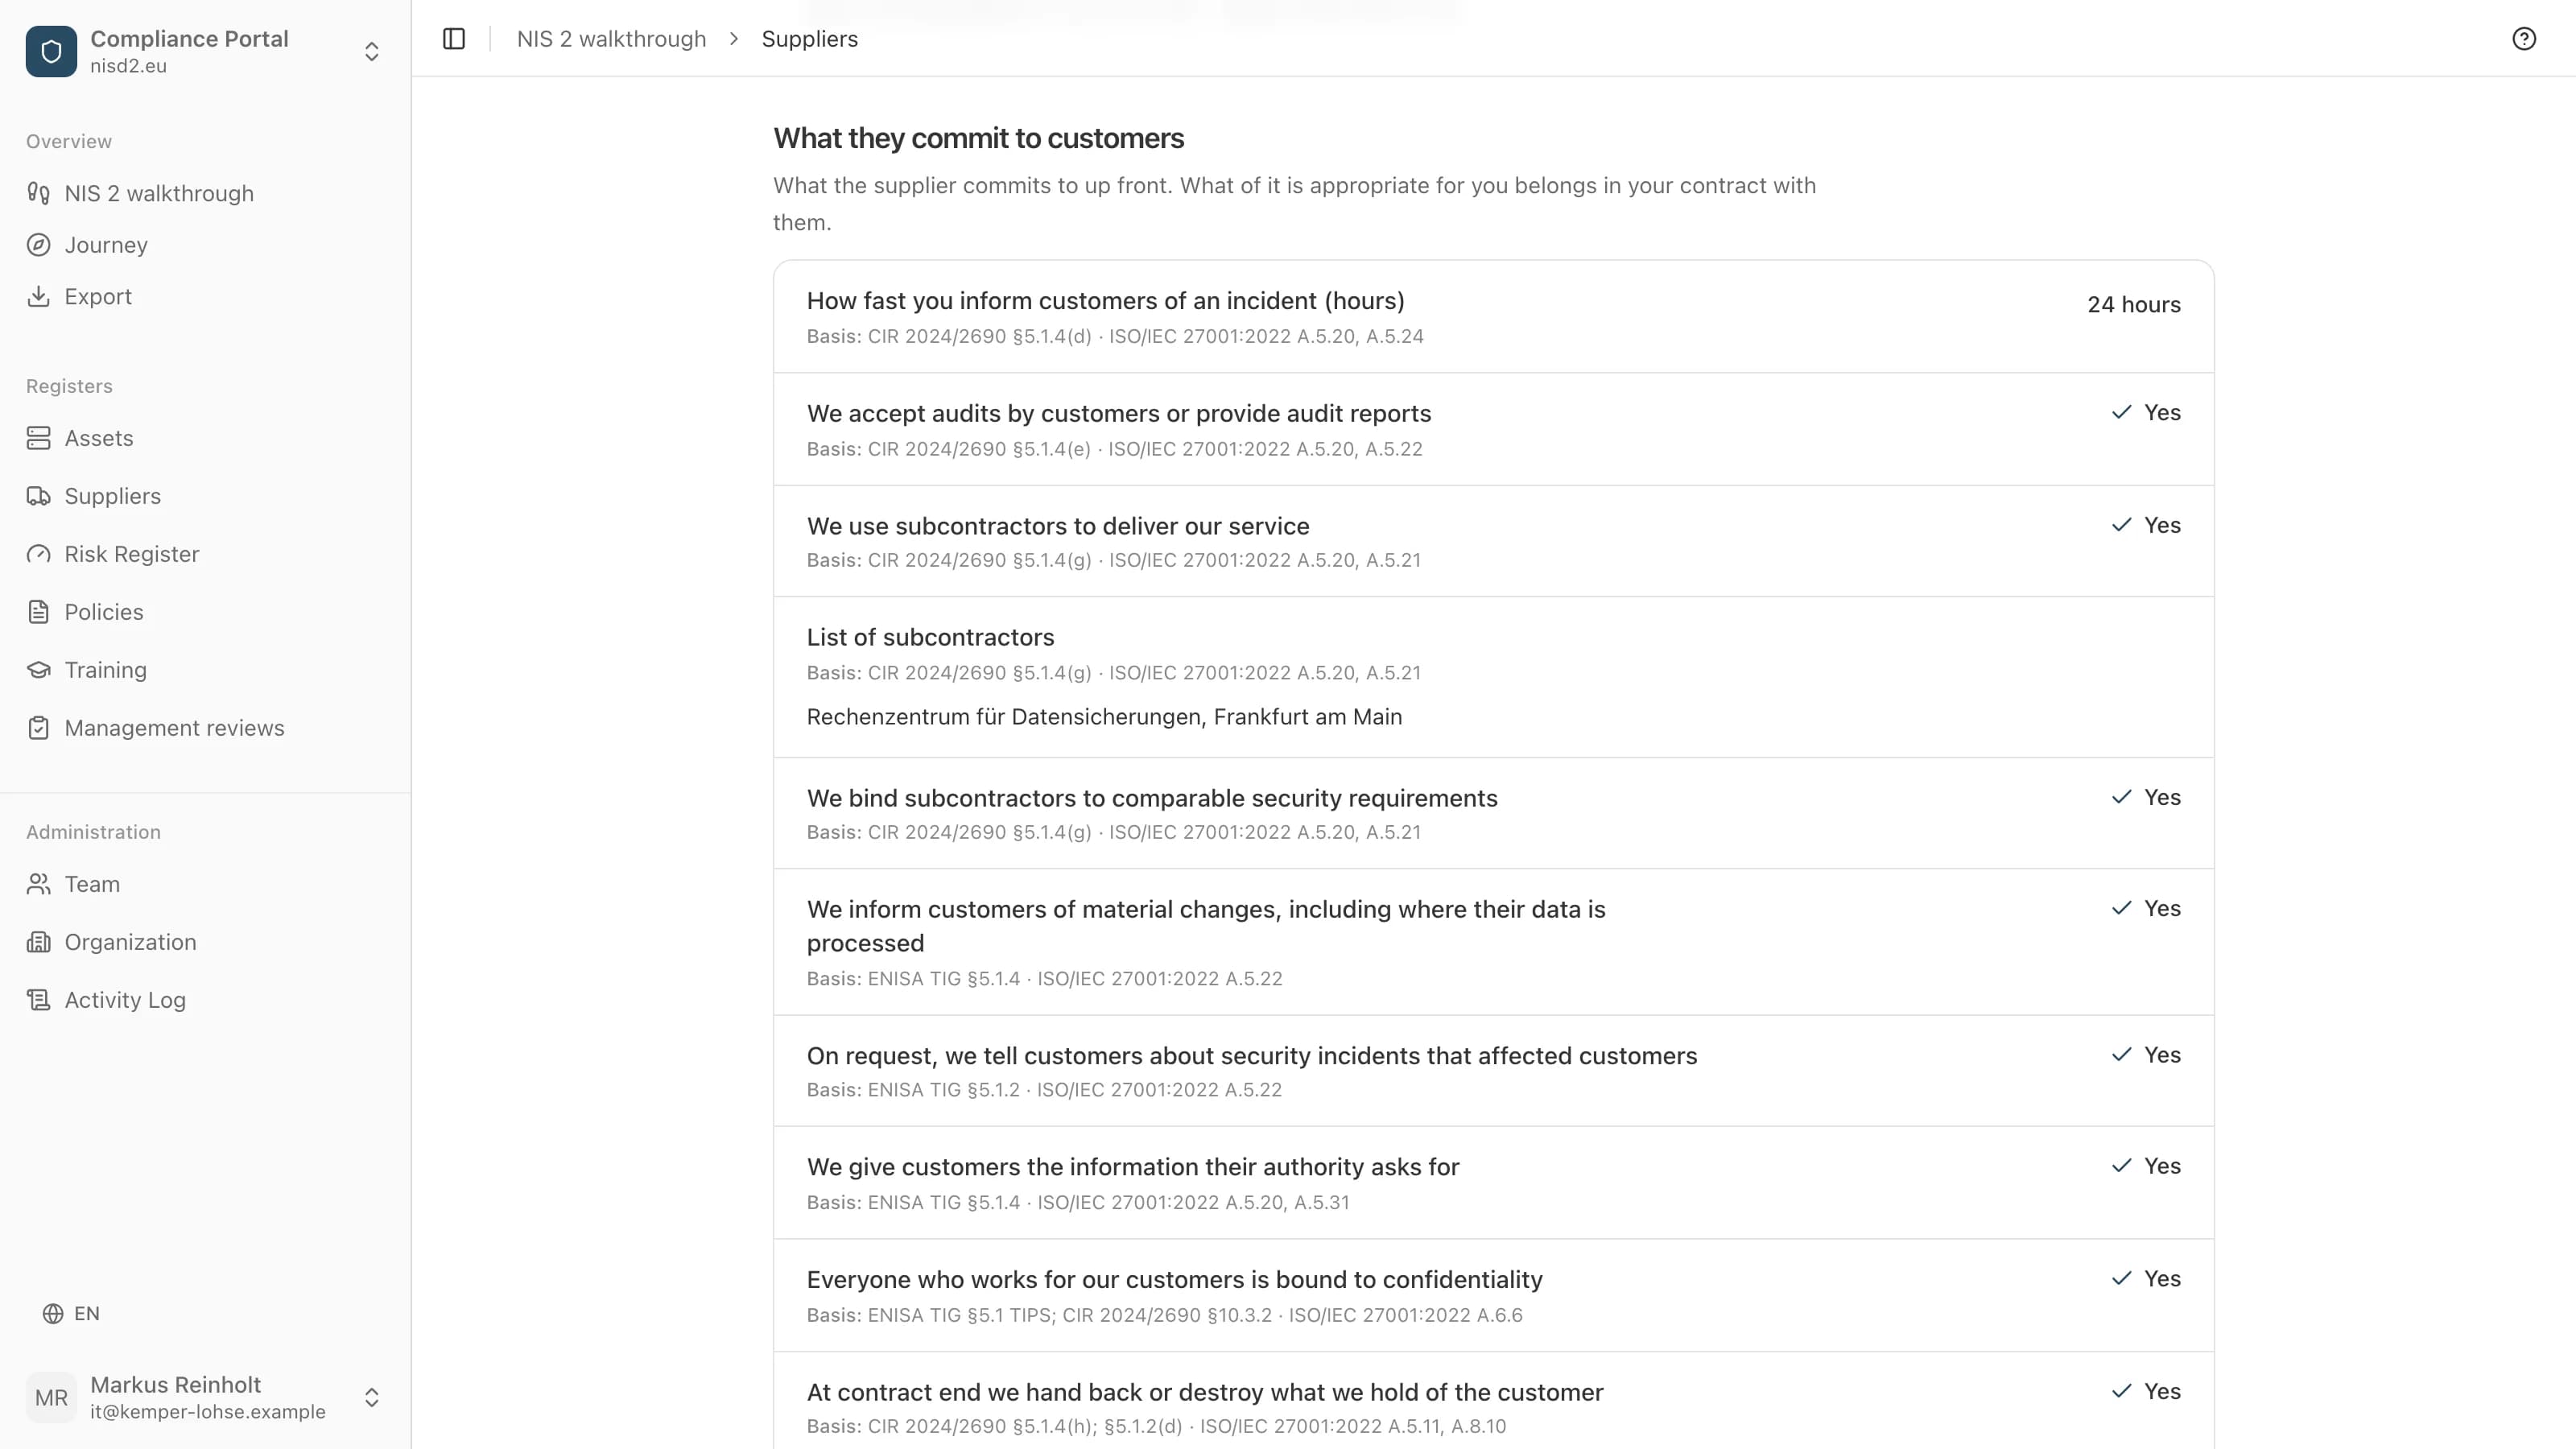
- 5
Change it in one place
When a subcontractor is added or an answer changes, you change it once in the portal. Every customer always reads the current version, with the day of your last change.
O que lhe é perguntado depende daquilo a que acede junto dos seus clientes.
Todos os fornecedores respondem a 21 perguntas. No perfil indica se guarda dados dos seus clientes, acede aos sistemas deles ou entra nas suas instalações, e se oferece software como serviço, fornece software ou gere a informática dos clientes. O resto decorre daí. Um fornecedor que acede a dados, sistemas ou instalações responde também sobre confidencialidade, a idoneidade do pessoal com acesso e a devolução no fim do contrato.
Os dados dos seus clientes
Onde os dados são tratados, o acordo de tratamento de dados, cifragem em repouso e em trânsito. E ainda a sua gestão da segurança: SGSI, certificado, tratamento de vulnerabilidades, planos para incidentes e falhas, um segundo fator para as suas próprias contas de administrador.
Os sistemas dos seus clientes
Contas pessoais com um segundo fator para cada acesso, incluindo a manutenção remota, e registo dos acessos com direitos de administrador. E ainda a mesma gestão da segurança que para os dados dos clientes.
As instalações dos seus clientes
Como controla chaves, cartões e códigos e que regras de conduta escritas o seu pessoal segue no local. A um fornecedor que apenas entra nas instalações não são feitas perguntas sobre SGSI, testes de segurança ou contas de administrador.
Software e serviços geridos
Se oferece software como serviço ou fornece software: desenvolvimento seguro, uma forma publicada de comunicar falhas de segurança, testes de segurança independentes. No SaaS, também um segundo fator para os seus clientes e o tempo de reposição do serviço; no software fornecido, até quando fornece atualizações de segurança, uma SBOM e versões assinadas. Se gere a informática dos clientes, responde às perguntas sobre testes de segurança e gestão da segurança.
Uma empresa de limpeza com chaves vê assim 26 perguntas, um fornecedor de SaaS que guarda dados de clientes 39.
„Wir begrüßen aktuelle Vorstöße der Wirtschaft, einen einheitlichen Fragenkatalog für Lieferanten zu erarbeiten, der die Erfüllung der Anforderungen belegt.“
We welcome current initiatives from industry to develop a uniform catalogue of questions for suppliers that demonstrates the requirements are met.
This questionnaire is one such initiative: uniform, open and free to reuse. Suppliers answer it once, and every customer reads the same answers when it manages the security of its supply chain under Art. 21(2)(d) NIS 2.
Only for customers you invite
Your answers are seen only by the customers you invite or whose request you accept. No public profile page, nothing for search engines. Hosted in the EU, with the code open on GitHub.
Start with your profile
Sign in, enter your company name, then answer the questionnaire at your own pace. You invite your customers only when you are ready.
Create supplier profileMore on nisd2.eu
- Supplier portal
What else the portal does: invite customers, store certificates, report incidents.
- Every question with its basis
The whole questionnaire to read, and as a PDF, for Word and as an open schema.
- Open source
The full source code under AGPL-3.0 on GitHub.
Open source
A plataforma é open source e gratuita se a alojar por conta própria. Ganhamos com a implementação guiada, não com os seus dados. O código e os esquemas estão abertos no GitHub, por isso pode verificar por si próprio. Tudo exportável, sem lock-in.