For suppliers to companies under NIS 2
Answer one security questionnaire, share it with every customer
Companies under NIS 2 have to manage the security of their supply chain, so they ask their suppliers. You answer one questionnaire, once, and every customer reads the same answers. Free for suppliers.
Programe și afilieri
How the questionnaire works
Every picture shows the real app, filled in for made-up sample companies.
- 1
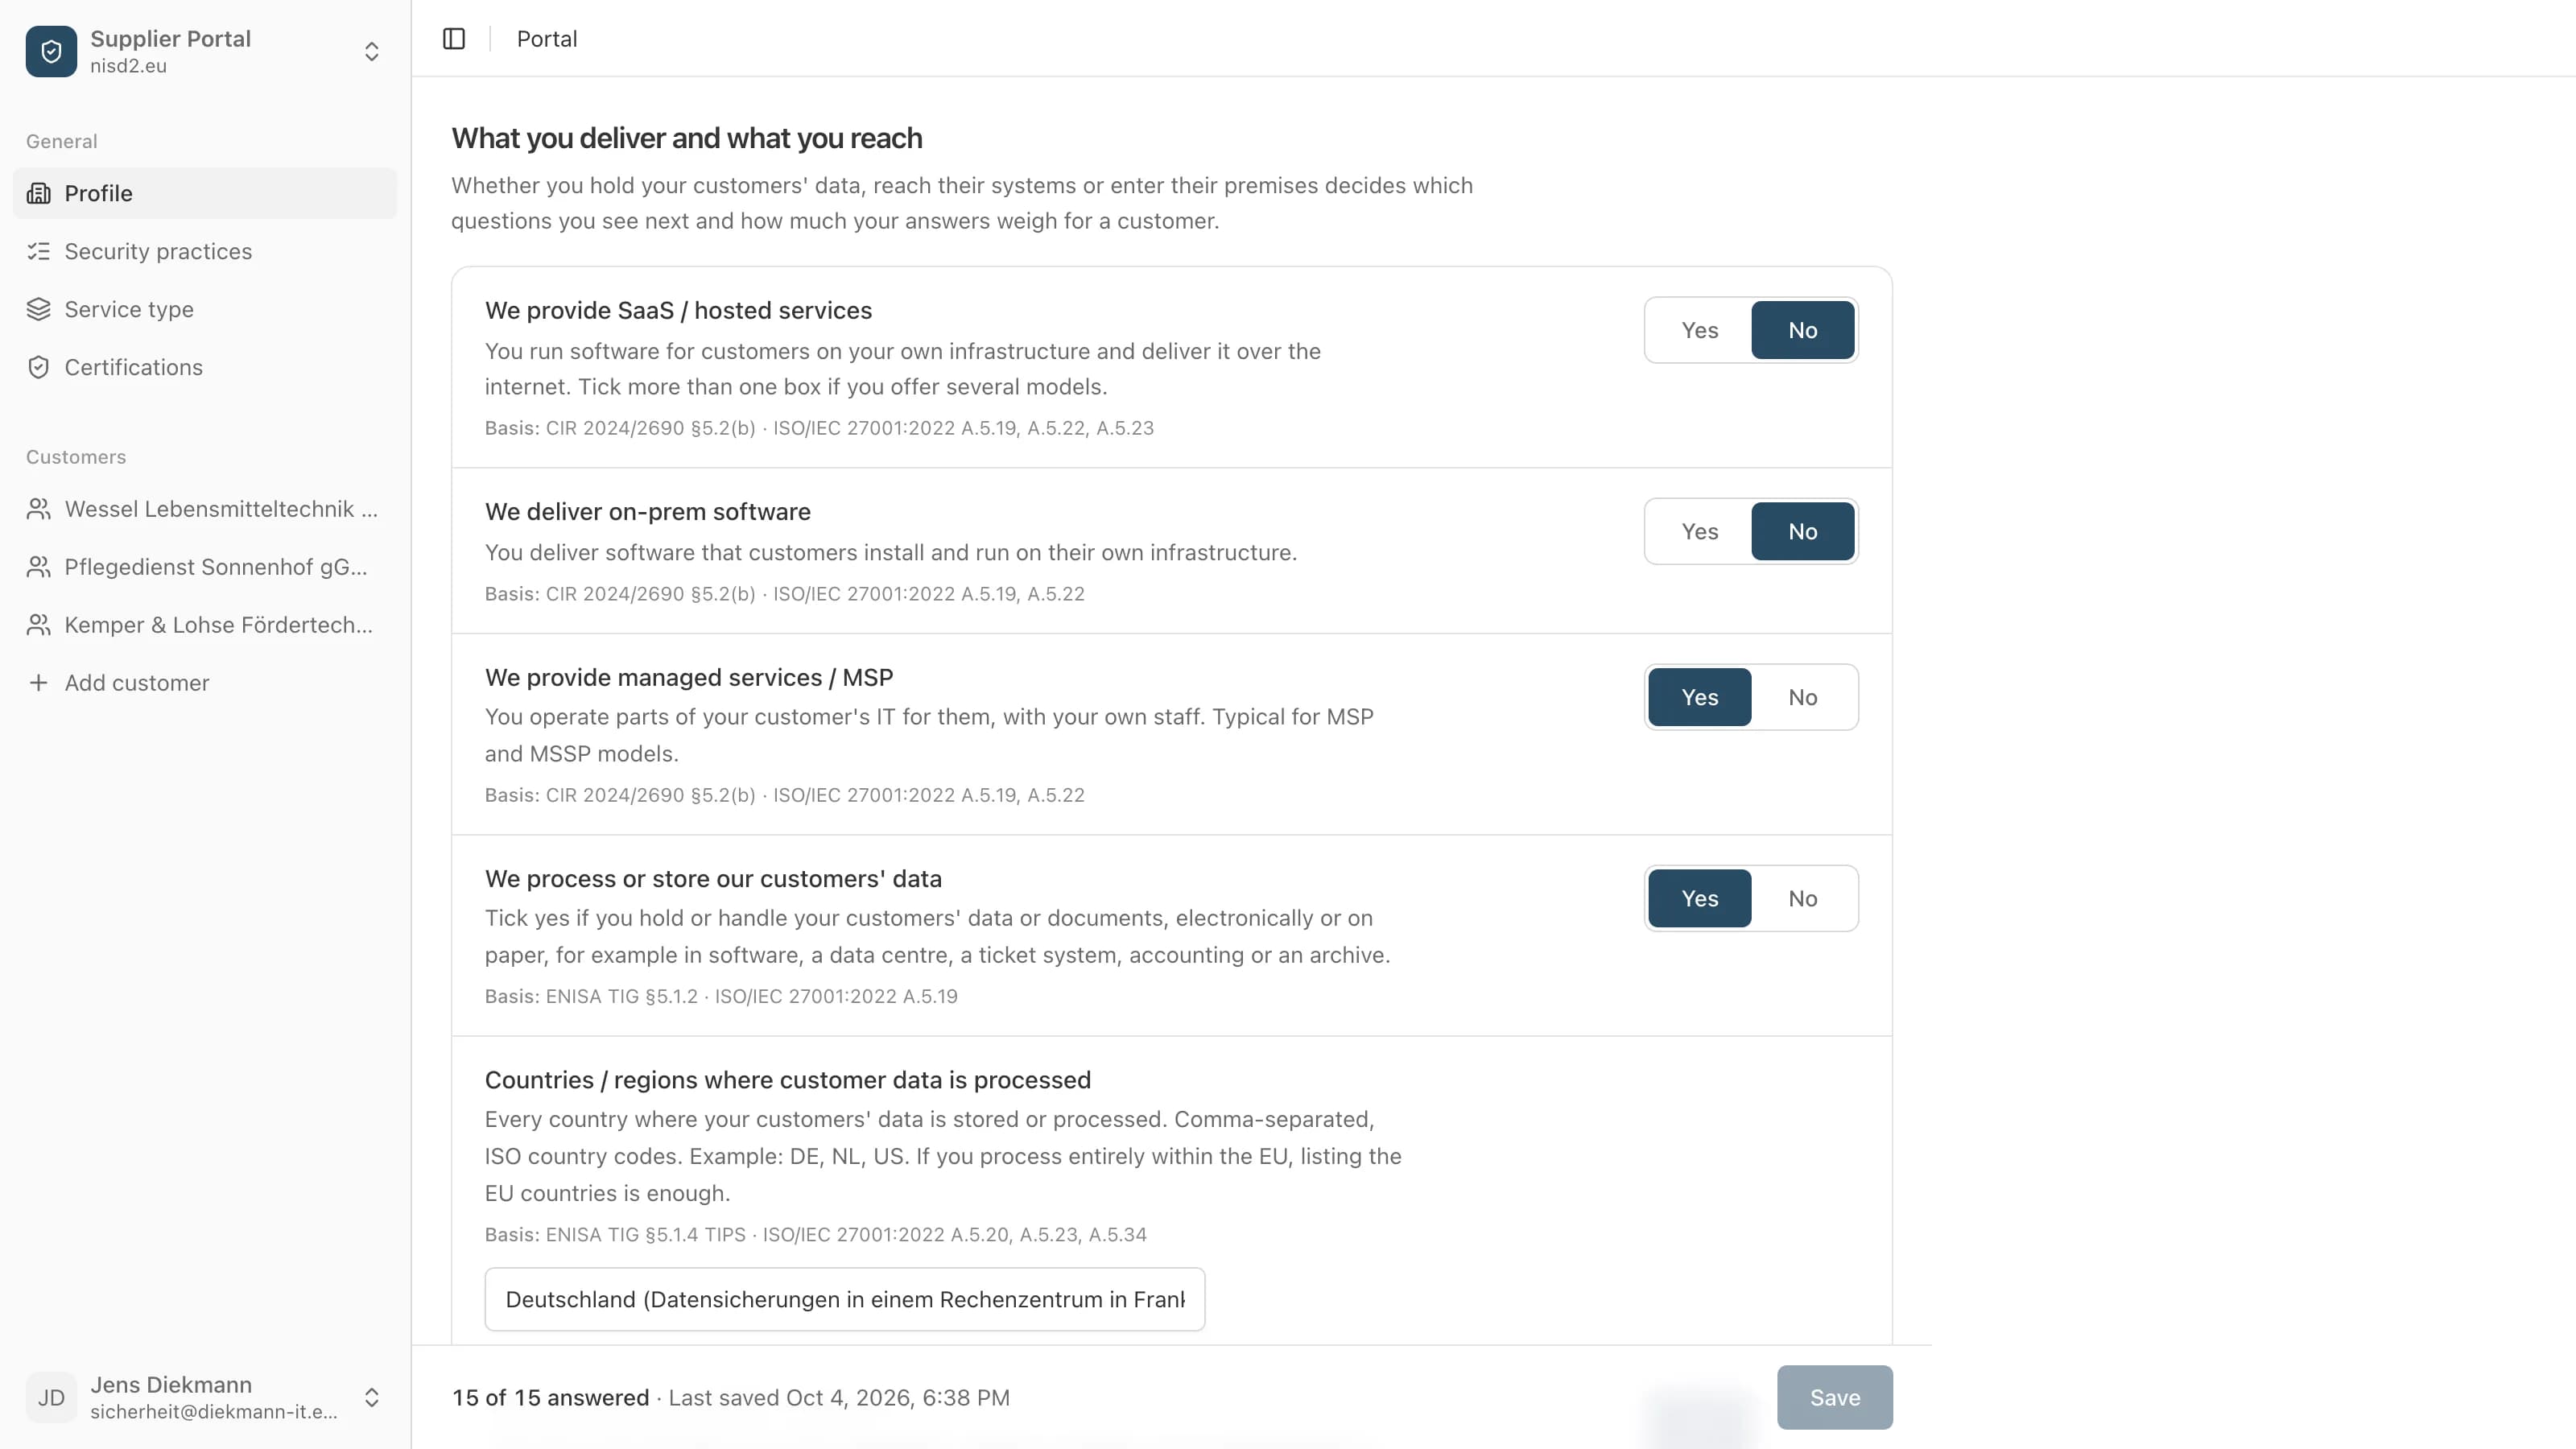
Only the questions that fit you
First you say whether you hold your customers' data, access their systems or enter their premises, and what service you provide. After that you see only the questions that belong to it, and none that do not apply to your service.
- 2
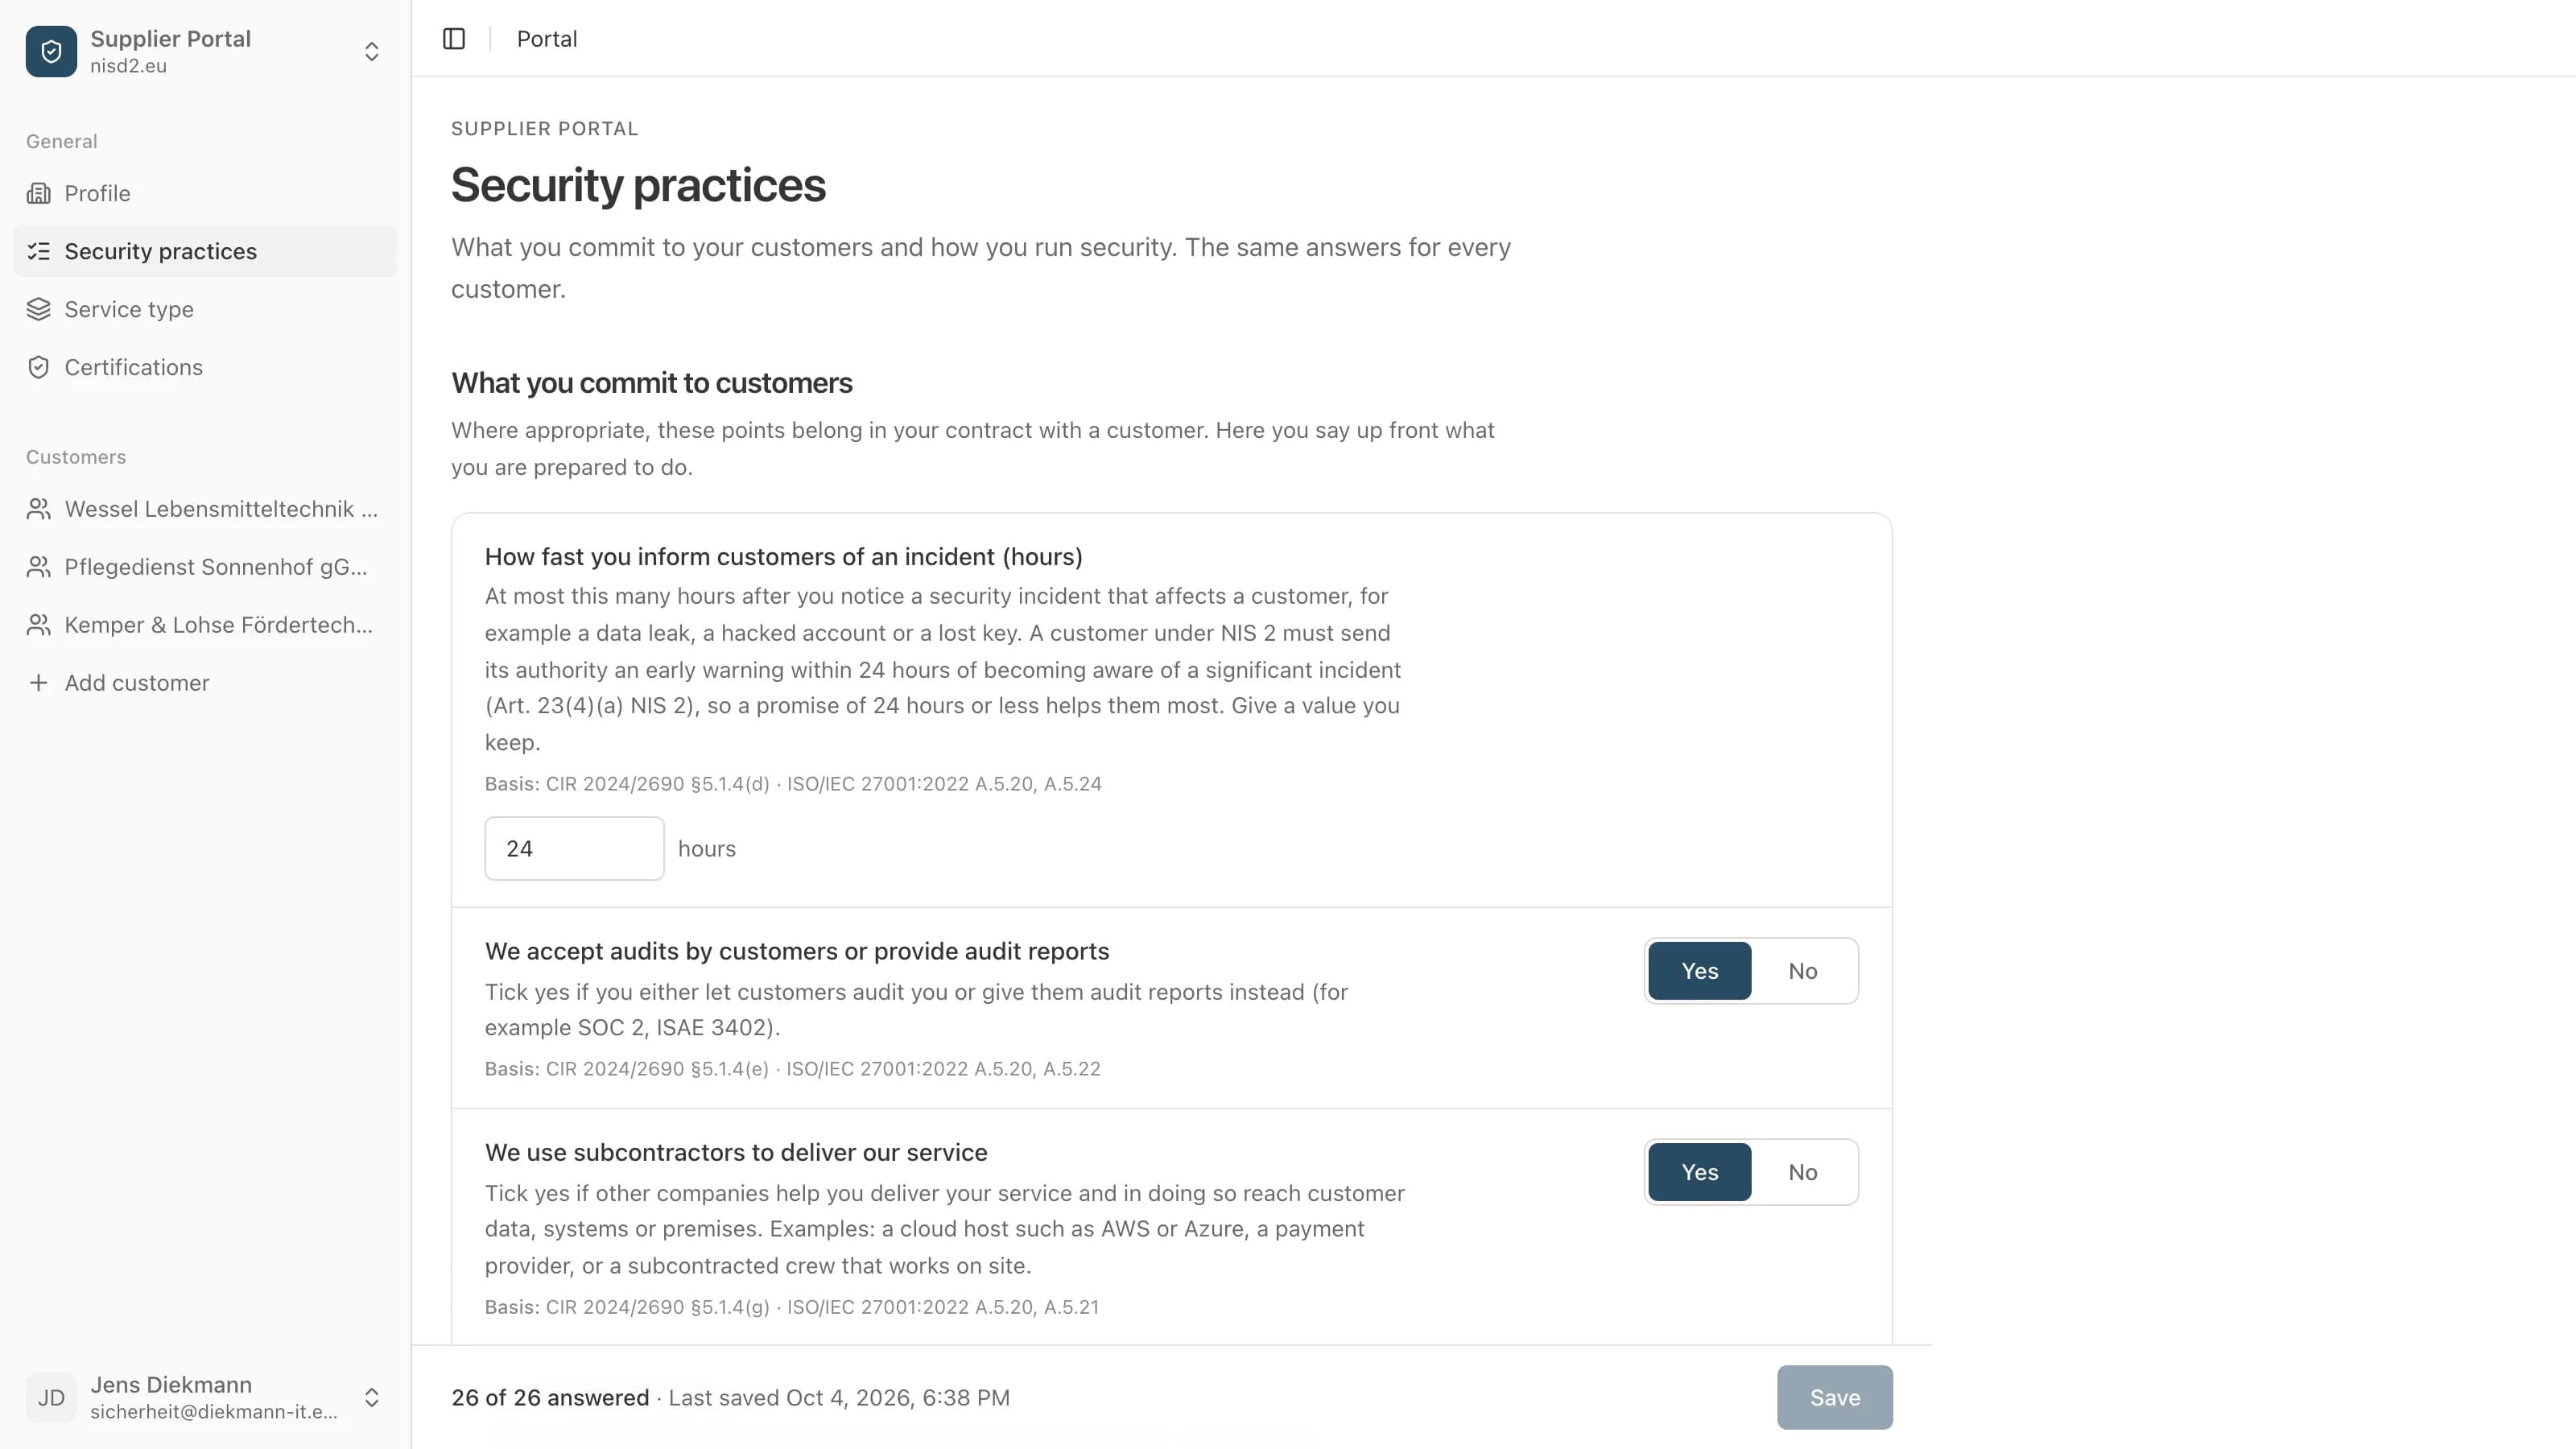
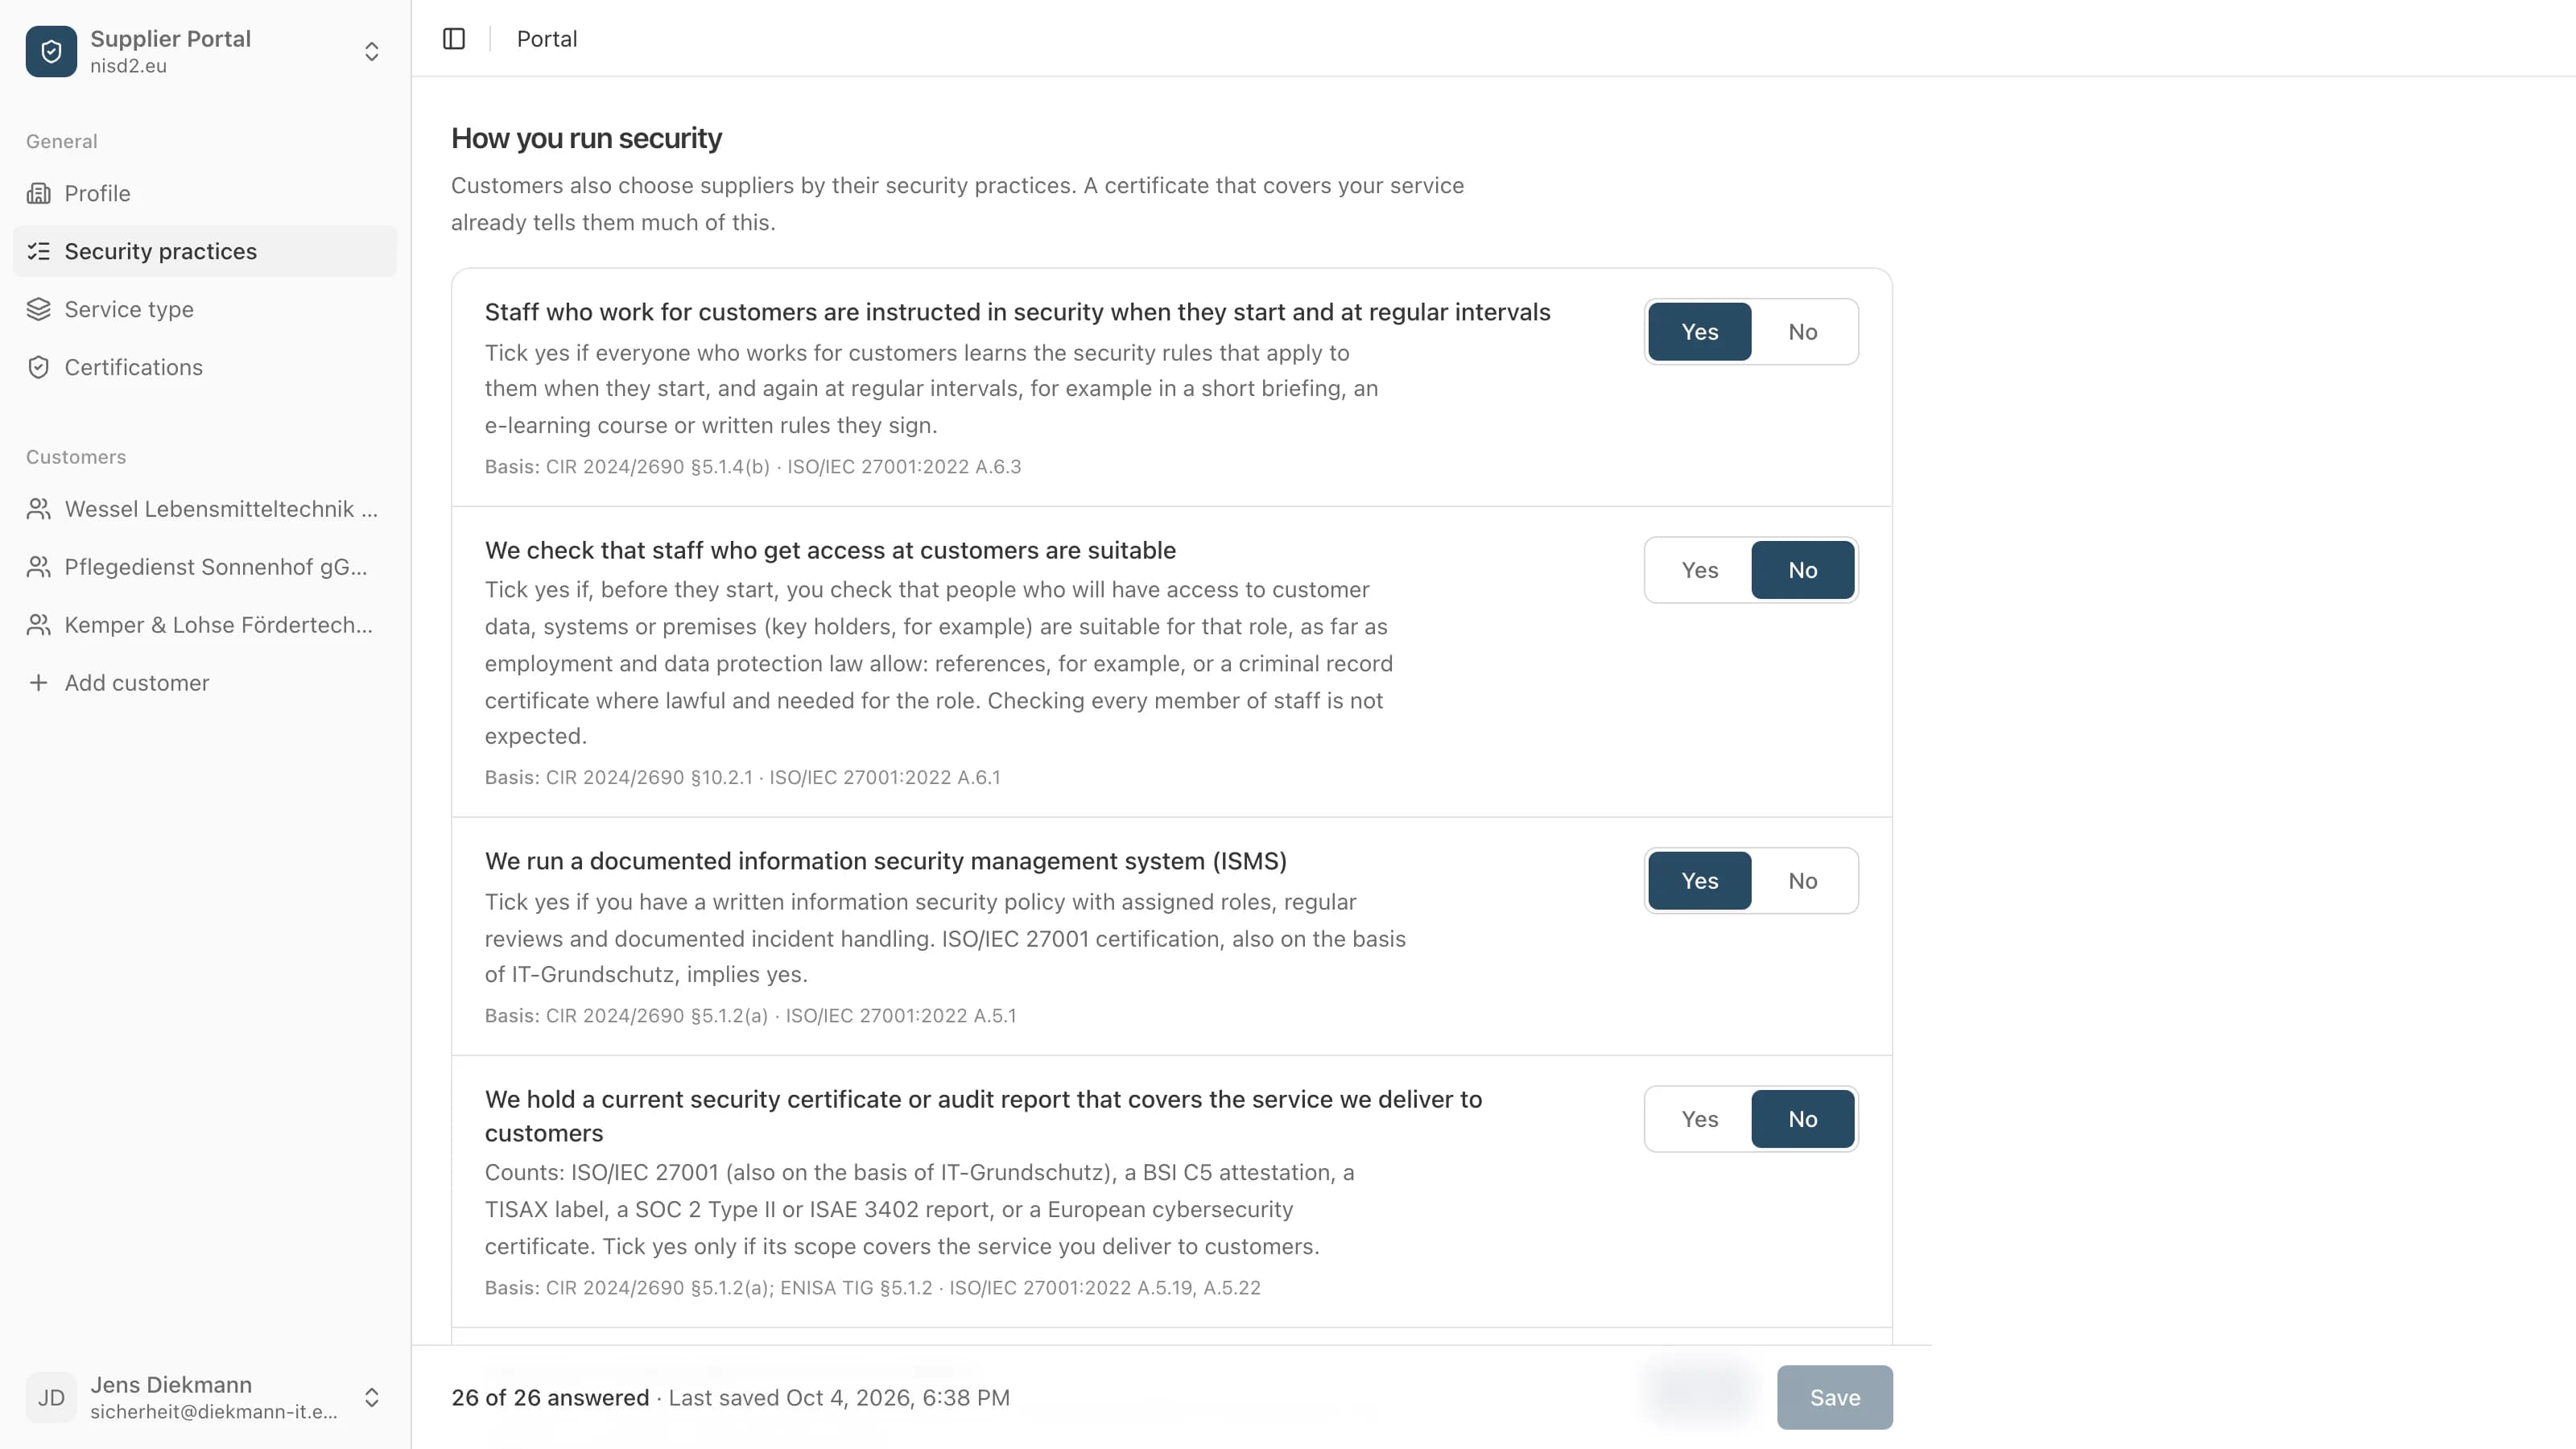
Every question says when to tick yes
Under each question it says in plain words what is meant, with examples. Below that, what the question rests on, mostly a paragraph of Implementing Regulation (EU) 2024/2690, and the matching ISO/IEC 27001:2022 control where there is one.
- 3
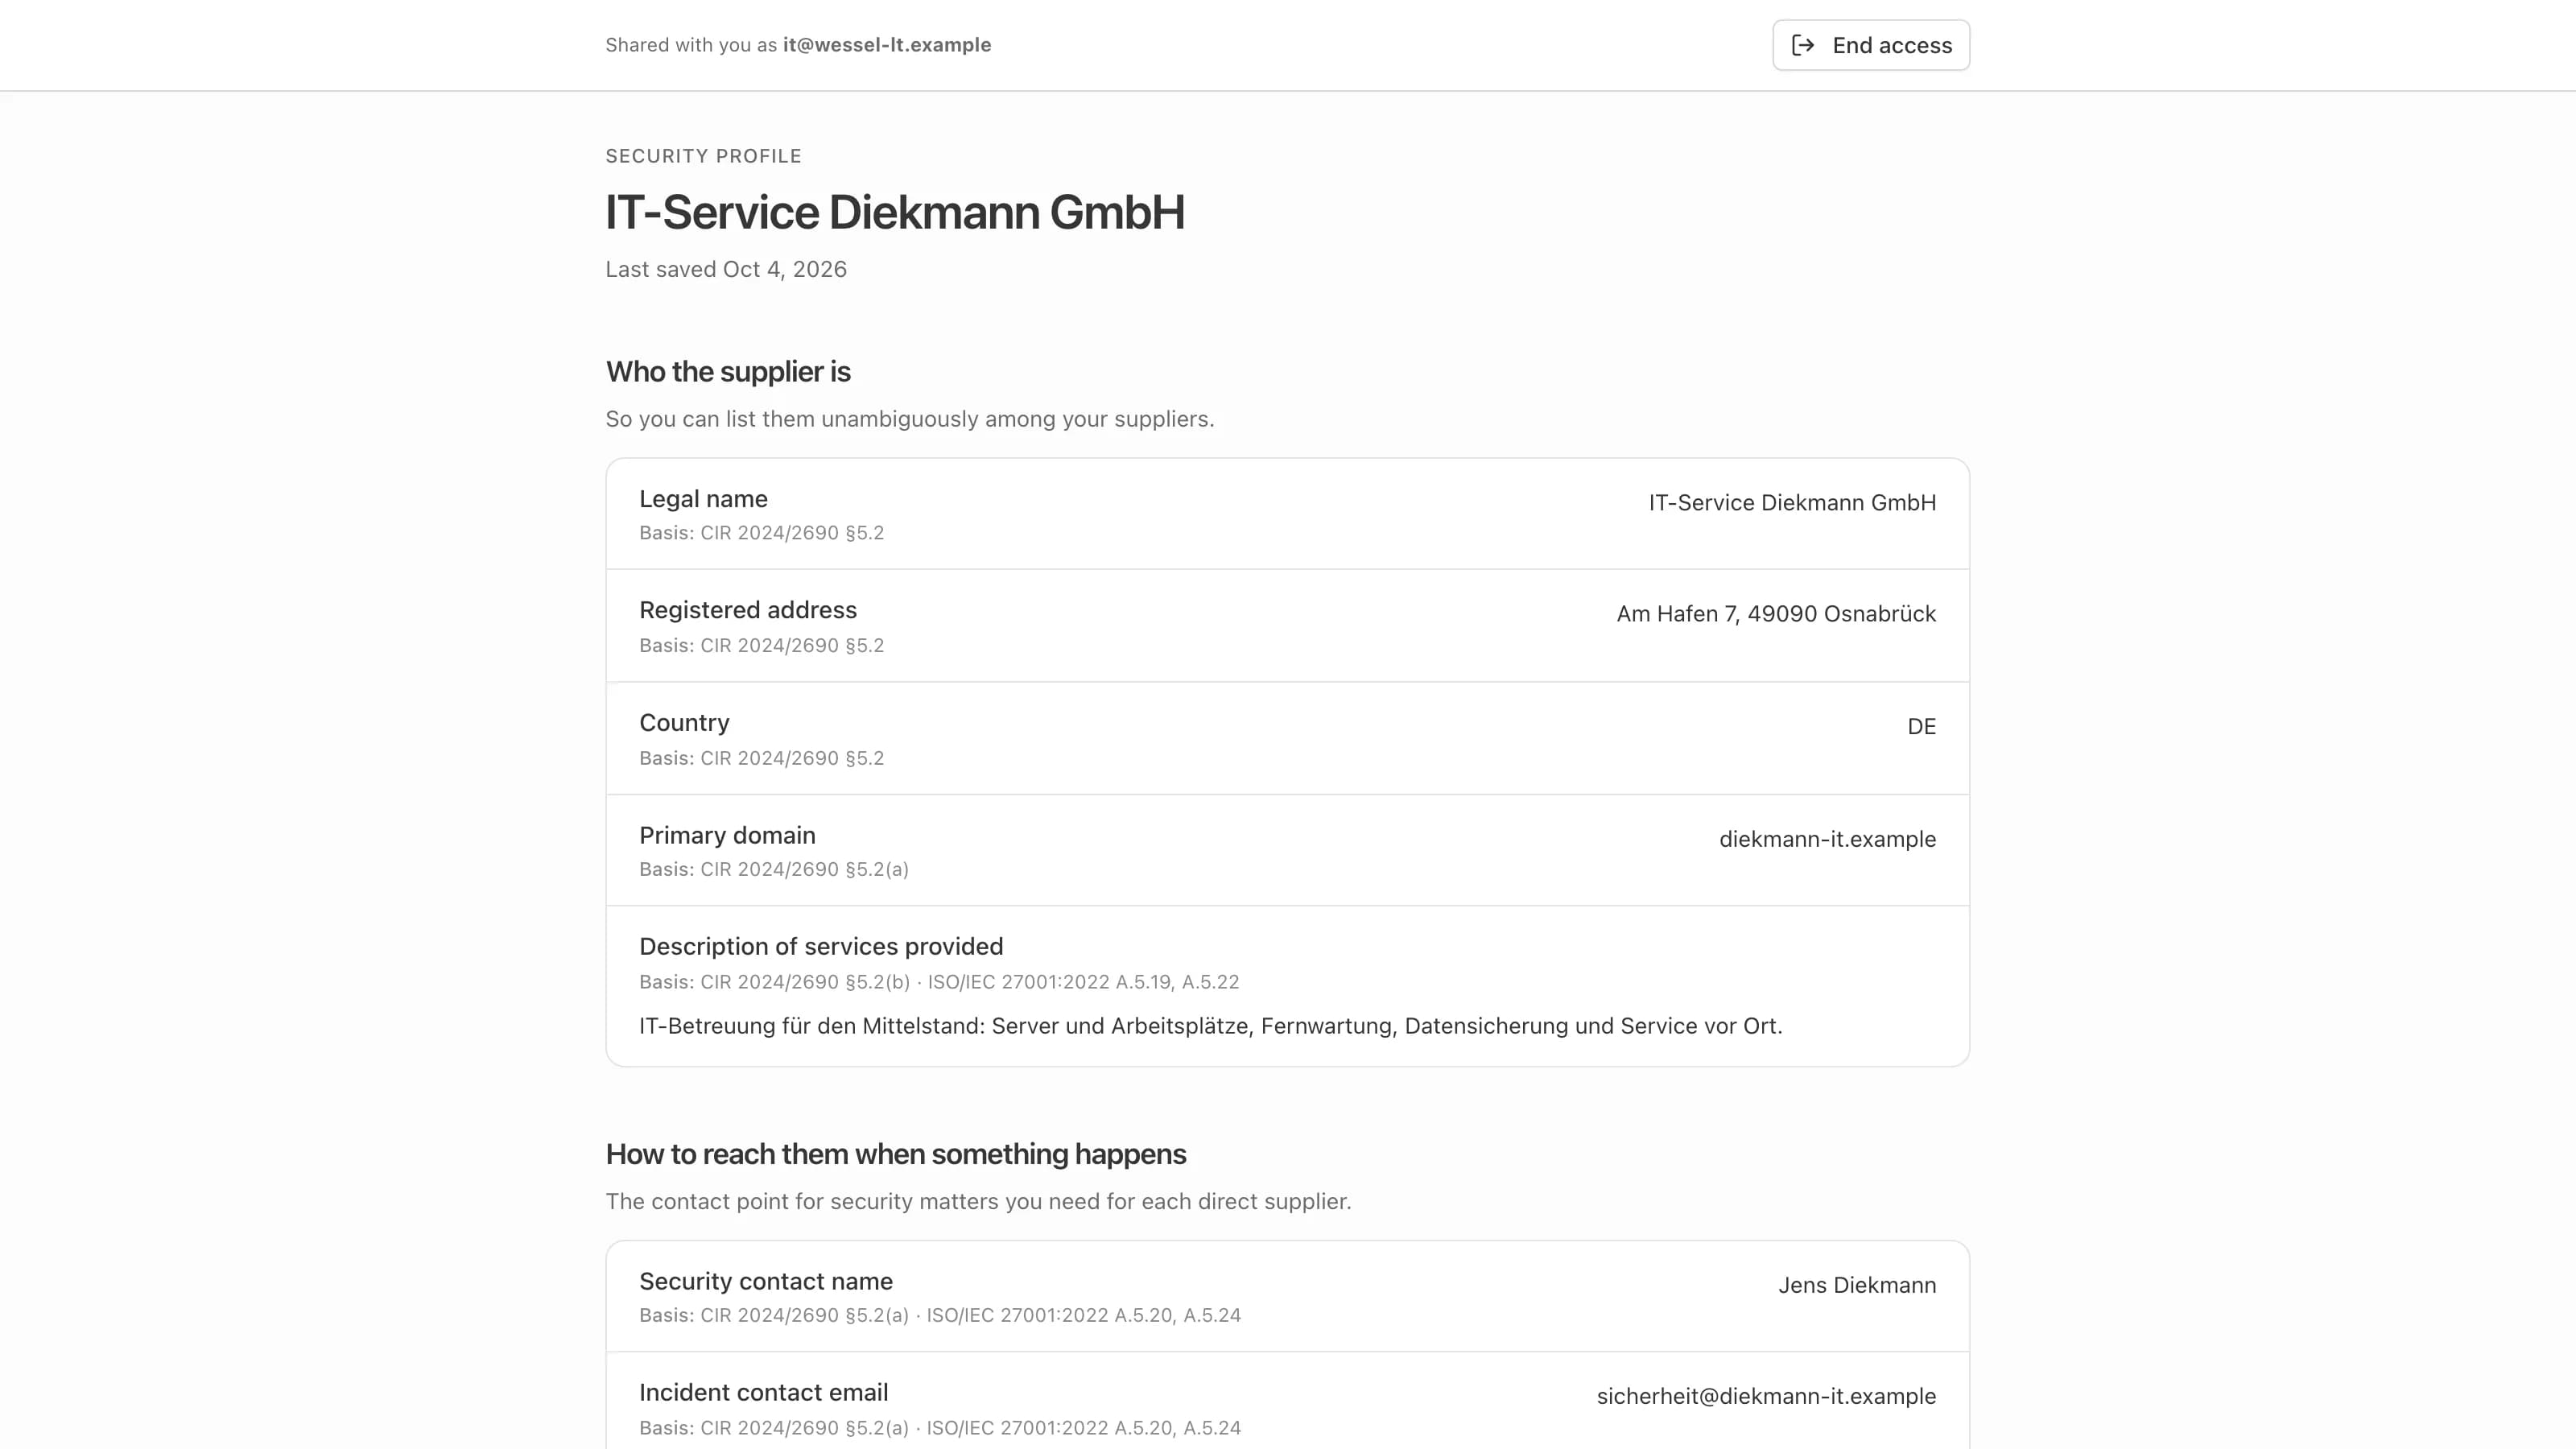
Answer once, show every customer
You invite your customers by email. Each opens your answers through a link of their own, without creating an account, and reads the same answers as everyone else. Nothing is public: no profile page, nothing for search engines. You can take the access back at any time.
- 4
Customers on nisd2.eu have you in their supplier register
If your customer uses nisd2.eu itself, it requests your answers in the portal. From then on it opens them from its supplier register, where it keeps its suppliers under NIS 2.
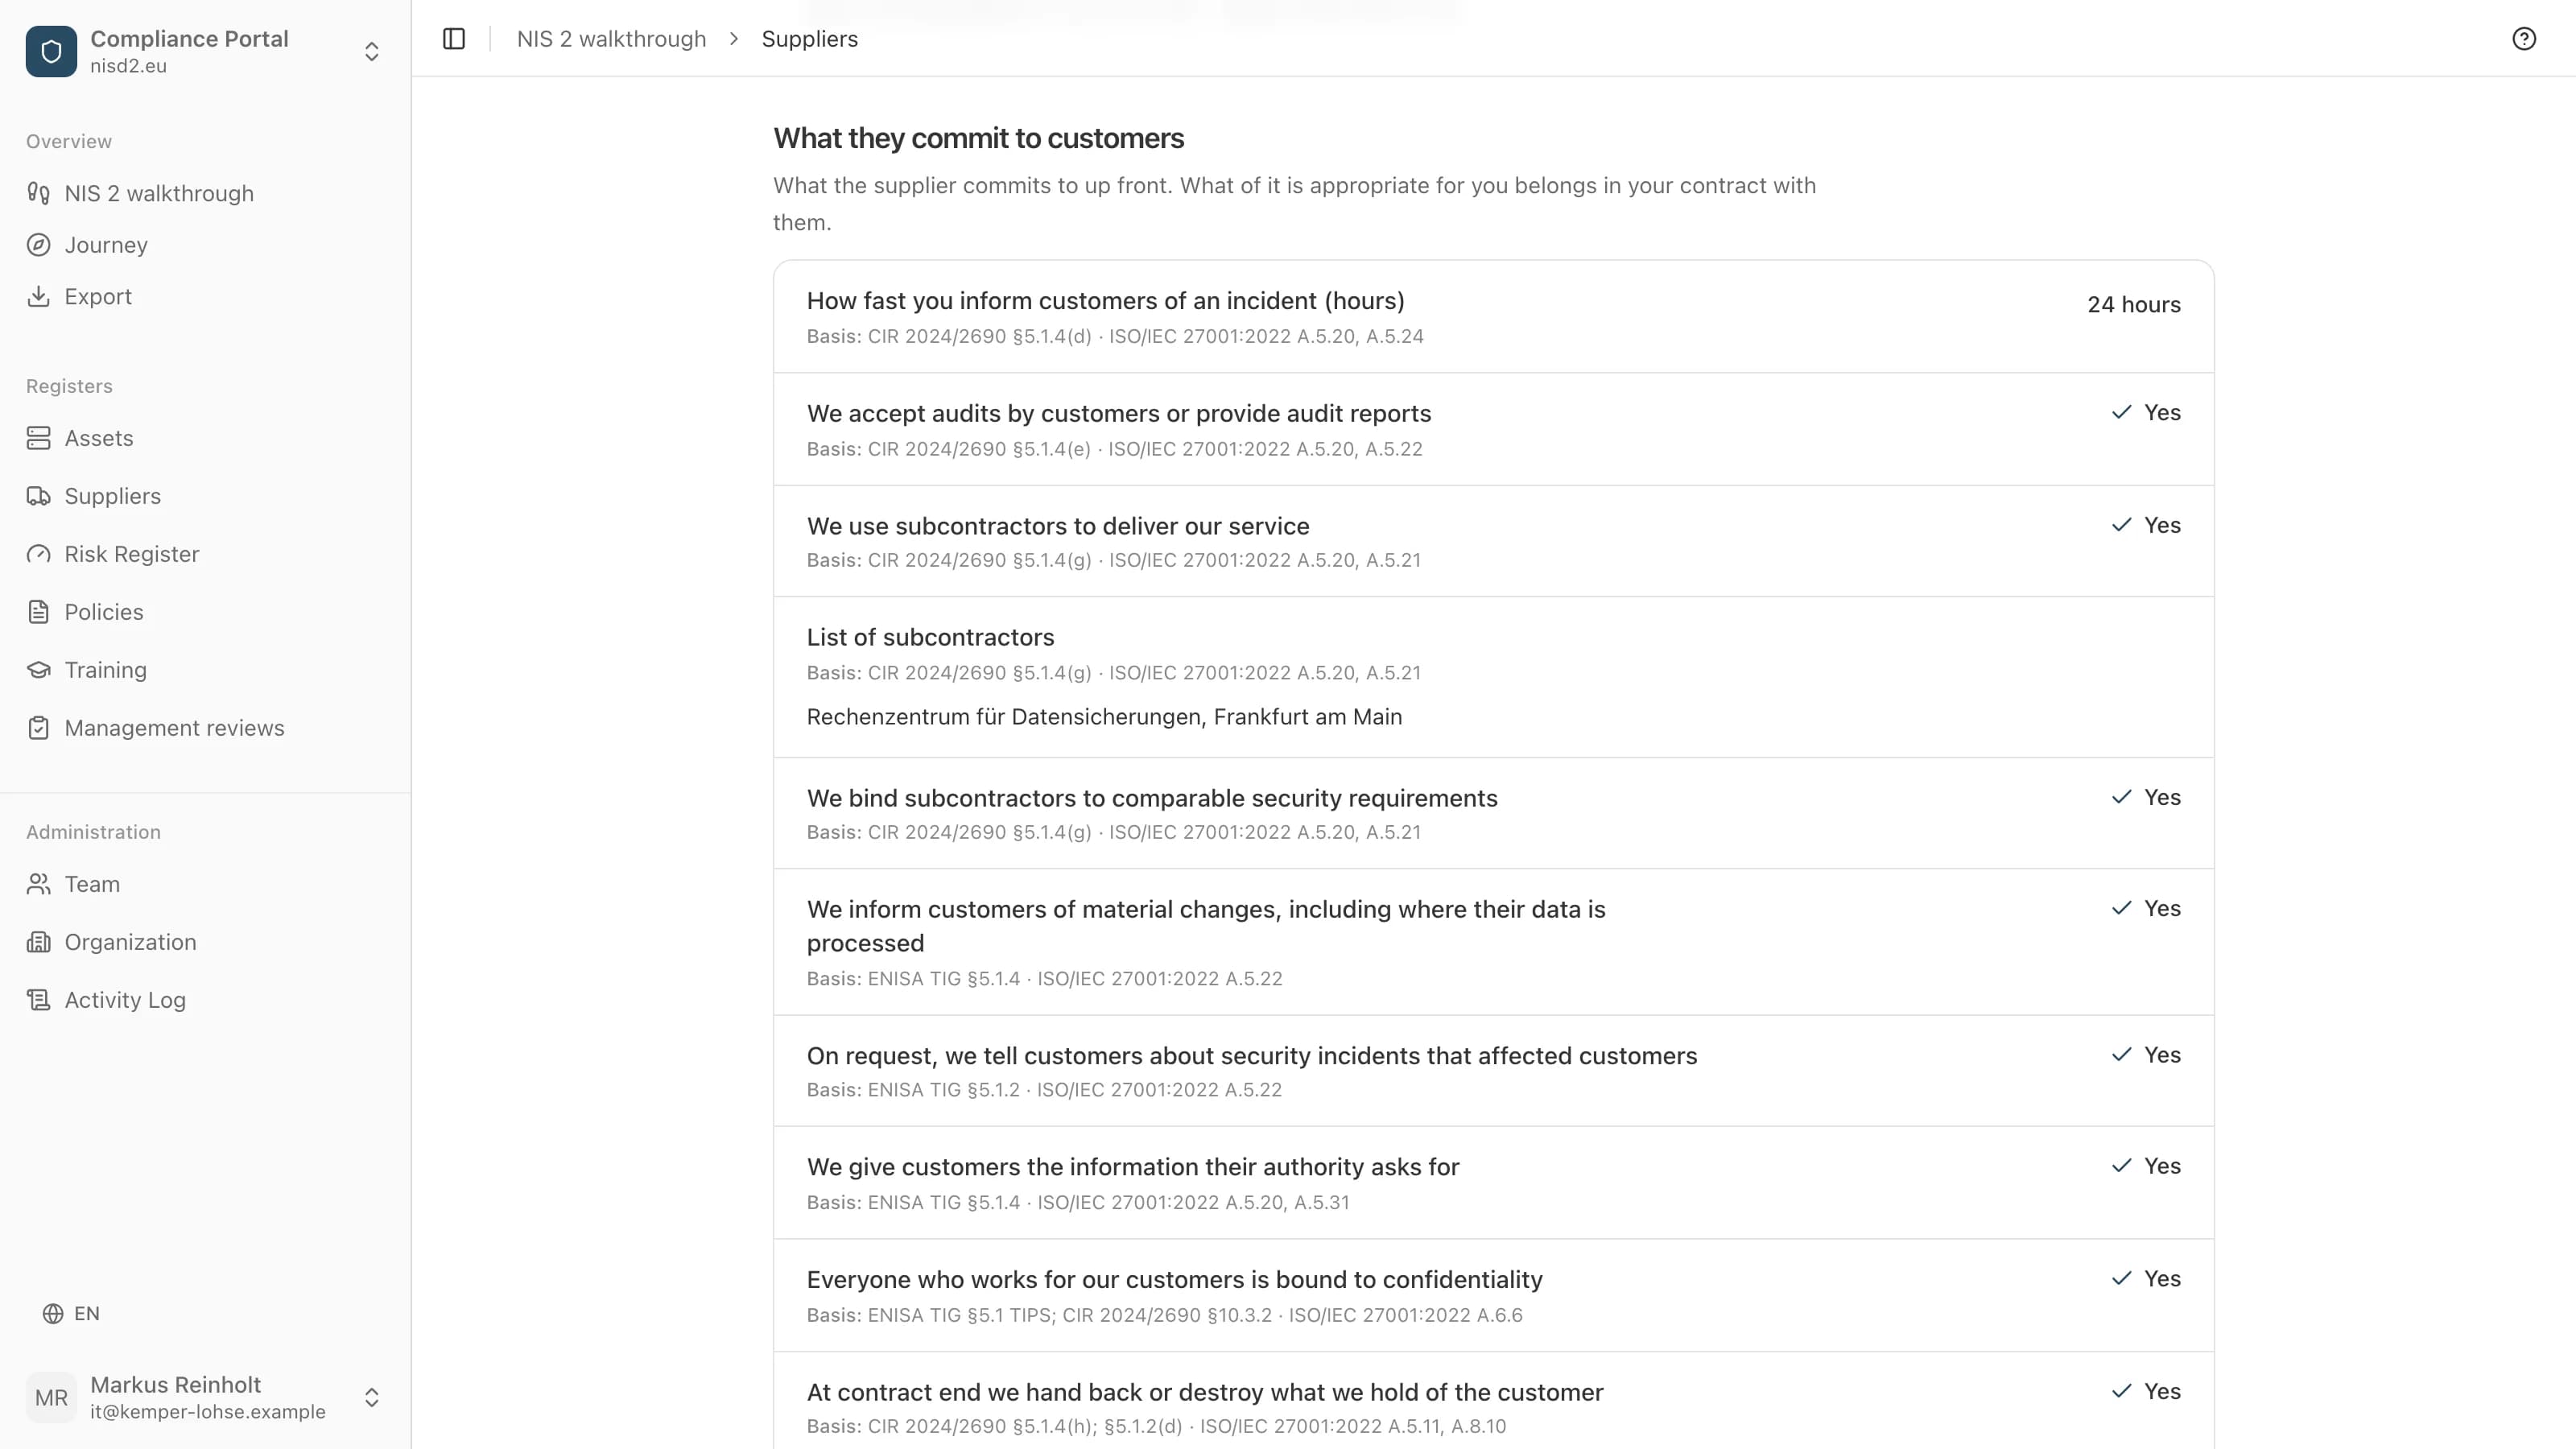
- 5
Change it in one place
When a subcontractor is added or an answer changes, you change it once in the portal. Every customer always reads the current version, with the day of your last change.
Ce vi se cere depinde de ce anume accesați la clienții dumneavoastră.
Fiecare furnizor răspunde la 21 de întrebări. În profil indicați dacă păstrați date ale clienților, accesați sistemele lor sau intrați în spațiile lor și dacă oferiți software ca serviciu, livrați software sau operați IT pentru clienți. Restul decurge de aici. Un furnizor care are acces la date, sisteme sau spații răspunde și despre confidențialitate, potrivirea personalului cu acces și restituirea la încheierea contractului.
Datele clienților dumneavoastră
Unde sunt prelucrate datele, acordul de prelucrare a datelor, criptarea la stocare și în tranzit. Plus modul în care gestionați securitatea: SMSI, certificat, gestionarea vulnerabilităților, planuri pentru incidente și întreruperi, un al doilea factor pentru propriile conturi de administrator.
Sistemele clienților dumneavoastră
Conturi personale cu un al doilea factor pentru fiecare acces, inclusiv la mentenanța de la distanță, și jurnalizarea accesului cu drepturi de administrator. Plus aceeași gestionare a securității ca la datele clienților.
Spațiile clienților dumneavoastră
Cum țineți evidența cheilor, ecusoanelor și codurilor și ce reguli de conduită scrise respectă personalul dumneavoastră la fața locului. Un furnizor care doar intră în spații nu este întrebat despre SMSI, teste de securitate sau conturi de administrator.
Software și servicii gestionate
Dacă oferiți software ca serviciu sau livrați software: dezvoltare sigură, o modalitate publicată de a raporta breșe de securitate, teste de securitate independente. La SaaS, în plus, un al doilea factor pentru clienții dumneavoastră și timpul de restabilire a serviciului; la software-ul livrat, până când furnizați actualizări de securitate, un SBOM și versiuni semnate. Dacă operați IT pentru clienți, răspundeți la întrebările despre teste de securitate și gestionarea securității.
O firmă de curățenie cu chei vede astfel 26 de întrebări, un furnizor de SaaS care păstrează date ale clienților 39.
„Wir begrüßen aktuelle Vorstöße der Wirtschaft, einen einheitlichen Fragenkatalog für Lieferanten zu erarbeiten, der die Erfüllung der Anforderungen belegt.“
We welcome current initiatives from industry to develop a uniform catalogue of questions for suppliers that demonstrates the requirements are met.
This questionnaire is one such initiative: uniform, open and free to reuse. Suppliers answer it once, and every customer reads the same answers when it manages the security of its supply chain under Art. 21(2)(d) NIS 2.
Only for customers you invite
Your answers are seen only by the customers you invite or whose request you accept. No public profile page, nothing for search engines. Hosted in the EU, with the code open on GitHub.
Start with your profile
Sign in, enter your company name, then answer the questionnaire at your own pace. You invite your customers only when you are ready.
Create supplier profileMore on nisd2.eu
- Supplier portal
What else the portal does: invite customers, store certificates, report incidents.
- Every question with its basis
The whole questionnaire to read, and as a PDF, for Word and as an open schema.
- Open source
The full source code under AGPL-3.0 on GitHub.
Open Source
Platforma este Open Source și gratuită dacă o găzduiți singuri. Câștigăm din implementarea ghidată, nu din datele dvs. Codul și schemele sunt deschise pe GitHub, așa că puteți verifica singuri. Totul exportabil, fără lock-in.